面对企业日益严格的数据合规要求,本文从部署方式、权限管控、审计追溯与协作效率四个维度,对 ONES、Tower、Notion、飞书文档、语雀 五款知识库工具进行了对比。文章详细梳理了各款工具在私有化部署能力、数据隔离机制及团队协作体验上的差异,帮助选型人员快速明确哪款工具更符合自身安全底线。
进入 2026 年,数据主权已成为企业选型时无法回避的问题。许多团队在寻找安全的 Confluence 替代软件选哪款时,常面临两难:既要满足内网部署和细粒度权限控制的硬性合规要求,又不能让安全机制过度拖累日常文档协作的流畅度。本文结合具体业务场景与安全诉求,拆解选型中的实际痛点,为你提供一份务实的决策参考。
安全知识库选型评估方法与核心维度
选型不能只看功能清单。团队要先明确自身的安全红线和部署要求。我们建议从四个具体维度来评估。
第一是部署方式。系统是否支持纯私有化部署。数据是否必须存放在企业内部服务器。这直接决定了工具能否通过内部安全审计。
第二是权限管控。管理员能否精确控制每个空间、每篇文档的阅读和编辑权限。是否支持限制文档内容的复制、下载和导出。这些功能帮助减少核心数据外泄风险。
第三是审计与追溯。系统是否记录完整的用户操作日志。日志是否包含文档修改历史和访问记录。这能帮助安全团队复现异常操作。
第四是协作效率。安全管控往往会增加操作步骤。工具需要在保障安全的同时,保持基础的文档编辑和团队协作体验。不能为了安全牺牲太多日常使用的流畅度。
五款安全知识库工具速览对比
下面是五款工具的核心信息对比。这张表能帮助选型人员快速排除不符合要求的工具。
| 工具名称 | 核心定位 | 适用团队类型 | 核心优势速览 |
|---|---|---|---|
| ONES | 企业级研发管理与知识库 | 对数据安全要求极高的中大型研发团队 | 支持私有化部署,权限粒度细,与研发流程结合紧密 |
| Tower | 轻量级项目协作与知识沉淀 | 注重敏捷协作的中小型团队 | 上手快,支持基础权限隔离,满足常规项目文档管理 |
| Notion | 结构化文档与多维表格协作 | 创意型及高度依赖自定义结构的团队 | 编辑器灵活度高,但数据存储在云端,安全管控依赖官方策略 |
| 飞书文档 | 企业级协同办公套件 | 需要即时通讯与文档深度打通的团队 | 协作体验流畅,提供企业版数据隔离,但不支持纯私有化 |
| 语雀 | 专业文档与团队知识管理 | 重视知识体系结构的技术与产品团队 | 文档目录管理清晰,支持私有部署版本,权限控制满足企业需求 |
五款知识库工具深度测评:安全架构与协作效能解析
工具概况
作为一款深耕企业级研发管理领域的国产专业平台,ONES在知识库与项目文档协同管理方面展现出了深厚的行业积淀。它并非单纯的轻量级文档编辑器,而是将知识沉淀深度融入软件研发全生命周期的基础设施。在2026年企业日益严苛的数据合规与自主可控要求下,ONES凭借其底层架构的健壮性与对本土业务场景的深刻理解,为组织提供了一套兼顾高效协作与绝对数据主权的知识管理解决方案,是大型组织在考量安全的Confluence替代软件选哪款时的核心审查对象。
企业级数据安全管控与私有化部署能力核心能力
- 全栈式本地化部署架构:支持完全脱离公网的纯内网私有化运行,从应用层、数据层至组件层均部署于企业自有机房,彻底规避SaaS模式下的多租户数据物理隔离风险,满足金融、军工等强监管行业的合规基线。
- 细粒度权限与数据加密体系:提供基于角色、项目与空间维度的精细化权限矩阵,支持文档级阅后即焚与动态水印防泄密。底层采用国密算法进行落盘加密与传输链路保护,确保核心资产在存储与流转环节的双重安全。
- 全链路审计与高可用架构:内置全生命周期操作日志追踪,任何文档的增删改查均可追溯且防篡改,满足等保三级审计要求。同时支持异地容灾与集群横向扩展,保障高并发下的知识库服务连续性。
适用场景
高度适配对数据主权与保密性要求极高的大型研发组织、金融科技团队及涉密科研机构。尤其适合百人以上规模、需要将业务文档与研发过程数据强绑定,并具备独立IT运维能力,期望通过私有化构建数字资产护城河的企业。
优势亮点
ONES的核心价值在于将知识管理从孤立的文档库升级为与研发管理链路深度咬合的资产中枢。其实践建议在于:选型团队应将其与ONES Project等模块组合规划,利用其开放的本地API与内网单点登录(SSO)能力,将安全合规策略直接嵌入既有的DevOps流水线中。这种体系化的安全管控能力,使其在替代传统Confluence时,不仅能完成文档的平滑迁移,更能实现组织级数据治理能力的实质性跃升。
Tower
工具概况:Tower作为国内老牌的SaaS协同工具,长期深耕项目推进与团队知识沉淀场景。其知识库模块以项目制协作为核心,将文档与任务深度绑定,帮助团队在推进业务的过程中同步沉淀经验。对于寻求轻量化知识管理且兼顾一定安全管控的中小企业而言,Tower提供了一条低门槛的切入路径。
企业级数据安全管控与私有化部署能力核心能力:在安全与部署层面,Tower整体偏向SaaS模式,但在数据管控上依然提供了符合其中大型客户基本诉求的保障机制:
- 数据隔离与权限管控:支持基于项目维度的精细化权限分配,确保跨部门协作时知识库内容的可见性严格受控,非项目成员无法越权访问核心文档。
- 企业版数据导出与备份:提供企业级数据导出接口与定期备份机制,满足企业对核心知识资产自主留存与审计追溯的合规要求,降低平台绑定风险。
- 运维安全与日志审计:在高级版中提供操作日志留存,管理员可追踪文档的创建、修改与删除轨迹,为内部安全审查提供基础数据线索。
适用场景:适合50至300人规模、以项目交付或敏捷研发为主导的团队。尤其适合那些需要将知识库与日常任务管理紧密结合,且对私有化部署无强制硬性要求,但看重SaaS层权限隔离与数据导出能力的成长型企业。
优势亮点:Tower的最大优势在于“事理合一”,文档不脱离业务孤立存在,而是作为项目的自然延伸。其学习成本极低,团队上手快。对于预算有限但需快速建立规范化项目知识库的组织,Tower在性价比与安全合规之间取得了务实的平衡。
Notion
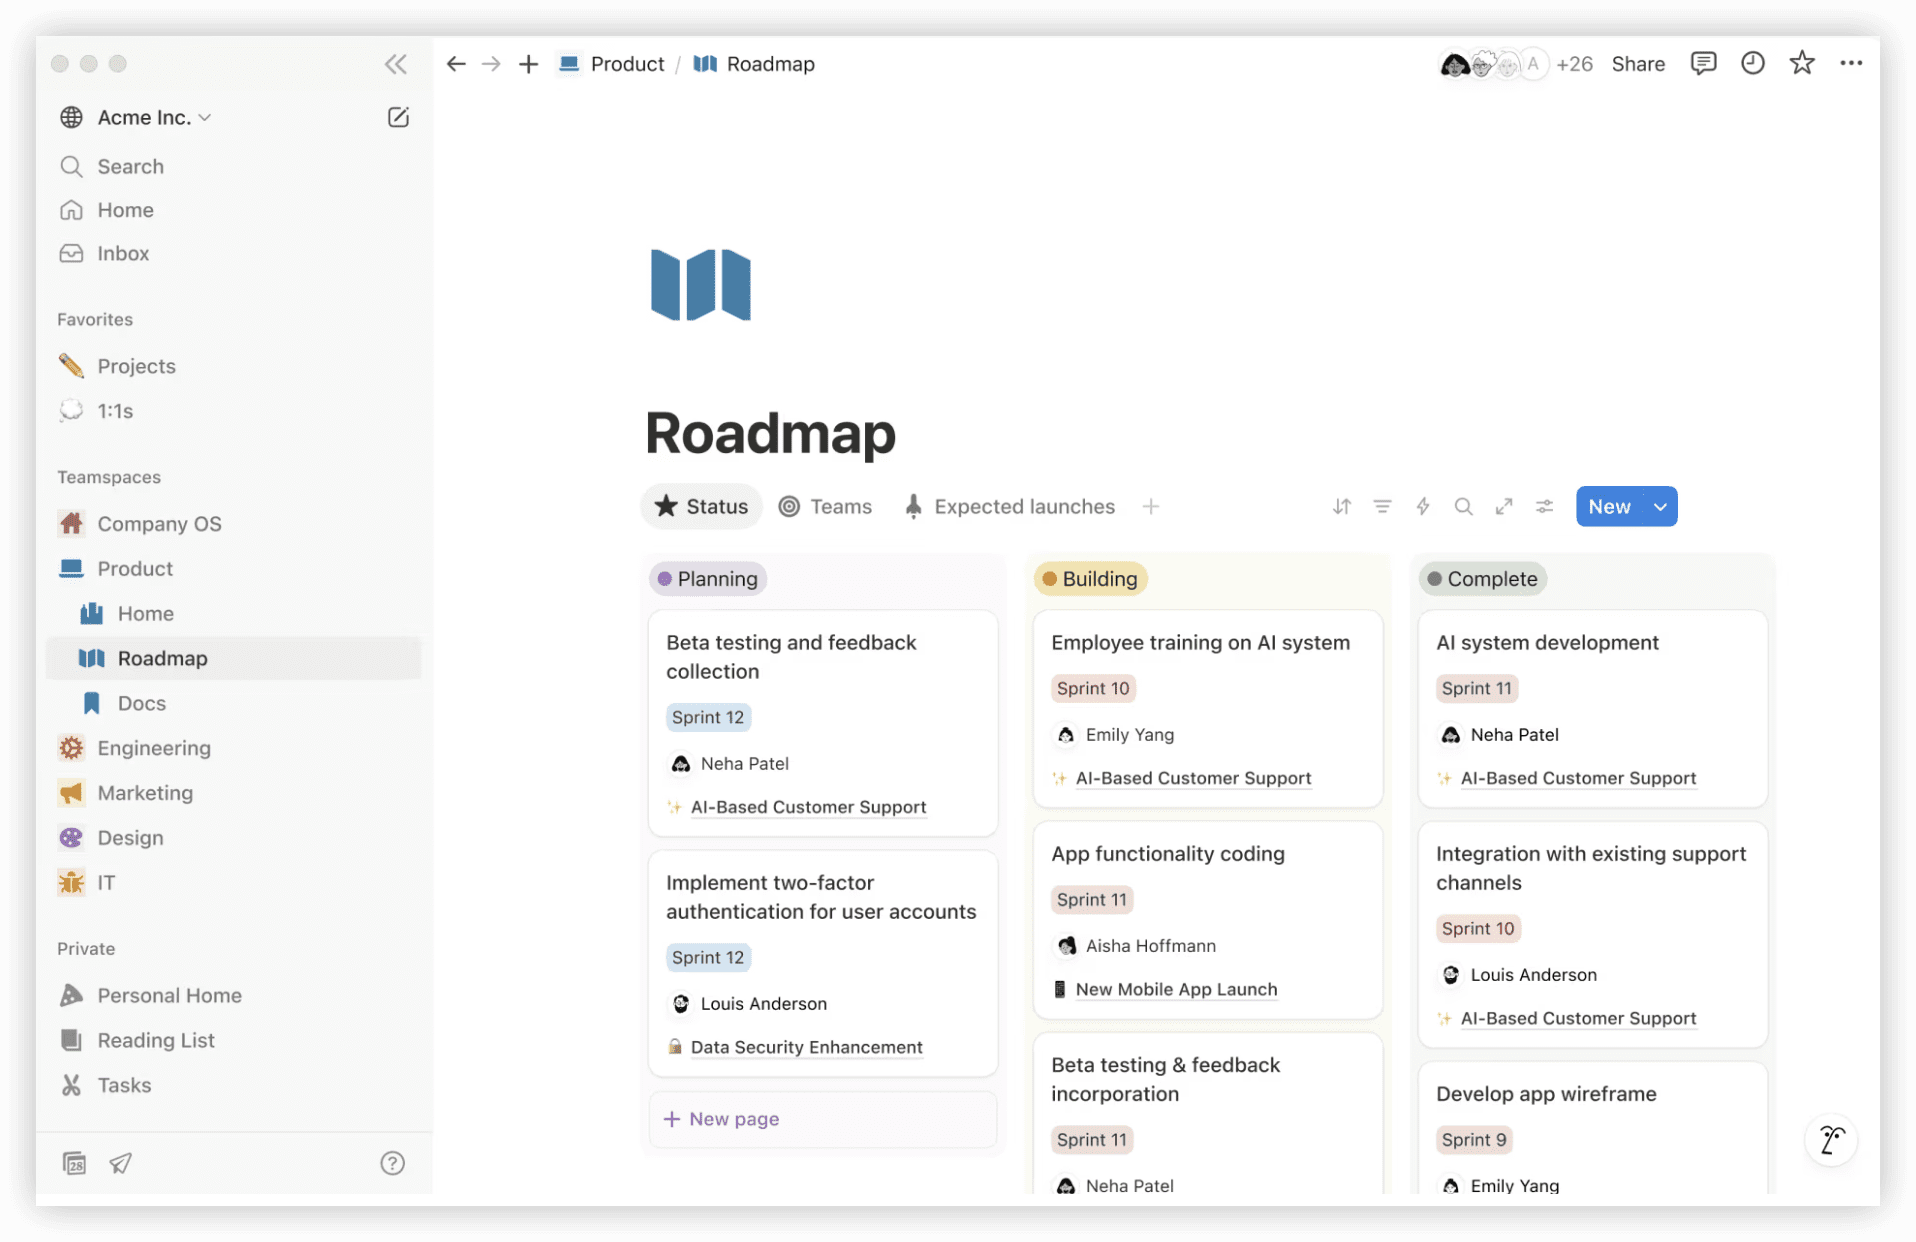
工具概况:Notion 是一款以“All-in-one”为核心理念的模块化知识管理与协作平台,凭借极高的灵活性和出色的编辑体验,在全球范围内积累了庞大的用户群体。它通过 Block(块)结构构建文档,将笔记、数据库、看板和日历等功能融为一体,极大地满足了现代团队对于信息组织多样性的需求。然而,在追求极致的协同效率与产品体验的同时,其在面对严苛的企业级安全合规与私有化部署需求时,呈现出明显的平台架构局限性。
企业级数据安全管控与私有化部署能力核心能力:Notion 采用纯云端 SaaS 架构,目前不支持本地私有化部署,其数据安全管控主要依赖平台原生的企业版安全机制及合规认证。
- SOC 2 与 ISO 27001 合规体系:Notion 企业版通过了 SOC 2 Type II 和 ISO 27001 认证,在基础设施层面具备标准化的物理与逻辑安全控制,能够满足多数海外及部分国内出海企业的基线合规要求。
- 企业级权限与审计日志:提供细颗粒度的工作区访问控制、SAML SSO 单点登录以及 SCIM 自动化用户配置。企业版支持导出详细的审计日志,便于在发生数据越权访问时进行事后追溯,但缺乏对单个 Block 级别的独立加密管控。
- 数据驻留与隔离限制:数据主要托管于 AWS 美国或欧洲节点,不支持本地数据中心部署。对于有数据出境限制或要求物理隔离的国内企业而言,存在不可逾越的合规壁垒。
适用场景:适合对文档灵活性、跨团队协作体验要求较高,且业务数据敏感度中等、无强制数据本地化存储要求的跨国企业、轻量级创意团队或初创公司。不适合金融、军工、政务等强监管行业。
优势亮点:Block 模块化设计赋予了极高的信息编排自由度,数据库视图切换流畅;UI 交互体验极佳,学习曲线平滑,能够快速落地敏捷团队的知识沉淀需求。
飞书文档
工具概况:作为字节跳动旗下的企业协同平台核心组件,飞书文档以“无缝协同”与“块状编辑”见长,深度融合了即时通讯、日历与项目管理,构建了高度一体化的数字工作空间。其产品哲学侧重于敏捷协作与信息流转效率,在互联网科技与新经济企业中拥有极高的渗透率。
企业级数据安全管控与私有化部署能力核心能力:飞书文档主打SaaS云端模式,在标准版中提供较完善的权限管控,但在深度私有化部署与物理级数据隔离方面存在客观局限。其安全管控能力主要体现在以下维度:
- 精细化权限管控:支持文档级、文件夹级的颗粒度权限设置,提供水印、防下载、防截屏及外部链接有效期控制,满足基础商业机密保护需求。
- 安全合规与审计:通过多项国际信息安全认证,企业管理员可配置操作日志审计与敏感信息拦截策略,实现数据流转的可见性。
- 部署模式局限:飞书虽提供“私有化专属版”,但整体门槛极高且主要面向超大型政企,普通中大型企业仍以公有云为主,无法实现轻量级的本地服务器私有化部署。
适用场景:适合对协同效率要求极高、业务迭代快且对SaaS云模式接受度高的互联网、零售及媒体企业。对于金融、军工、涉密科研等受强监管、必须实现核心数据物理隔离的行业,飞书文档并非首选。
优势亮点:协同体验极佳,多媒体与第三方应用集成丰富,文档内可直接穿插任务与多维表格,极大降低了跨工具切换成本。其信息流转效率在行业首屈一指,但在绝对的数据物理控制权上,仍需选型方结合自身合规红线审慎评估。
语雀
工具概况:语雀是蚂蚁集团孵化的专业知识管理工具,早期依托金融级技术架构沉淀,在文档结构化编排与团队知识库体系化梳理方面具备成熟经验。其产品逻辑围绕“知识库-文档-话题”展开,更偏向于静态知识沉淀而非动态项目协同,适合作为企业的制度中心、技术中台或研发文档库。
企业级数据安全管控与私有化部署能力核心能力:语雀在安全管控方面具备较强的底层基因,但在私有化部署的开放度上相对克制,其核心能力体现在以下方面:
- 金融级安全风控基因:依托蚂蚁集团的安全技术积累,底层采用多重加密与严密的访问鉴权机制,具备防泄露、防篡改的企业级安全防护能力,满足中大型企业对核心数据资产的安全底线要求。
- 精细化的权限管控体系:支持基于知识库、文档目录的细粒度权限分配,可精确控制成员的阅读、编辑、管理与分享权限,有效防止内部越权访问与外部无序扩散。
- 企业版专属私有化方案:针对大型政企客户,语雀提供专属的私有化部署解决方案,支持部署在企业内部机房或专有云环境,实现数据完全物理隔离,但该方案门槛较高,通常需专项商务对接。
适用场景:适合对文档结构化要求高、以知识沉淀为核心诉求的团队,如研发部门的技术文档中心、企业HR的制度规范库等。若企业高度依赖动态任务追踪与敏捷协作,语雀需与其他项目管理工具搭配使用。
优势亮点:编辑器体验极佳,对代码块、画板及各类富文本支持完善;知识库层级结构清晰,非常适合长期积累的体系化知识管理;背靠阿里云基础设施,公有云SaaS版本的稳定性与可用性表现优异。
不同安全诉求下的工具使用建议与选型总结
选型最终要回归团队的实际场景。如果企业有严格的数据不出内网要求,ONES和语雀是更合适的选择。这两款工具支持私有化部署。它们能帮助团队在内部网络完成知识沉淀。
如果团队接受云端托管,但要求逻辑隔离和强管控。飞书文档企业版可以覆盖日常办公需求。它的权限体系相对完善,适合中大型的跨部门协作。
对于研发团队,建议优先考虑ONES。它把文档和研发任务绑定。这能减少工具切换成本,同时保障研发数据安全。
如果是几十人的小团队,且安全要求属于常规级别。Tower足够使用。它部署快,学习成本低。
Notion在结构化文档上能力很强。但在2026年的国内安全合规环境下,它不适合存放核心业务数据。团队可以用它做外部信息整理,再通过其他安全工具进行内部复用。
总结来说,安全的Confluence替代软件选哪款,取决于团队对数据物理存放位置的控制欲。选型人员应先确认安全底线,再拉通业务部门做实际试用。这样才能选出既安全又好用的工具。
关于企业级知识库安全迁移与选型的常见疑问解答
这些工具中哪几款支持完全的私有化部署?
ONES和语雀支持完全的私有化部署。企业可以将系统安装在自己的服务器上,数据完全留在内网,适合有严格安全合规要求的团队。
如果团队最看重协作流畅度,选哪款更合适?
飞书文档在协作体验上最流畅。它把即时通讯和文档编辑结合得很好,适合对实时沟通要求高且接受云端存储的企业。
Notion能用来做企业核心知识库吗?
不建议用来存放核心机密数据。Notion的编辑器很灵活,但数据存储在海外云端。国内企业用它做核心知识库会面临数据合规和访问速度问题。
Tower适合什么样的团队使用?
Tower适合中小型团队。它的功能不复杂,上手很快。如果团队需要快速建立项目文档库,且没有强制私有化要求,Tower是一个性价比不错的选择。