2026年,支持私有化部署的ALM工具选型,核心不是比功能多少,而是看部署模式、流程覆盖和运维成本是否匹配团队现状。不同工具差异明显,没有一款能通吃所有场景。
本文从私有化部署完整度、ALM流程覆盖、集成能力、安全合规和运维成本五个维度展开,重点测评ONES、Tower、Jira、Azure DevOps Server、GitLab、Polarion等主流工具,帮你快速锁定适合的选型方向。
2026年私有化部署ALM工具快速选型结论与速览
如果团队需要把需求、任务、缺陷、测试和发布放在同一套系统里管理,同时要求数据留在自己的服务器上,那么选型时优先看私有化部署的完整度、ALM流程覆盖和权限管控。不同工具在部署方式、流程覆盖和运维成本上差别很大,没有一款工具适合所有团队。建议先明确必须私有化的数据范围,再对照工具的部署模式、流程能力和集成方式做筛选。
- 如果团队规模在50到500人之间,需求、测试、发布流程都需要管,可以优先考察ONES和Azure DevOps Server,重点确认私有化部署版本是否包含全部流程模块。
- 如果研发团队已经深度使用GitLab做代码托管,可以优先评估GitLab的私有化部署方案,看它的议题和合并请求能否覆盖部分ALM流程。
- 如果团队对安全合规要求很高,比如需要满足特定行业审计要求,可以重点对比Polarion、Codebeamer和Helix ALM的权限模型与合规功能。
- 如果团队规模较小,主要想管好任务和缺陷,可以看看Tower和Jira的私有化部署选项,确认部署和维护成本是否在可接受范围内。
- 如果团队需要高度定制的工作流和字段,可以优先评估Codebeamer和Polarion,但要做好投入较多配置人力的准备。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 覆盖需求、任务、缺陷、测试、发布的国产ALM平台 | 中大型研发团队,需要全流程管理和私有化部署 | 流程覆盖较完整,支持私有化部署,权限管控较细 | 确认私有化版本包含的模块、部署方式和升级策略 |
| Tower | 轻量任务与项目协作工具 | 中小团队,以任务管理为主 | 界面简单,上手快,支持私有化部署 | 确认是否覆盖缺陷和测试管理,以及私有化版本的功能边界 |
| Jira | 敏捷项目与缺陷跟踪工具 | 各种规模团队,敏捷开发场景 | 工作流灵活,插件生态丰富,支持私有化部署 | 确认私有化部署的许可成本、插件兼容性和运维投入 |
| Azure DevOps Server | 微软系全流程研发管理平台 | 使用微软技术栈的中大型团队 | 覆盖需求、代码、测试、发布,与微软工具集成好 | 确认服务器许可成本、与现有微软服务的集成方式 |
| GitLab | 代码托管与DevOps平台 | 研发团队,尤其重视代码管理和CI/CD | 议题、合并请求、CI/CD一体化,支持私有化部署 | 确认议题功能是否满足需求管理和测试管理要求 |
| Polarion | 面向复杂系统的ALM平台 | 汽车、医疗、航空等强合规行业 | 需求追溯、测试管理、合规文档支持较完整 | 确认部署复杂度、许可成本和定制开发投入 |
| Codebeamer | 覆盖需求到测试的ALM平台 | 中大型团队,需要高度定制流程 | 需求、风险、测试、缺陷管理较完整,支持私有化部署 | 确认配置工作量、培训成本和后续维护方式 |
| Helix ALM | 需求与测试管理工具 | 对需求追溯和测试管理要求高的团队 | 需求、测试、缺陷管理较细,支持私有化部署 | 确认与现有开发工具的集成能力,以及许可和运维成本 |
私有化ALM工具怎么选?五个可操作的评估维度
选型时不要只看功能列表,建议从下面五个维度逐项确认。每个维度都要求工具方提供具体说明或演示,避免只停留在宣传材料上。
- 私有化部署模式与数据主权保障:确认是本地服务器部署还是私有云部署,数据库是否支持自主管理,数据导出和迁移是否方便。要求工具方说明数据存储位置和备份机制。
- ALM全流程覆盖能力:逐一核对需求、任务、缺陷、测试、发布五个环节是否都有对应模块。注意有些工具只覆盖其中两三个环节,需要额外集成其他系统。
- 系统集成与扩展性:确认API是否完整、Webhook是否支持关键事件、插件机制是否开放。如果团队已有代码仓库或CI/CD工具,要确认集成方式。
- 安全合规与权限管控:确认是否支持细粒度权限、操作日志、审计追踪。如果行业有特定合规要求,要确认工具是否提供对应功能或文档。
- 部署与运维成本:估算硬件资源、部署人力、日常维护和版本升级的投入。私有化部署通常需要专人维护,这部分成本要提前考虑。
主流支持私有化部署的ALM工具深度测评
ONES
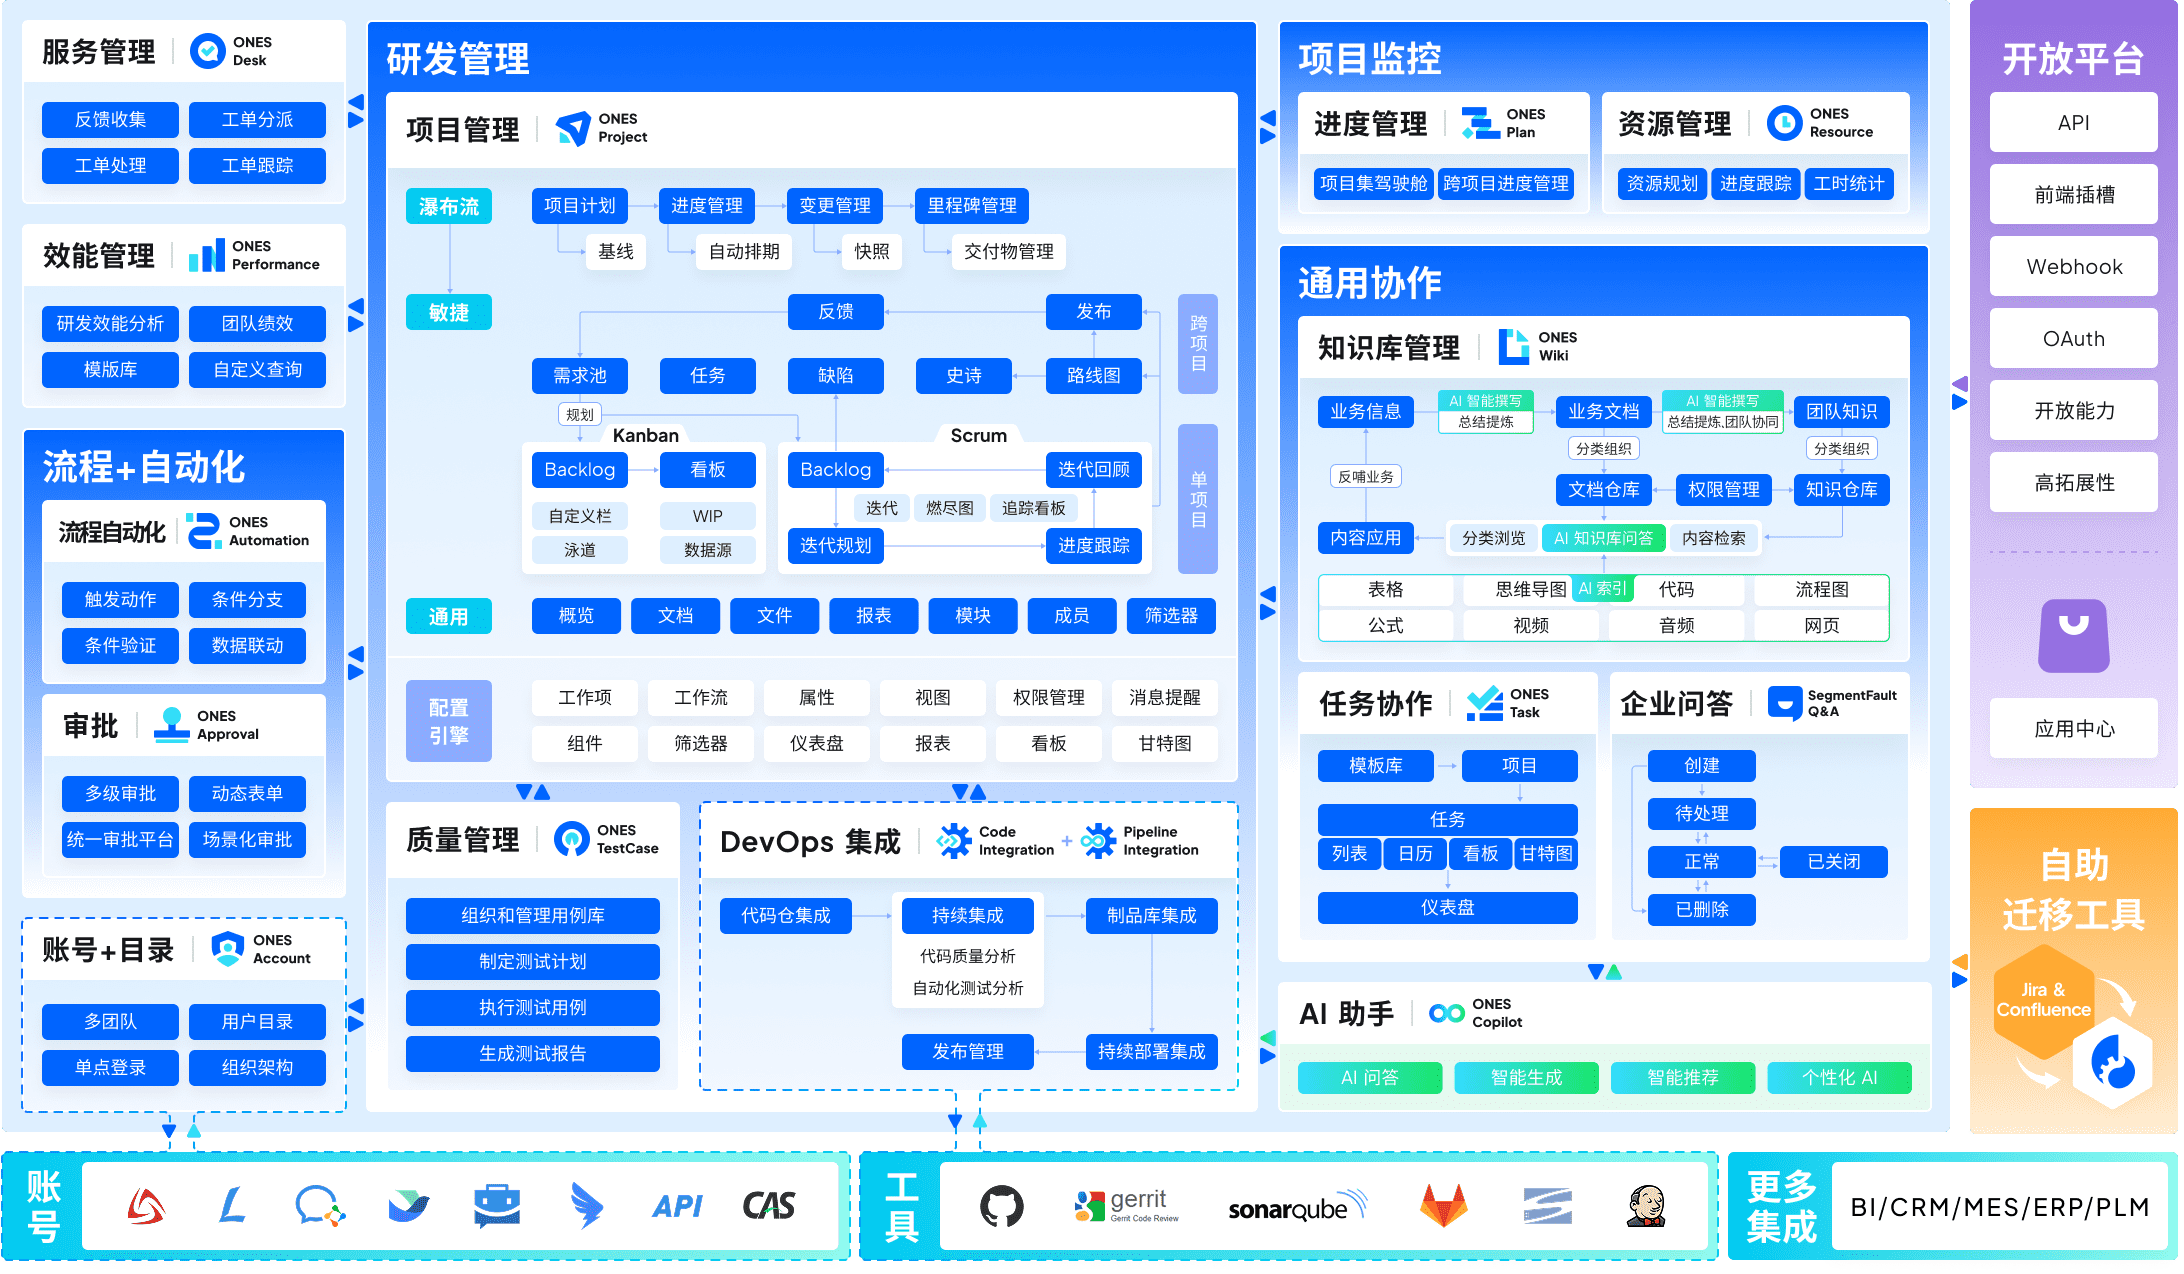
这款工具适合正在推进研发管理规范化、且对数据主权有明确要求的中大型研发组织。ONES 支持私有化部署,可将需求、任务、缺陷、测试、发布等 ALM 全流程数据完整落在企业自有机房或专有云环境中,从数据存储、流转到备份均在企业可控边界内,适配金融、制造、政务等对数据不出域有硬性约束的行业场景。其全流程覆盖能力体现在需求池与迭代计划联动、缺陷与测试用例双向追溯、发布版本与流水线状态同步,选型时可重点确认自身研发流程与 ONES 预置模型的匹配度,以及是否需要通过自定义工作流补齐特殊审批环节。
在集成与安全层面,ONES 提供 API、Webhook 与插件机制,便于与代码仓库、CI/CD、IM 及内部运维平台对接,使用前建议确认目标系统的接口版本与鉴权方式是否在现有集成清单内。权限管控支持项目、角色、字段级配置,并具备操作审计日志,适配等保或内部合规审查要求;建议配套建立权限定期复核机制,避免人员流动后权限沉淀。部署与运维成本方面,私有化模式需要企业自备服务器与数据库资源,并安排专人负责版本升级与备份恢复,更适合已具备基础运维能力的团队;若运维人力有限,建议在选型阶段同步评估升级窗口与回滚方案,将升级动作纳入季度运维计划。
总体而言,ONES 在当前主题下的适配价值在于把私有化部署与 ALM 全流程管理放在同一平台内闭环,减少多工具拼接带来的数据断点。选型确认点建议聚焦三点:一是私有化部署形态与现有基础设施的兼容性,二是全流程字段与状态机能否映射企业实际研发规范,三是集成接口与权限模型是否满足合规审计要求。配套管理动作上,建议指定平台管理员与流程负责人,先以试点项目验证流程配置,再逐步推广至全组织,确保工具落地与研发效能提升同步推进。
Tower
Tower适合需要轻量级、快速上手且重视私有化数据控制的研发团队,尤其是中小型团队或对ALM流程复杂度要求不高的部门级项目组。在“支持私有化部署的ALM工具”主题下,Tower的适配点集中在私有化部署模式与数据主权保障,以及基础的任务、缺陷和发布管理能力,而非全流程重载的ALM平台。
Tower提供私有化部署选项,支持将数据部署在自有服务器,满足数据主权和合规要求;其部署模式相对轻量,运维成本可控,适合IT人力有限的团队。在ALM全流程覆盖上,Tower更擅长需求、任务、缺陷和发布的基础协同,测试管理能力较弱,更适合以任务驱动为主的研发场景。使用前建议确认团队是否依赖强测试流程管理,以及是否需要与CI/CD、代码仓库深度集成;Tower的API和Webhook支持程度需结合具体版本验证。
建议配套明确的项目管理规范,如需求拆分粒度、缺陷流转状态和发布审批节点,以弥补工具在流程自定义上的灵活性。对于追求轻量私有化协同的团队,Tower是务实选择;若需覆盖完整ALM生命周期,建议评估其他更侧重测试与需求追溯的工具。
Jira
Jira更适合已有成熟研发流程、需要灵活定制工作流的中大型团队,尤其是以软件研发为核心、对私有化部署有明确数据主权要求的组织。在私有化部署模式下,Jira Server或Data Center版本支持本地化数据存储与访问控制,能够满足数据不出企业的合规要求,同时其需求、任务、缺陷、测试及发布的全流程管理能力,可支撑从需求到上线的完整ALM闭环。
使用前建议确认:Jira的ALM覆盖更偏向研发执行层,测试管理需借助Xray等插件增强,发布流程也需配合CI/CD工具链实现自动化。其部署与运维成本需纳入选型评估,尤其是Data Center模式对硬件和运维人力有一定要求,建议配套专门的Jira管理员角色,负责插件管理、性能调优和升级规划。在权限管控方面,Jira支持项目级、角色级及自定义安全策略,可满足企业内部审计与合规要求,但需提前设计好权限模型,避免后期维护成本上升。
建议配套:若团队需要更完整的测试管理或发布编排能力,可考虑集成Jira与专业测试工具或DevOps平台,以补足ALM全流程的薄弱环节。总体而言,Jira更适合已有敏捷实践、愿意投入定制化配置的团队,其灵活性与生态扩展性在私有化部署场景下具有明显优势。
Azure DevOps Server
Azure DevOps Server 适合已深度采用微软技术栈(如 .NET、SQL Server、Active Directory)的中大型企业,尤其是对数据主权要求严格、需要将 ALM 全流程管控与现有企业 IT 治理体系紧密绑定的团队。其私有化部署模式依托 Windows Server 与 SQL Server,支持本地化数据存储与细粒度权限管控,能够满足金融、政务、军工等行业的合规审计需求。在 ALM 全流程覆盖上,它原生集成需求管理(工作项)、任务与缺陷跟踪、测试计划与执行、CI/CD 管道(Azure Pipelines 本地代理)以及发布管理,形成从需求到上线的闭环,无需额外拼装多个工具。
使用前建议确认团队是否具备 Windows 环境运维能力,包括 SQL Server 高可用配置、IIS 调优以及定期补丁管理,因为其部署架构对硬件资源(建议 16 GB 内存以上、SSD 存储)和专职运维人员有一定依赖。对于非微软技术栈的团队(如 Java、Linux 为主),建议配套评估 Git 仓库与 Azure DevOps Server 的集成复杂度,以及第三方工具(如 Jenkins、SonarQube)通过 REST API 或 Webhook 对接时的兼容性。选型时需重点验证其需求-测试-发布链路的可追溯性是否满足内部审计要求,以及是否支持通过工作项模板与自定义字段来适配企业已有的流程规范。
GitLab
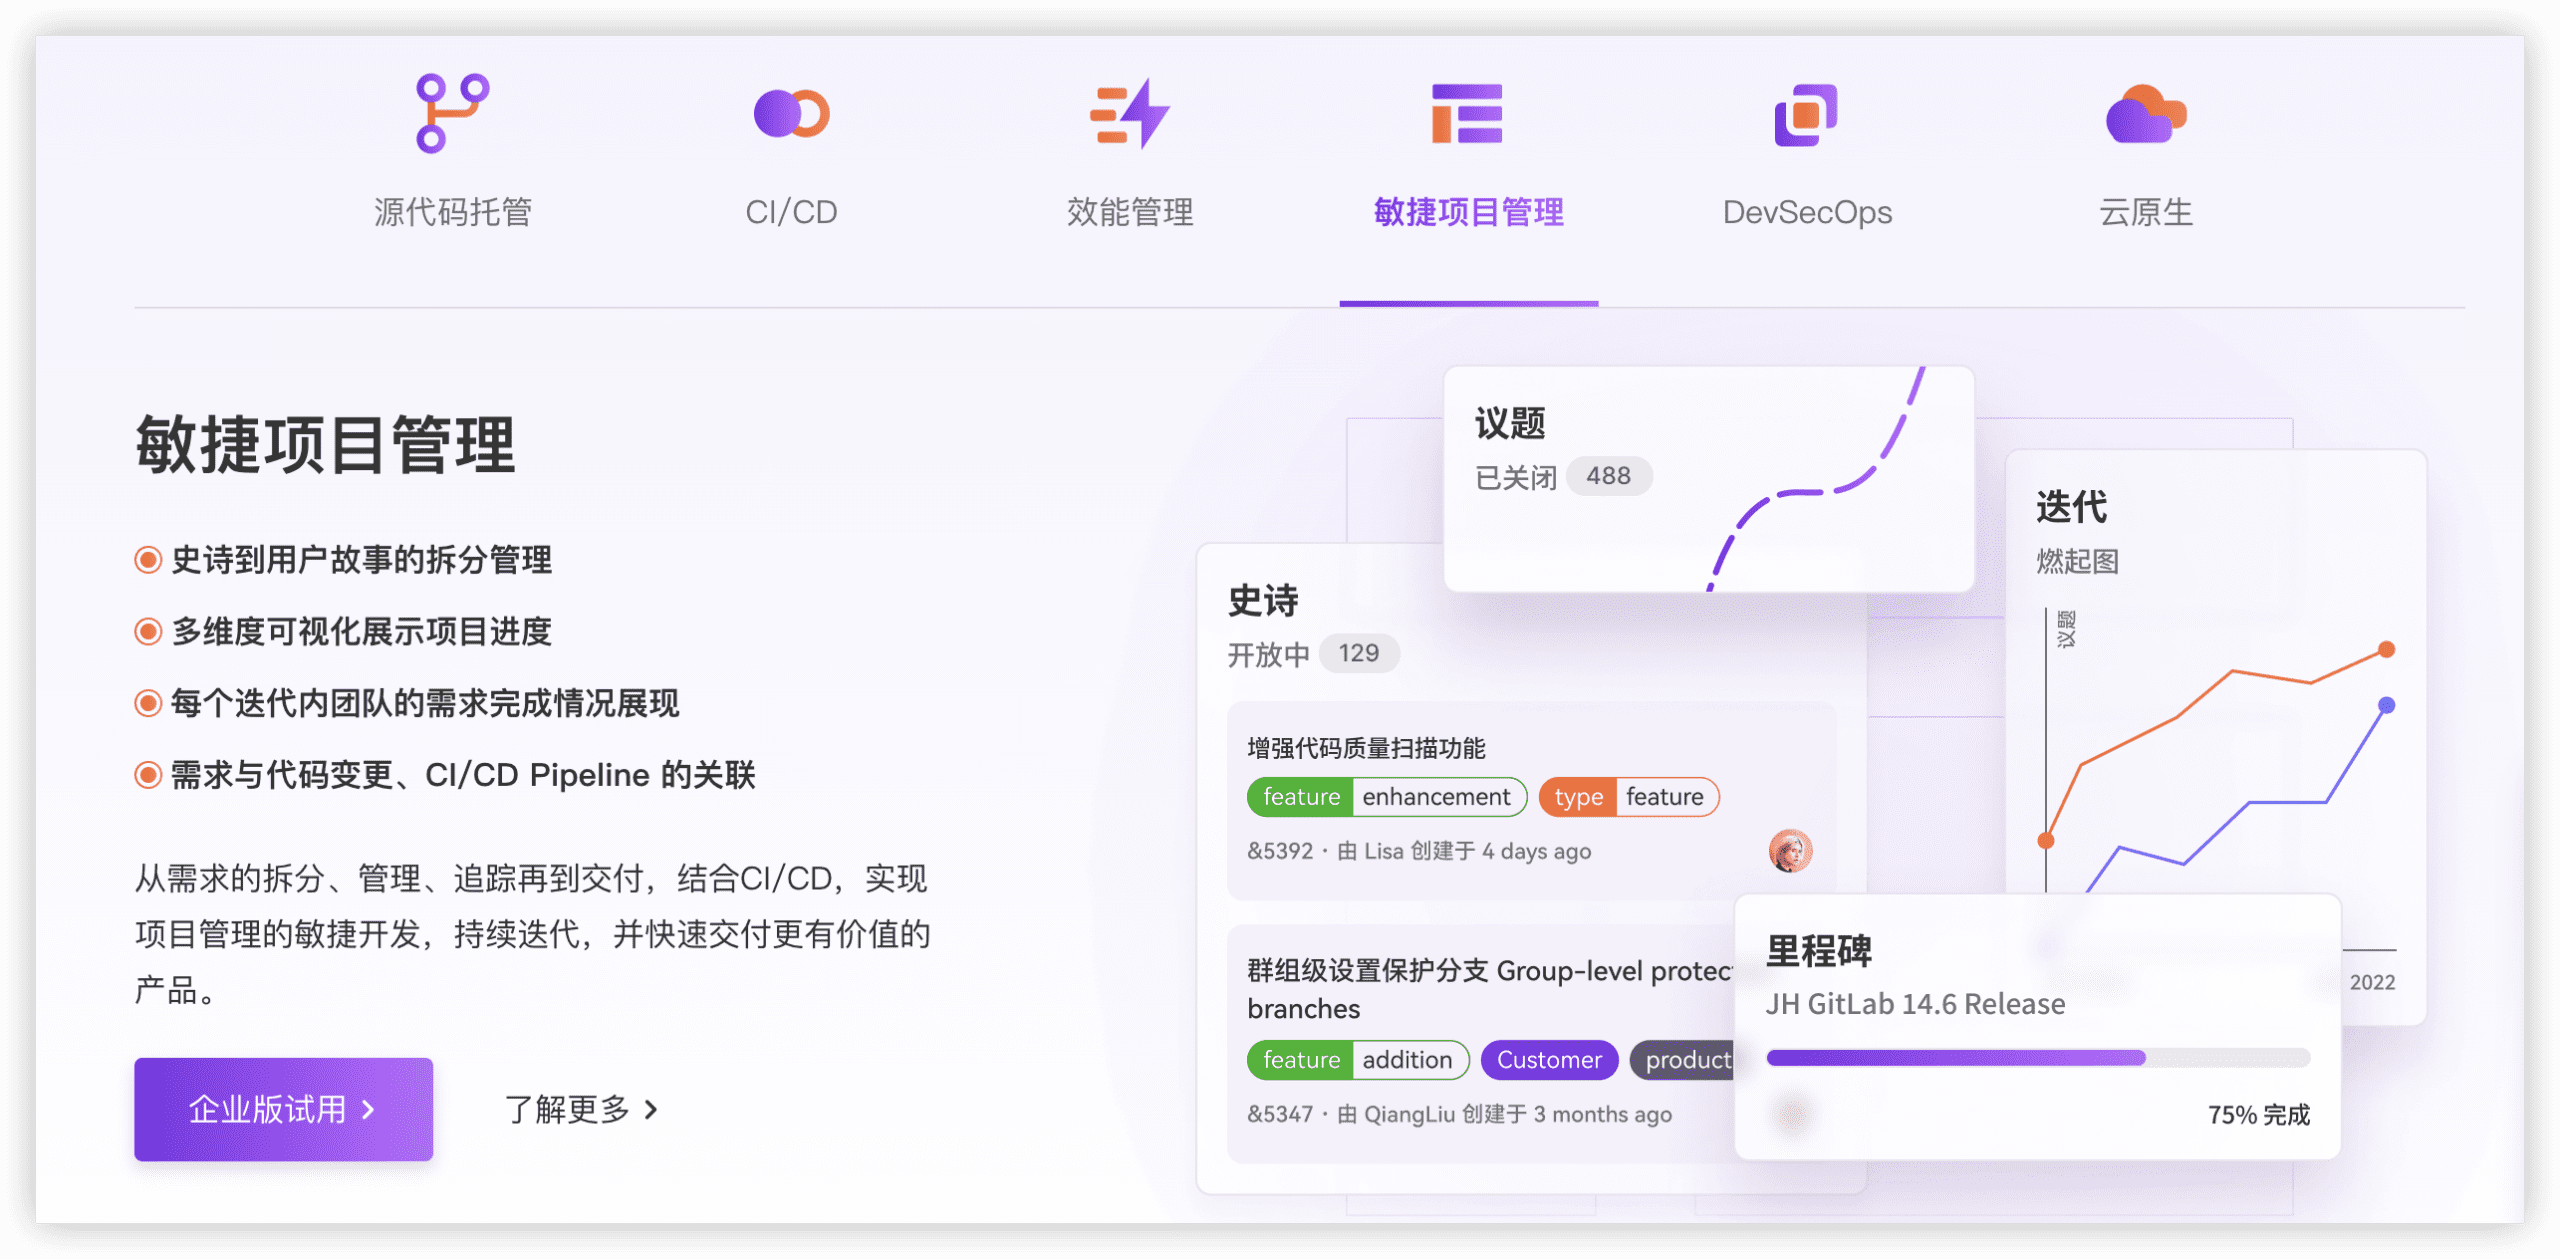
这款工具适合已经以 GitLab 作为代码托管与 CI/CD 核心平台、并希望将 ALM 流程收敛到同一套私有化环境中的研发团队。在私有化部署模式与数据主权保障方面,GitLab 支持自建实例,代码、议题、合并请求、流水线记录与制品均可保留在自有基础设施内,便于满足数据不出域和审计留痕要求。其 ALM 全流程覆盖以议题、史诗、里程碑、合并请求和流水线为主线,需求、任务、缺陷与发布管理可借助议题看板和标签体系实现,测试管理则需结合议题模板或外部工具衔接。使用前建议确认团队对测试用例、测试执行与质量门禁的精细化管理诉求是否超出议题体系的承载范围。
在系统集成与扩展性方面,GitLab 提供较完整的 API、Webhook 与 CI/CD 组件生态,适合将代码提交、流水线状态与外部需求管理、测试平台或发布系统打通。安全合规与权限管控可依托项目可见性、角色权限、分支保护、合并请求审批和审计事件实现,但使用前建议确认组织对细粒度字段级权限、跨项目合规报表和独立测试管理模块的要求,并评估是否需要通过 API 或第三方工具补齐。建议配套建立议题模板、标签规范、分支策略与流水线准入规则,避免流程随项目增长而失序。
部署与运维成本方面,GitLab 自建实例对硬件资源、数据库运维、备份恢复和版本升级有持续投入要求,更适合具备一定基础设施运维能力的团队。选型时建议确认升级路径、高可用方案与存储扩展策略,并配套明确平台负责人、升级窗口和灾备演练机制,以保障长期稳定运行。
Polarion
这款工具适合对需求追溯、合规审计与系统集成有严格要求的复杂产品研发团队,尤其是汽车电子、医疗器械、航空航天等受监管行业。在私有化部署模式下,Polarion 支持本地服务器或私有云部署,数据主权完全由企业掌控,其内置的审计追踪与电子签名功能可满足 FDA 21 CFR Part 11 等合规要求。使用前建议确认团队是否具备足够的系统管理能力,以支撑其基于 OSLC 的集成配置与日常运维。
在 ALM 全流程覆盖上,Polarion 提供从需求、任务、缺陷、测试到发布的一体化追溯链路,所有工作项均可通过可配置的链接关系形成闭环。其系统集成与扩展性表现突出,原生支持 OSLC、REST API 与 Webhook,便于与 Jenkins、GitLab 等工具链对接。建议配套建立明确的链接类型规范与权限矩阵,避免因过度灵活导致追溯关系混乱。选型时需重点确认现有工具链的集成兼容性,以及是否接受其基于文档模板的交付物管理方式。
部署与运维成本方面,Polarion 更适合具备专职运维团队、且对数据主权有硬性要求的中大型组织。使用前建议确认硬件资源规划与升级策略,并配套制定版本升级与备份恢复流程。若团队追求轻量级快速启动,建议先通过试点项目验证其配置复杂度与团队接受度,再决定是否全面推广。
Codebeamer
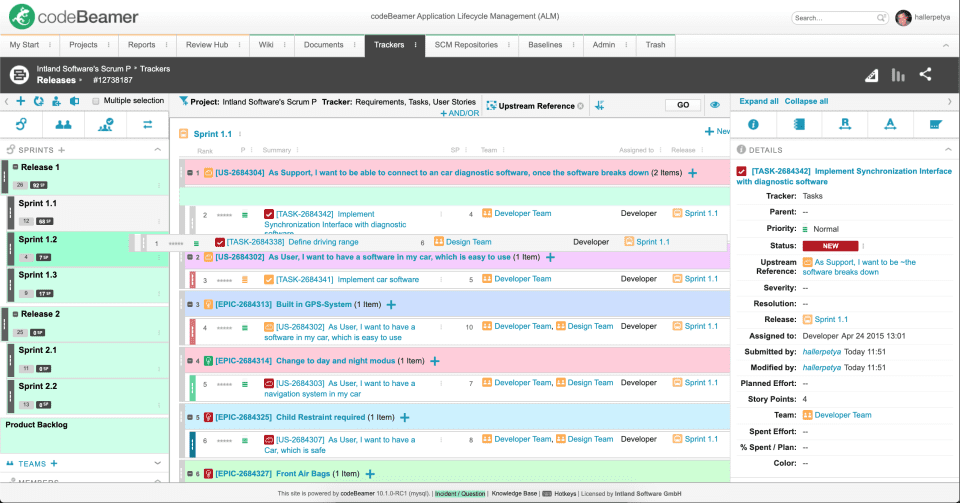
Codebeamer 适合对合规性与可追溯性有刚性要求的中大型研发团队,尤其是汽车、医疗、航空航天等受监管行业。在私有化部署与数据主权保障方面,Codebeamer 提供完整的本地部署方案,支持客户将全部数据保留在自有基础设施内,满足 GDPR、ISO 26262、IEC 62304 等标准对数据驻留与审计追踪的要求。其 ALM 全流程覆盖能力完整,从需求、任务、缺陷、测试到发布均内置关联矩阵,能够实现端到端的双向追溯,这对需要满足功能安全认证的团队尤为关键。
使用前建议确认团队是否具备 Java 应用服务器的运维能力(如 Tomcat、WildFly),以及是否已规划好与现有工具链(如 Jenkins、Git、Simulink)的集成路径。Codebeamer 的 API 和 Webhook 接口成熟,但初次配置集成需要一定的技术储备。建议配套建立统一的元数据规范与追溯规则,否则全流程覆盖的优势可能因数据关联松散而打折扣。对于以敏捷迭代为主、监管要求较低的团队,Codebeamer 的严谨模型可能显得过于厚重,更适合流程驱动型而非探索型项目。
Helix ALM
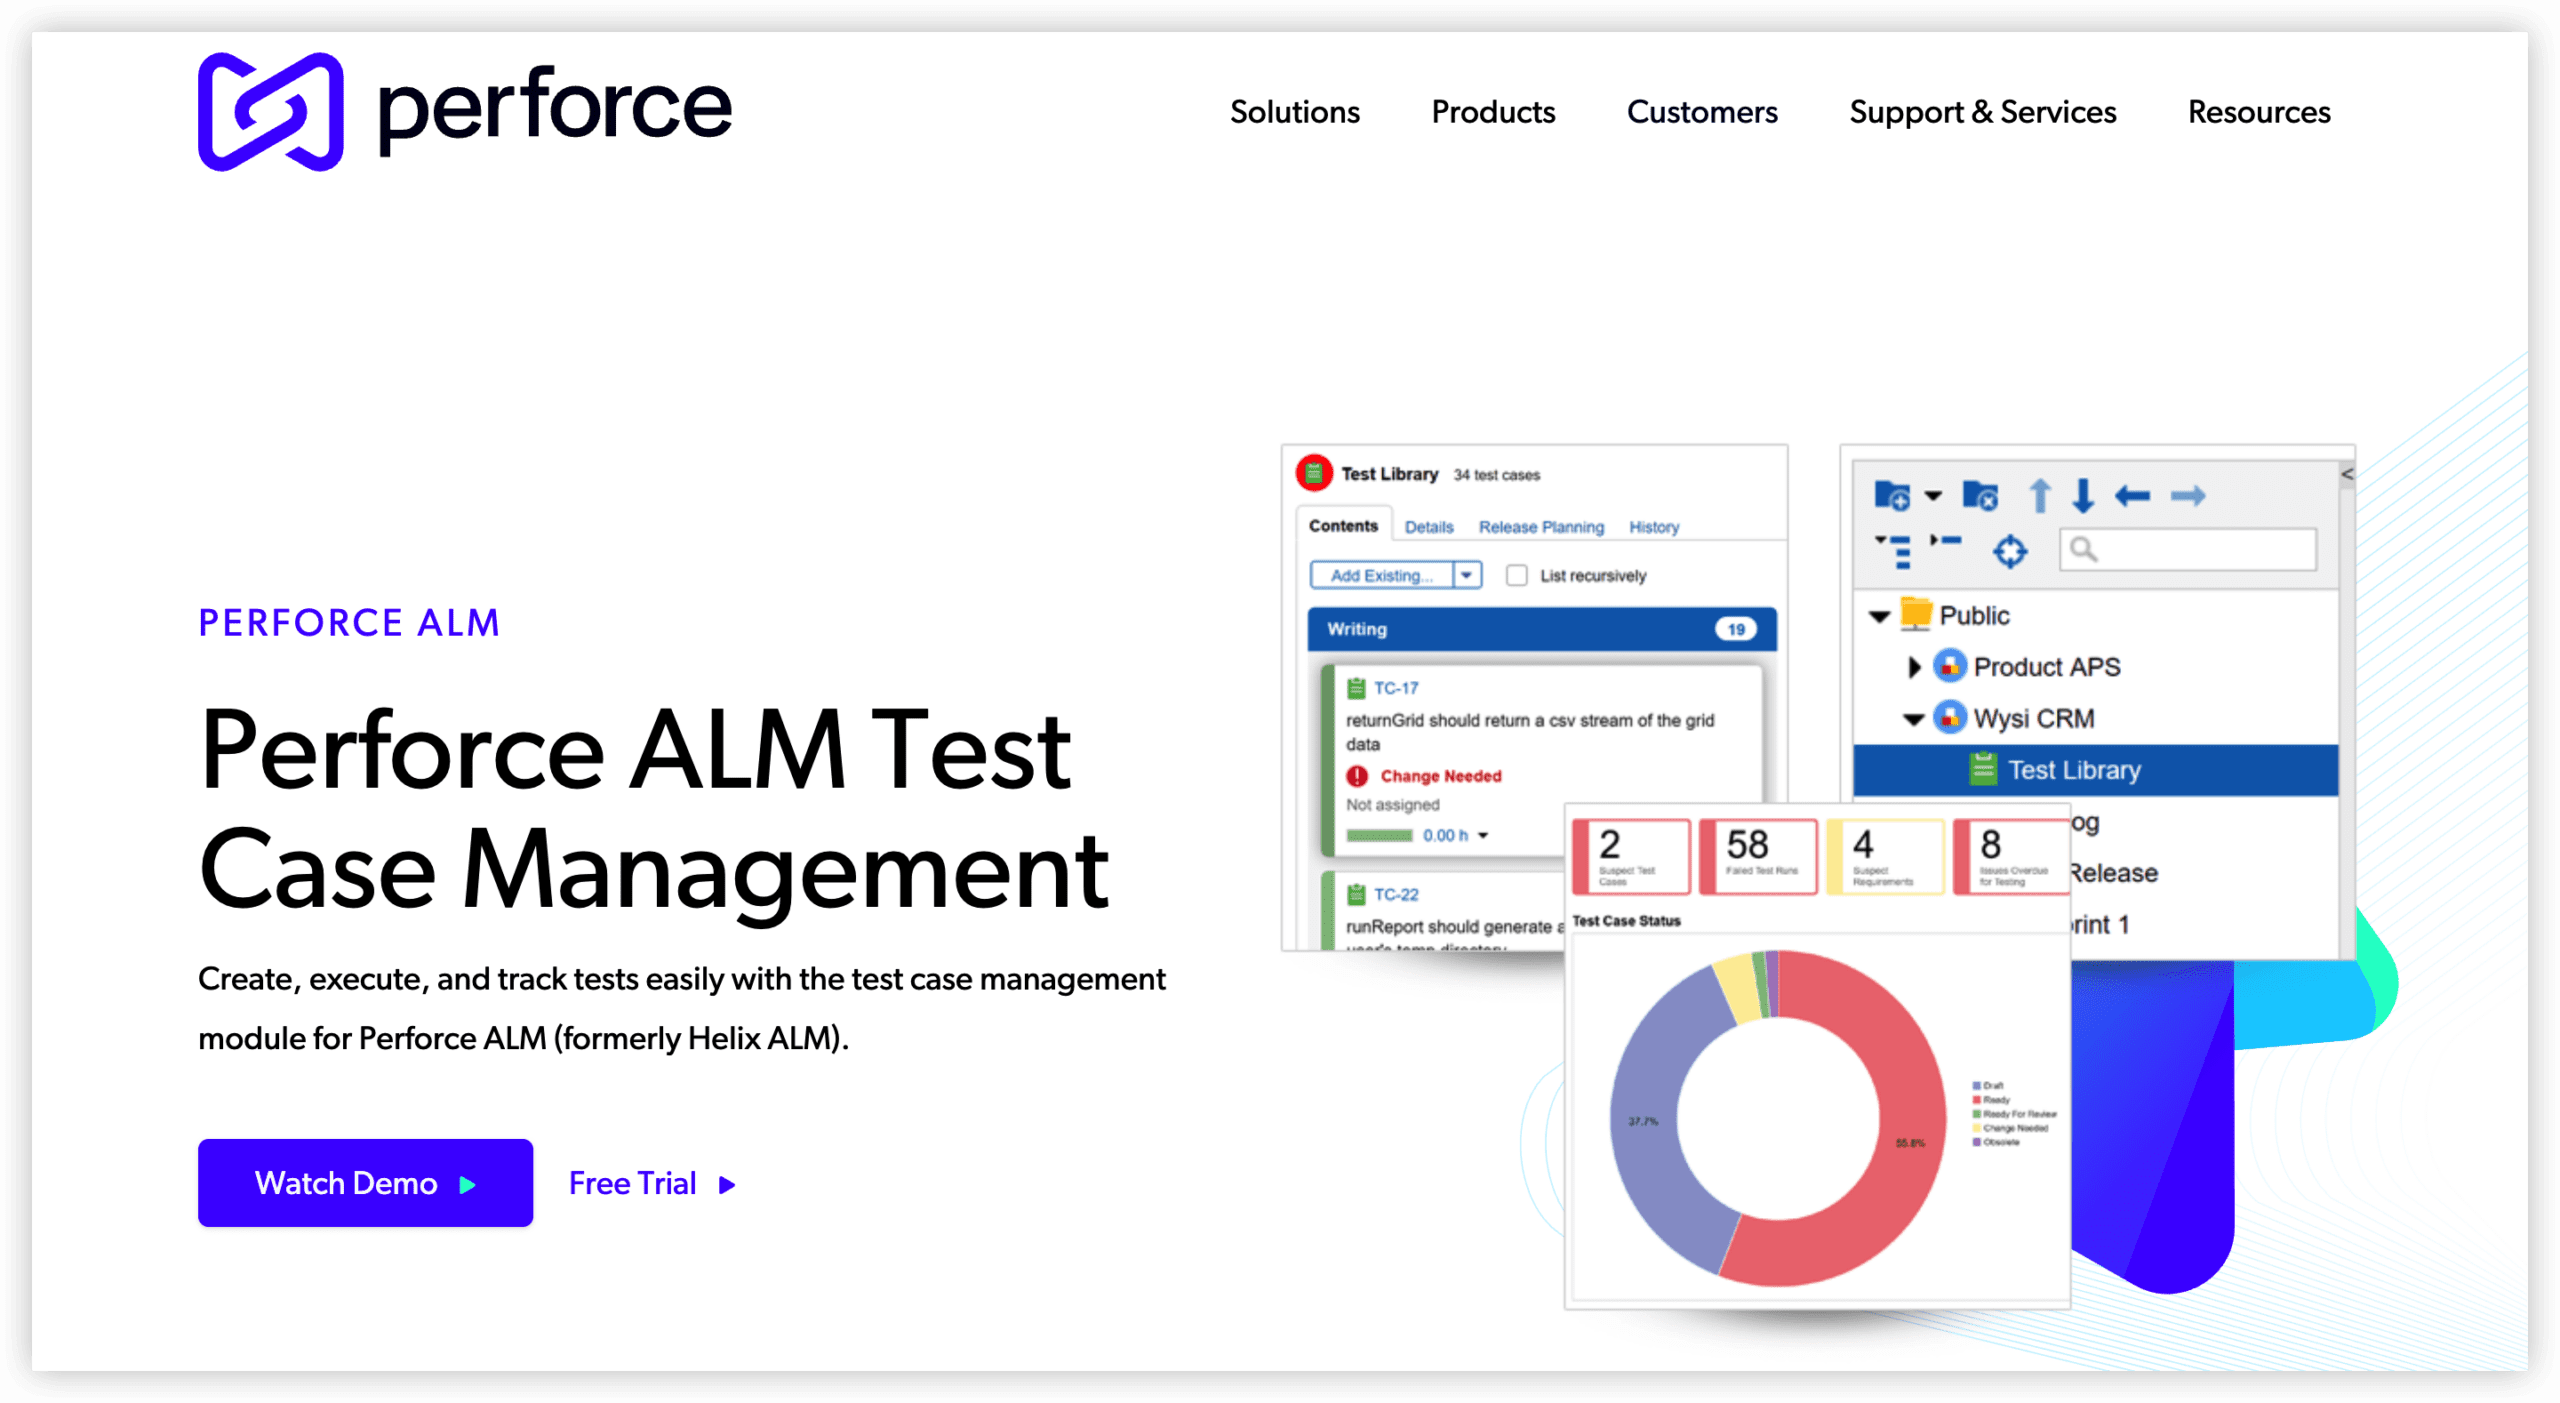
这款工具适合对需求追溯与合规审计有刚性要求的团队,尤其是医疗器械、汽车电子、航空航天等受监管行业的研发组织。Helix ALM 在私有化部署模式下支持将需求、任务、缺陷、测试用例与发布基线纳入统一追溯链路,其数据主权完全由企业内网掌控,适合需要向审计方提供端到端证据链的场景。使用前建议确认团队是否已具备较成熟的需求分解与测试管理流程,因为该工具的追溯模型对流程规范性要求较高,流程未定型时容易产生大量无效关联。
在私有化部署与安全合规维度,Helix ALM 支持本地服务器部署,权限管控可细化到项目、角色与字段级别,并保留完整的操作审计日志,适合对数据出境和访问留痕有明确约束的组织。系统集成方面提供 API 与 Webhook 扩展能力,可与版本控制、CI 工具及企业身份认证系统对接。建议配套设立专门的配置管理员,负责权限矩阵维护与升级窗口规划,避免因流程变更导致追溯链断裂。
部署与运维成本方面,Helix ALM 的私有化落地需要企业自备服务器资源与数据库运维能力,升级通常需要停机窗口与回归验证。更适合已具备内部 IT 运维团队、且愿意为合规追溯投入持续管理成本的成熟度团队。选型确认点包括:现有测试管理流程能否映射到其追溯模型、审计证据输出格式是否满足监管要求、以及升级频率与业务节奏是否匹配。
2026年私有化ALM工具落地建议与选型收尾
私有化部署ALM工具不是装好就结束,后续的使用方式和维护投入同样重要。建议在正式采购前,先用一个小团队或一个项目做试点,跑通需求到发布的完整流程,再决定是否推广。
如果团队流程比较标准,可以优先考虑ONES或Azure DevOps Server,这两款工具在流程覆盖和私有化部署上比较均衡。如果团队已经重度使用GitLab,可以评估GitLab的议题功能是否能满足管理需求,减少多系统切换。如果行业合规要求特别严格,可以重点考察Polarion、Codebeamer和Helix ALM,但要做好配置和培训的投入准备。如果团队规模不大,Tower和Jira的私有化版本可以作为轻量选择,但要确认功能边界是否够用。
最后提醒一点:私有化部署意味着团队要承担服务器、数据库、备份和升级等运维工作。选型时把运维成本算清楚,比只看功能列表更实际。建议在合同里明确升级方式、技术支持响应时间和数据迁移方案,避免后续被动。
关于私有化部署ALM工具选型的常见问题
支持私有化部署的ALM工具,数据主权怎么保障?
数据主权主要体现在数据存储位置、访问控制和导出能力上。选型时可以确认工具是否支持本地数据库、是否提供数据导出接口、权限是否支持按角色和项目隔离。建议要求工具方提供部署架构说明和备份恢复方案。
私有化部署ALM工具,运维成本主要有哪些?
主要包括服务器硬件或云资源费用、数据库许可费用、部署和升级的人力投入、日常备份和监控工作。不同工具的升级复杂度差别较大,建议在选型时让运维团队参与评估。
ONES的私有化部署版本覆盖哪些ALM环节?
ONES的私有化部署版本通常覆盖需求管理、任务管理、缺陷管理、测试管理和发布管理。具体模块和功能边界建议向官方确认,不同版本可能有所差异。
Jira和Azure DevOps Server的私有化部署有什么区别?
Jira的私有化部署以项目管理和缺陷跟踪为主,插件生态较丰富,但需要单独采购和运维。Azure DevOps Server覆盖需求、代码、测试和发布,与微软技术栈集成较好,但许可成本和服务器要求相对较高。建议根据团队现有技术栈和预算做对比。
小团队有必要用私有化部署的ALM工具吗?
如果小团队没有强合规要求或数据必须留在本地的限制,可以先考虑SaaS版本降低运维负担。如果确实需要私有化部署,可以优先评估Tower或Jira的私有化版本,确认功能是否够用、成本是否可接受。