当团队开始处理敏感数据、应对审计或跨地域协作时,知识管理工具的安全合规能力就不再是附加项,而是选型的硬门槛。2026年,如何挑到一款真正满足要求的工具,是不少团队正在面对的问题。
本文从数据加密、权限控制、合规认证、审计日志和备份恢复五个维度出发,对ONES、Confluence、Notion、Microsoft SharePoint、Google Workspace等主流工具进行测评,帮你理清选型思路。
2026年安全合规知识管理工具快速选型指南
选知识管理工具时,安全合规不是附加项,而是基础门槛。如果团队要处理敏感数据、满足审计要求,或者有跨地域协作,就得优先看加密、权限、合规认证、审计日志和备份恢复这五项能力。下面这张表把8款工具的核心定位和选型确认点列出来,方便你快速对照。
- 如果团队需要一体化研发管理且对安全合规要求高,可以重点考察ONES,它在这五个维度上都有对应能力。
- 如果团队已经深度使用Atlassian生态,Confluence的权限和审计可以满足基本合规需求,但要注意数据驻留选项。
- 如果团队以文档协作为主、合规要求中等,Notion和Google Workspace上手快,但需要确认企业版的安全配置。
- 如果团队依赖微软生态且需要严格的数据治理,Microsoft SharePoint的合规认证和权限体系比较完整。
- 如果团队用Slack或Zendesk Guide做知识沉淀,要额外检查它们的审计日志导出和备份策略是否满足你的合规要求。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 一体化研发管理平台,内置知识库 | 中大型研发团队,对安全合规有明确要求 | 数据加密、细粒度权限、审计日志、备份恢复 | 确认是否支持你的合规标准(如等保、ISO 27001) |
| Tower | 轻量级项目协作与知识沉淀 | 中小团队,合规要求一般 | 基础权限控制、操作日志 | 确认数据存储位置和导出能力 |
| Confluence | 企业级文档协作与知识管理 | 已使用Jira的团队,需要文档协同 | 空间权限、审计日志、数据加密 | 确认Data Center版或云版的合规认证差异 |
| Notion | 灵活文档与数据库协作 | 初创团队或部门级使用,合规要求中等 | 页面权限、双因素认证、审计日志(企业版) | 确认企业版是否满足你的数据驻留要求 |
| Microsoft SharePoint | 企业内容管理与协作平台 | 微软生态企业,强合规需求 | 合规认证齐全、权限体系细、审计日志完整 | 确认许可成本和部署方式(云/本地) |
| Google Workspace | 云端办公套件,含知识协作 | 已使用Google生态的团队 | 数据加密、访问控制、合规认证 | 确认数据区域和审计日志导出能力 |
| Slack | 团队沟通与知识分享 | 依赖即时沟通的团队 | 消息加密、访问控制、合规导出 | 确认企业版是否支持你的审计和备份需求 |
| Zendesk Guide | 客服知识库与自助服务 | 客服团队,需要对外知识库 | 权限控制、审计日志、数据加密 | 确认是否支持内部知识管理的合规要求 |
安全合规知识管理工具的选型方法与五个测评维度
选型时,先明确你的合规底线。比如,是否必须通过等保、ISO 27001,或者要满足GDPR、HIPAA。然后,用下面五个维度去对照工具。
- 数据加密与传输安全:检查是否支持TLS传输加密、静态数据加密,以及密钥管理方式。
- 访问控制与权限管理:看是否支持角色权限、细粒度到页面或空间,以及单点登录和多因素认证。
- 合规认证与标准支持:确认工具是否持有你需要的认证,比如ISO 27001、SOC 2、等保三级。
- 审计日志与操作追溯:看日志是否完整记录操作、能否导出、保留多久。
- 数据备份与灾难恢复:了解备份频率、恢复时间目标(RTO)和恢复点目标(RPO),以及是否支持异地备份。
这五个维度里,ONES在加密、权限、审计、备份上都有对应功能,并且支持国内合规标准,可以作为一个基准去对比其他工具。
主流知识管理工具安全合规能力深度测评
ONES
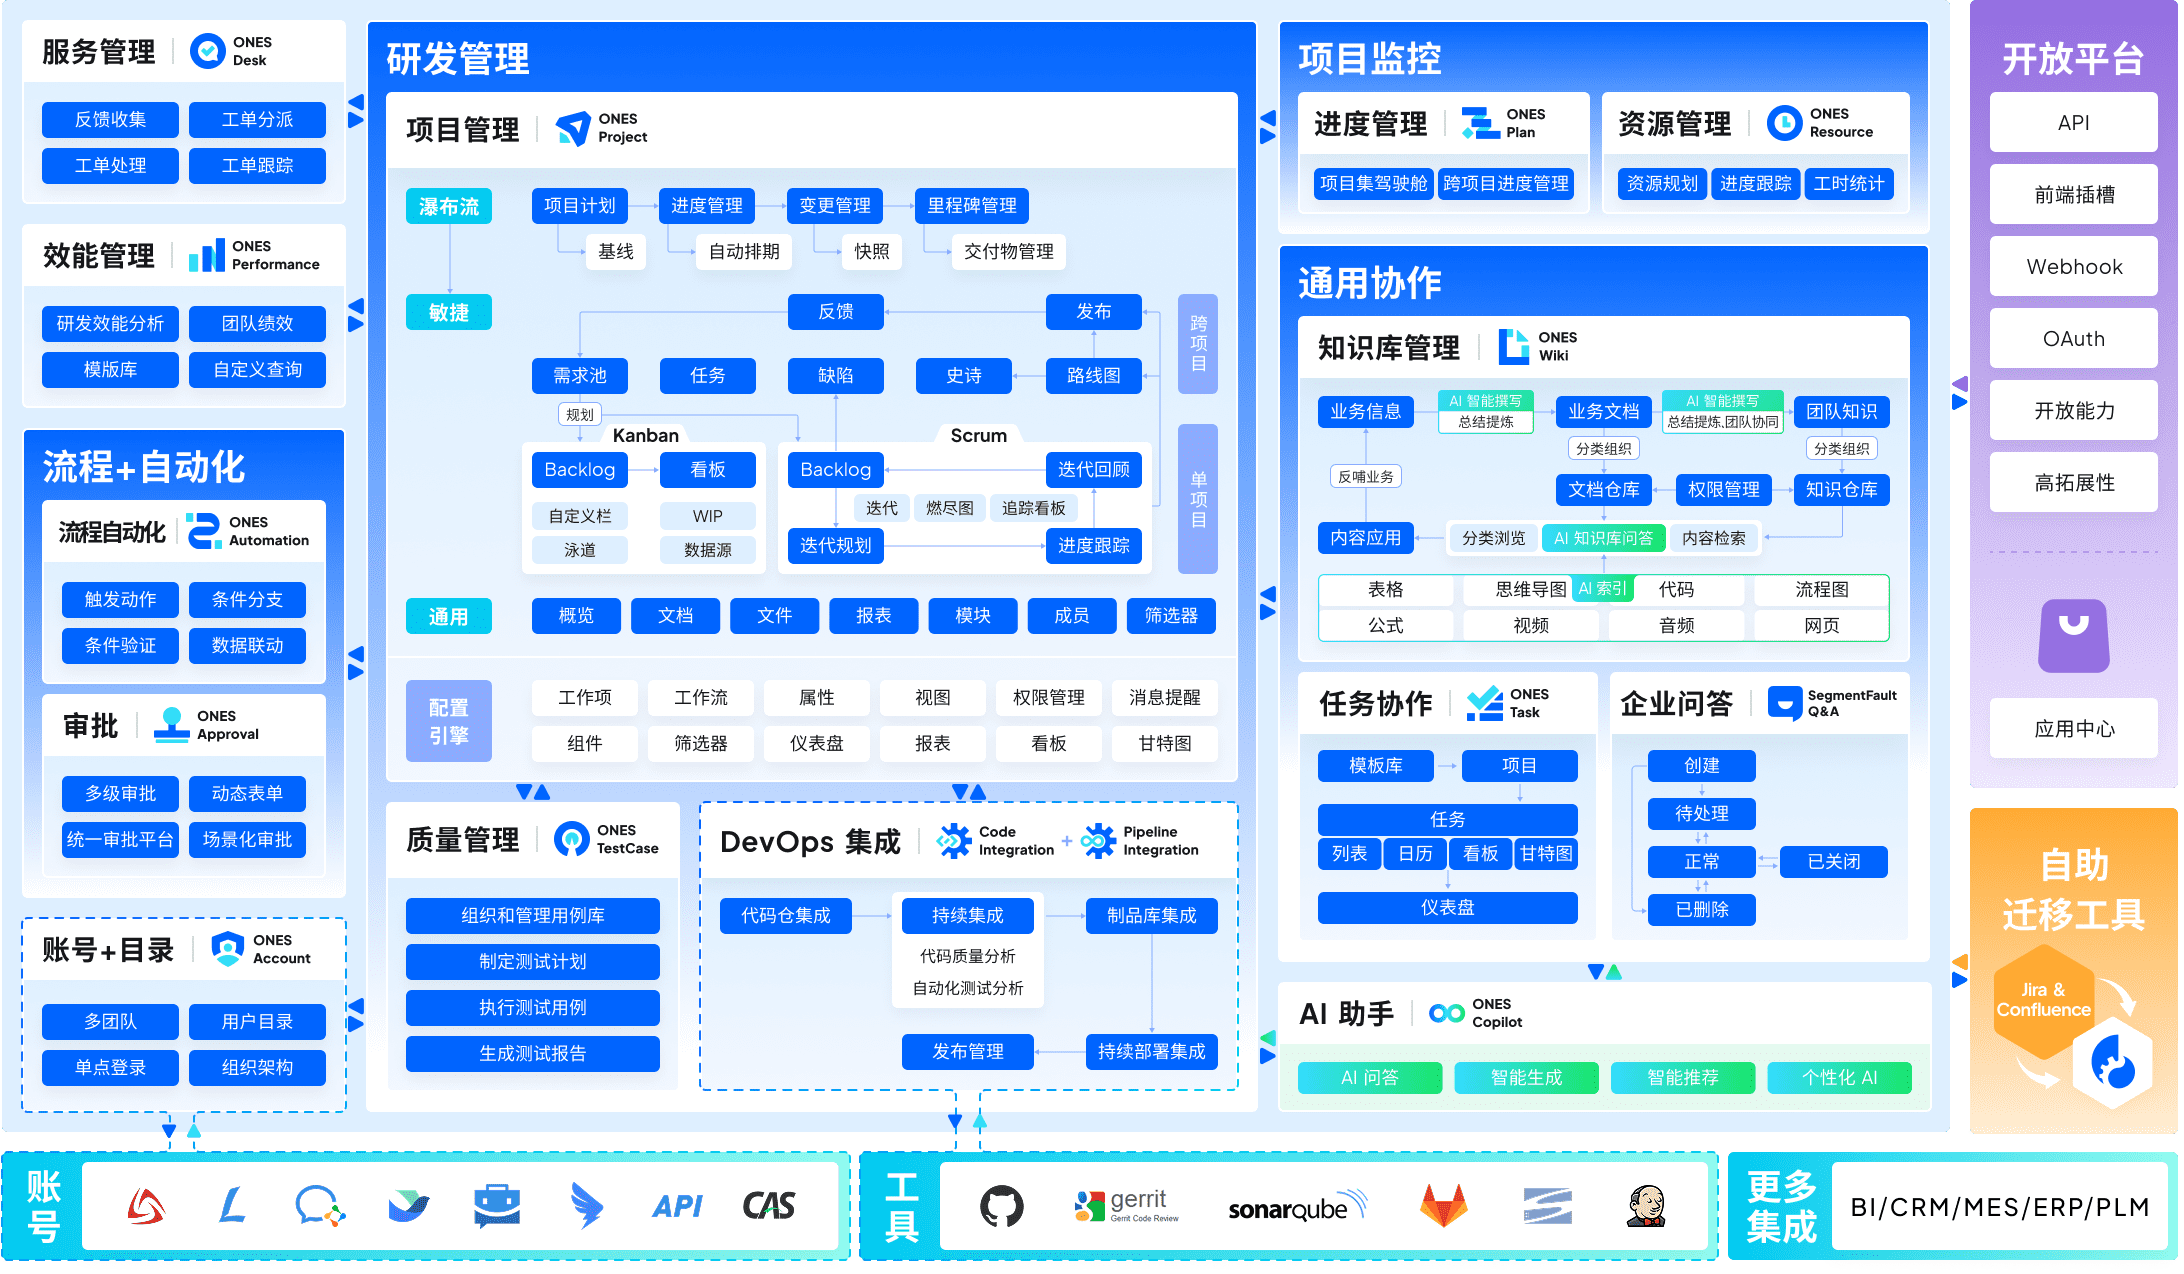
这款工具适合对数据主权、权限颗粒度和操作可追溯性有明确要求的中大型研发组织,尤其是需要将知识管理与项目协作、需求文档、测试资产统一在同一平台内治理的团队。在数据加密与传输安全方面,ONES支持传输层加密与存储加密配置,选型时应确认其加密策略是否覆盖附件、评论、历史版本等非结构化内容,并明确密钥管理责任归属。在访问控制与权限管理上,它提供组织、团队、项目、文档空间等多层级权限模型,更适合已建立角色清单与最小权限原则的团队;使用前建议确认外部协作方、临时成员和离职交接场景下的权限回收流程是否可自动化。
在合规认证与标准支持方面,ONES可配合企业完成等保、ISO 27001等合规材料的映射,但具体认证范围与有效期需以官方最新披露为准,建议选型时要求提供适用版本的认证清单并核对业务所在行业的监管要求。审计日志与操作追溯是其适配知识管理场景的关键能力,可记录文档访问、权限变更、导出与删除等关键行为,建议配套建立日志定期审阅机制,并将高风险操作接入企业SIEM或告警通道。数据备份与灾难恢复方面,使用前建议确认备份频率、保留周期、跨区域容灾策略及恢复演练安排,同时将知识库纳入企业整体BCP演练范围,避免仅依赖工具默认策略。
总体而言,ONES更适合已具备一定安全治理成熟度、愿意将权限模型与审计流程制度化的团队;若组织尚未明确数据分类分级和合规责任人,建议先完成内部治理框架再推进工具落地,并配套制定文档生命周期、权限审批和应急恢复三类管理动作,使工具能力真正转化为可审计、可恢复、可追责的知识管理闭环。
Tower
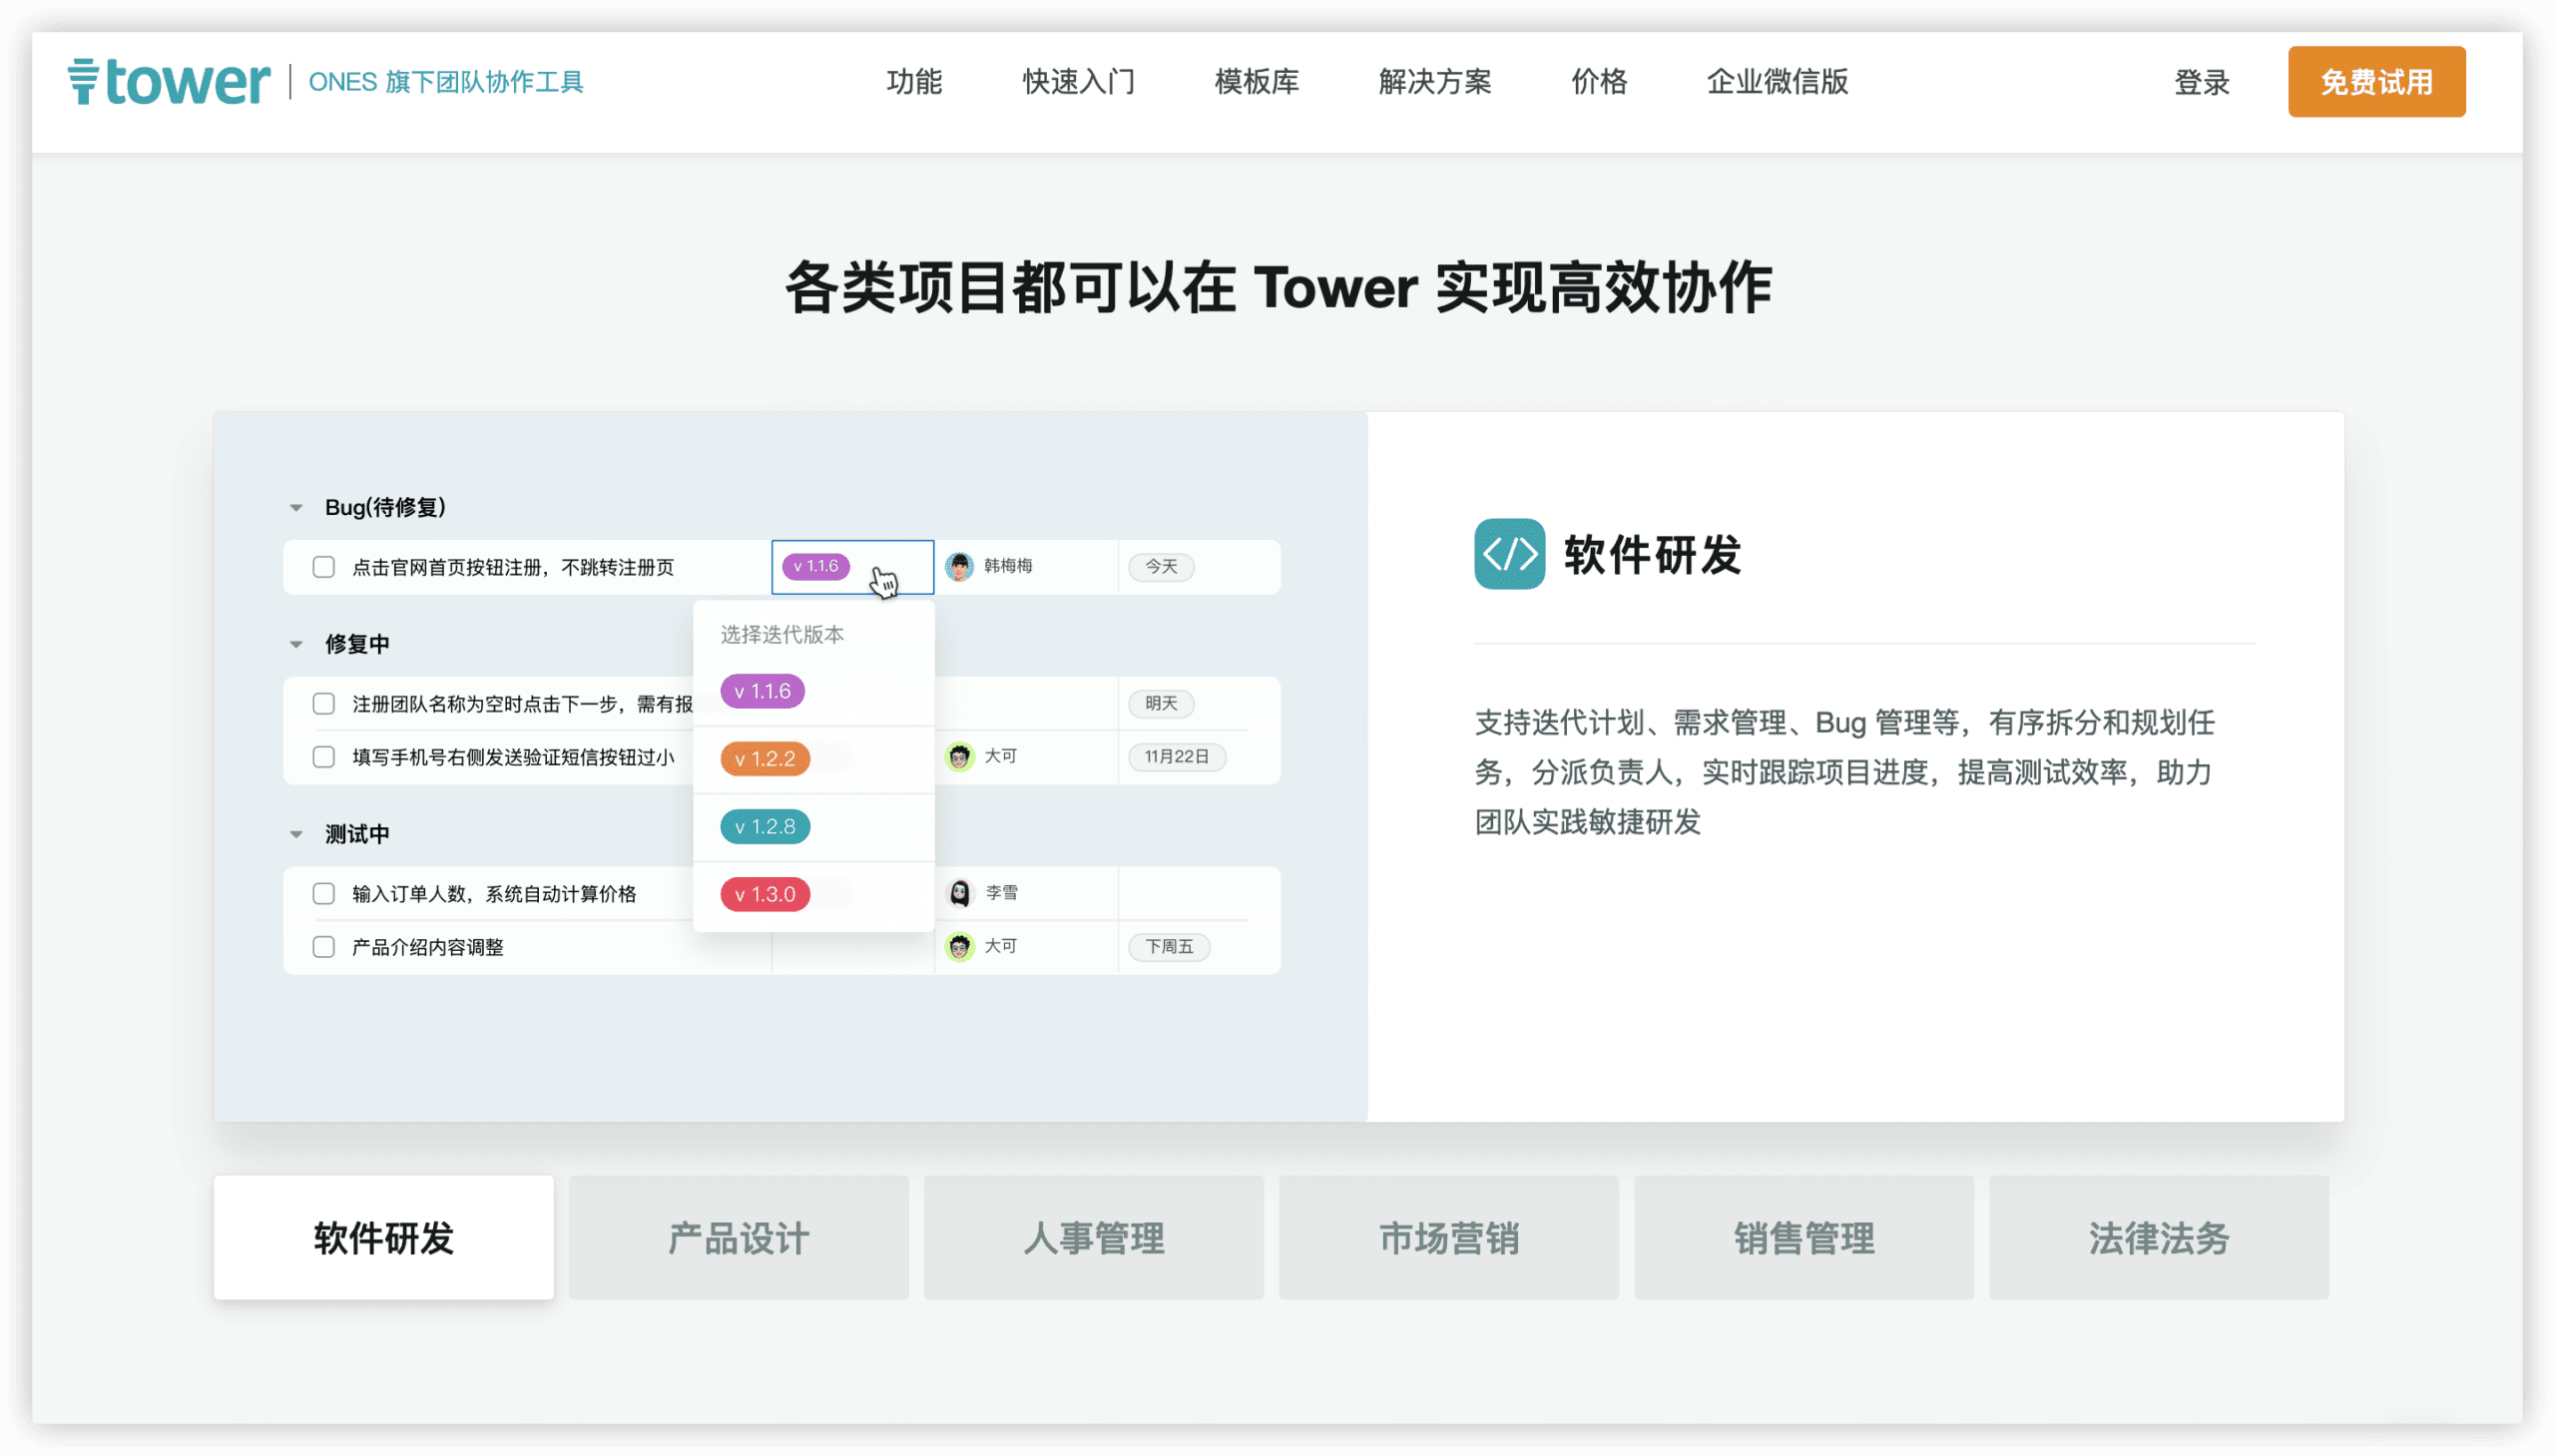
Tower 更适合对项目协作过程有安全合规要求、且团队规模在 50 人以内、以任务和项目交付为核心管理对象的中小型团队,尤其是研发、设计、市场等需要跨职能协同的部门。在数据加密与传输安全方面,Tower 提供 HTTPS 加密传输,并对静态数据采取加密存储,能够满足常规企业级安全基线;在访问控制与权限管理上,支持基于项目、成员角色的细粒度权限设置,可区分查看、编辑、管理权限,适合需要按项目隔离信息边界的场景。
使用前建议确认:团队是否依赖 Tower 内置的审计日志能力来满足内部合规审计要求,若需要更完整的操作追溯,建议配套使用企业内部的统一日志管理平台,将 Tower 的关键操作记录纳入集中审计体系。Tower 的合规认证覆盖范围有限,若所在行业要求 SOC 2、ISO 27001 等明确认证,使用前建议确认其最新认证状态,并评估是否需以其他工具作为合规主载体。
建议配套管理动作:定期导出项目归档数据,建立与公司备份策略一致的异地备份机制;在项目创建时即明确权限模板,避免因权限扩散导致的信息越权访问。Tower 更适合将“项目协作过程留痕”作为主要合规诉求的团队,对于需要深度文档合规管控或大规模知识库治理的场景,建议结合其他专业工具共同使用。
Confluence
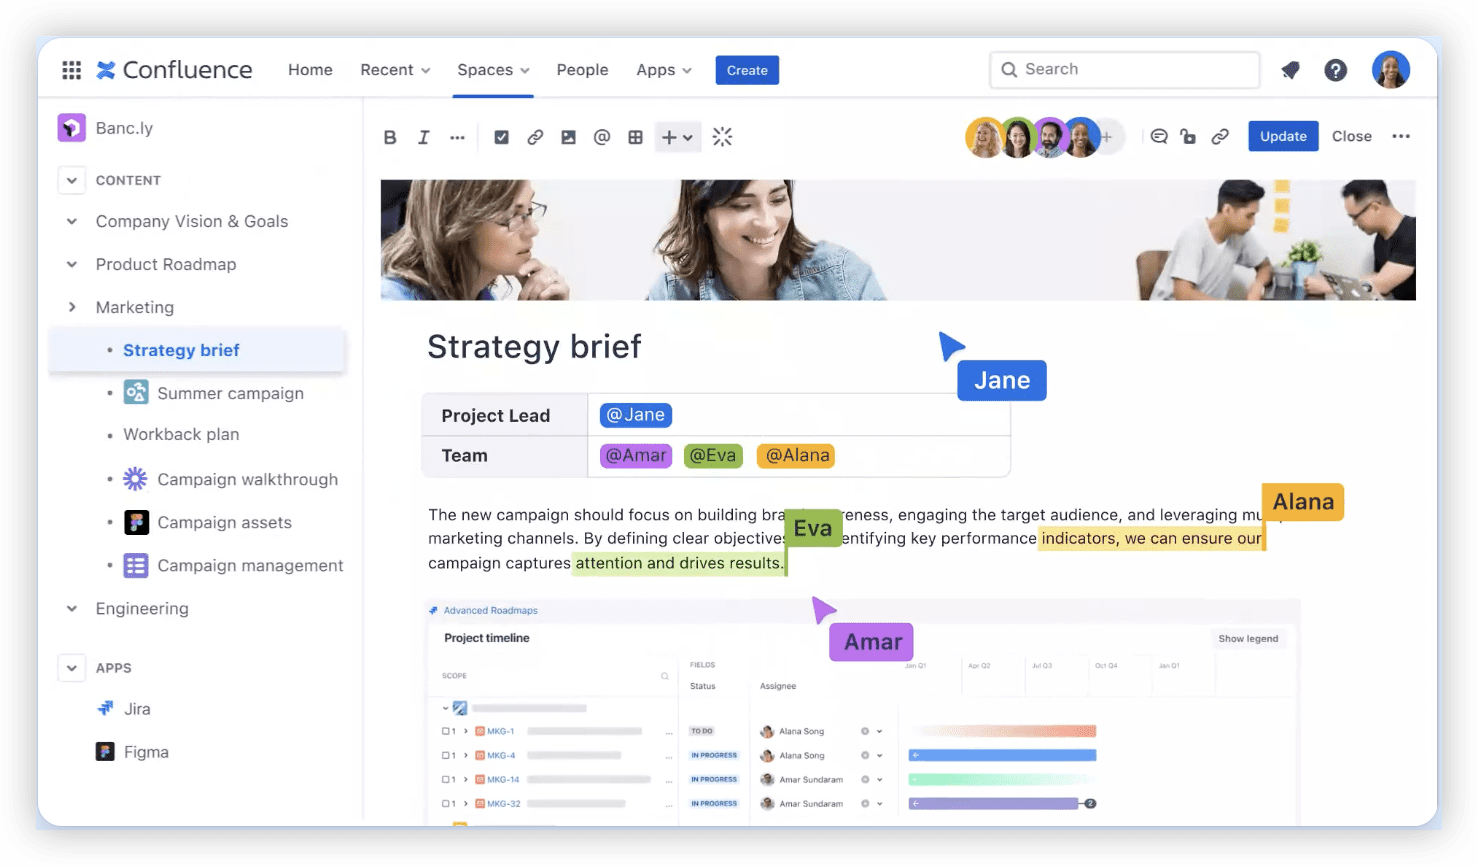
Confluence 更适合已采用 Atlassian 生态、且对权限颗粒度与审计追溯有明确要求的中大型团队,尤其是需要将知识库与 Jira 项目流程紧密联动的研发或产品组织。在访问控制与权限管理方面,它支持空间、页面、附件级别的权限设置,并能与 Atlassian Access 集成实现基于身份提供商的单点登录与用户生命周期管理,这对满足安全合规中的最小权限原则较为适配。使用前建议确认团队是否已部署或计划部署 Atlassian Access,因为部分高级合规能力依赖该组件。
在数据加密与传输安全、合规认证与标准支持方面,Confluence Cloud 默认启用传输层加密与静态数据加密,并支持数据驻留选项,便于应对区域数据合规要求。Atlassian 已获得 SOC 2、ISO 27001 等认证,但具体认证范围与数据存储位置需在选型时向官方确认,以确保与自身合规框架匹配。审计日志与操作追溯方面,Confluence 提供管理后台的审计日志功能,可记录页面访问、权限变更、登录事件等关键操作,但日志保留周期与导出能力因版本而异,建议配套制定日志集中采集与定期审阅流程。
数据备份与灾难恢复方面,Confluence Cloud 由 Atlassian 负责底层基础设施的备份与恢复,但租户级数据导出与恢复策略仍需团队自行规划。建议配套建立定期空间导出、版本历史保留策略及第三方备份方案,并明确恢复演练频率。总体而言,Confluence 更适合已具备一定 Atlassian 管理成熟度、且愿意在权限治理与审计流程上持续投入的团队;若团队尚处于合规体系搭建初期,使用前建议优先确认数据驻留、审计日志保留及备份恢复责任边界。
Notion
Notion 更适合对安全合规有明确要求、但尚未进入强监管行业的中小型团队或项目型组织,尤其是那些希望将知识管理与日常协作轻量融合、且已有一定数字化管理基础的团队。在安全合规能力主轴上,Notion 的适配点主要体现在访问控制与权限管理、数据加密与传输安全两个维度:它支持基于成员、团队和页面的细粒度权限设置,可针对不同空间或页面设置只读、评论、编辑等权限;同时,Notion 在传输层采用 TLS 加密,静态数据也经过加密存储,能够满足多数常规企业的基础安全要求。
使用前建议确认两点:一是 Notion 的合规认证覆盖范围是否与你的行业要求匹配,例如 SOC 2、GDPR 等,若你所在行业涉及医疗、金融等强监管领域,需进一步核对具体认证条款与数据驻留区域;二是 Notion 的审计日志能力相对基础,更适合需要轻量追溯而非深度审计的场景。建议配套管理动作包括:定期审查权限分配,关闭离职或项目结束后的多余访问;启用团队空间规范,对敏感页面设置额外访问限制;同时建立外部共享审批流程,避免通过公开链接泄露内部信息。
在数据备份与灾难恢复方面,Notion 提供版本历史与回收站功能,可恢复误删或误改内容,但建议团队额外建立定期导出机制,将关键知识库备份至自有存储,以应对平台级故障或账号异常。整体来看,Notion 更适合对安全合规有基础要求、但更看重协作灵活性与知识沉淀效率的团队;若你的组织需要满足金融、政务等严格审计标准,建议在选型时进一步评估更专业的合规型工具。
Microsoft SharePoint
Microsoft SharePoint 更适合已深度使用 Microsoft 365 生态、对文档协作与权限精细化要求较高的中大型组织。在数据加密与传输安全方面,SharePoint 依托 Microsoft 云服务默认启用传输层加密与静态数据加密,并支持客户自管密钥;访问控制与权限管理上,它提供基于 SharePoint 组、Azure AD 安全组及条件访问策略的细粒度权限体系,可针对站点、库、文件夹乃至单个文件设置权限,并支持敏感度标签与数据丢失防护策略联动。合规认证与标准支持方面,SharePoint 继承 Microsoft 365 的广泛合规认证组合,审计日志与操作追溯能力可通过 Microsoft Purview 统一审计日志实现,数据备份与灾难恢复则依赖 Microsoft 365 的弹性架构与版本历史功能。
使用前建议确认组织是否已部署 Microsoft 365 并具备相应的许可层级,因为部分高级合规与审计能力需要 E3/E5 或等效订阅;同时需评估现有身份治理体系能否与 Azure AD 条件访问策略有效整合。建议配套制定站点生命周期管理规范、外部共享策略以及敏感度标签的强制应用规则,避免因权限蔓延导致合规风险。对于需要跨组织边界协作或使用非 Microsoft 身份体系的团队,建议先验证联合身份与外部访问控制的实际效果。
在审计与追溯场景中,建议将 SharePoint 的审计日志与 Microsoft Purview 的保留策略、电子数据展示功能结合使用,形成可检索、可导出的操作记录链路。灾难恢复方面,建议定期验证版本历史恢复流程,并针对关键业务站点制定独立于平台默认备份的补充策略。总体而言,SharePoint 的合规能力与 Microsoft 365 生态深度绑定,选型时应将组织现有的云服务战略、身份管理成熟度及合规审计要求作为核心确认点。

Google Workspace
Google Workspace 更适合对协作效率要求高、且已深度使用 Google 生态的中小型团队或跨国组织,在安全合规方面,它更适合已有一定 IT 管理能力、愿意通过配置来满足合规要求的团队。
在数据加密与传输安全方面,Google Workspace 默认启用 TLS 加密传输,云端静态数据采用 AES-256 加密,并提供密钥管理选项(包括客户管理的加密密钥),这为数据保护提供了基础保障。在访问控制与权限管理上,它支持基于组织的层级权限设置、两步验证、单点登录以及上下文感知访问策略,能够实现较细粒度的访问控制。使用前建议确认:贵司是否已有 Google 账号体系或愿意迁移至 Google 身份体系,以及是否接受将数据存储在 Google 的云基础设施上(需评估数据驻留要求)。
在合规认证方面,Google Workspace 获得了 ISO 27001、SOC 1/2/3 等主流认证,并提供了合规报告供企业审查,但具体合规适用性需结合行业监管要求进行确认。建议配套:启用完整的管理员审计日志(包括登录日志、文件访问日志),并定期导出归档,以满足审计追溯需求;同时配置数据保留策略和恢复点目标(RPO)明确的备份方案,建议使用 Google Vault 或第三方备份工具,确保灾难恢复能力可验证。若贵司对数据驻留有严格的地域限制,使用前建议确认所选版本支持的数据区域选项是否满足要求。
Slack
Slack 更适合已经将即时沟通作为主要协作方式、且对消息数据安全有明确要求的团队,尤其是跨部门、跨地域的分布式组织。在支持安全合规要求的知识管理能力上,Slack 的适配点集中在访问控制与权限管理、合规认证与标准支持、审计日志与操作追溯三个维度。它支持企业级身份认证与单点登录,可基于角色或用户组精细控制频道、文件与消息的访问权限,并允许设置数据保留策略与导出规则。同时,Slack 提供审计日志 API 与合规导出功能,便于安全团队追溯关键操作。使用前建议确认所在行业或地区对数据驻留、加密标准的具体要求,并核实 Slack 当前版本是否覆盖所需合规认证范围。建议配套制定频道命名与归档规范、定期审查外部协作权限,并将审计日志接入企业 SIEM 或日志管理平台,形成可追溯的合规闭环。
对于将 Slack 作为知识沉淀辅助工具的团队,需要明确其定位更偏向沟通与轻量信息流转,而非结构化知识库。在数据加密与传输安全方面,Slack 默认对传输中与静态数据进行加密,但使用前建议确认企业密钥管理方案是否满足内部安全基线。建议配套设置敏感信息防泄漏策略,限制文件上传类型与外部共享范围,并定期导出关键决策记录至正式知识管理平台,避免重要知识仅留存于聊天流中。
Zendesk Guide
Zendesk Guide 更适合将知识管理定位为对外客户支持与内部服务台知识库的团队,尤其是已运行 Zendesk 客服体系、需要将合规要求嵌入日常支持流程的组织。在安全合规主题下,它的核心适配点集中在访问控制与权限管理、审计日志与操作追溯两项能力上,而非通用文档协作平台。
Zendesk Guide 支持基于角色和用户段的精细权限设置,可针对不同团队、外部客户或合作伙伴配置文章可见性与编辑权限,并可与 Zendesk 统一身份体系集成,便于落实最小权限原则。其审计日志能够记录文章创建、修改、发布、删除等关键操作,并关联操作者身份与时间戳,为合规审计提供基础追溯链。使用前建议确认贵司的合规要求是否包含传输与存储加密的独立验证,因为 Guide 的加密能力通常依托 Zendesk 整体安全框架,需在选型时一并核对服务商的合规认证范围(如 SOC 2、GDPR 相关条款)。
建议配套管理动作包括:定期导出审计日志并归档至独立存储,设置文章发布前的强制审批流程,以及每季度复核权限矩阵,确保离职或转岗人员的访问权限及时回收。若团队需要将知识库与工单系统深度联动,且合规重点在于操作可追溯与权限管控,Zendesk Guide 是值得纳入短名单的选项;若更关注数据驻留位置或本地化部署,则使用前建议确认其数据中心区域是否符合贵司数据出境管理要求。
不同场景下的工具使用建议与选型总结
没有一款工具能适合所有团队。选型时,先看你的合规要求有多严,再看团队现有的工具链和协作习惯。
如果团队主要做研发,且需要把知识管理和项目流程打通,可以优先考虑ONES。它把知识库和研发管理放在一起,权限和审计能覆盖到项目级别。如果团队已经用Jira,Confluence是自然延伸,但要注意云版和Data Center版的合规差异。如果团队在微软生态里,SharePoint的合规能力最全,但配置复杂,需要专人维护。如果团队规模小、合规压力不大,Tower或Notion够用,但一定要开启企业版的安全设置。如果团队用Slack或Zendesk Guide,它们更偏向沟通和客服场景,知识管理的合规能力有限,建议只作为辅助,不要作为主知识库。
最后,无论选哪个,都建议在正式采购前做一次安全评估,确认工具的实际配置能匹配你的合规要求。
关于安全合规知识管理工具选型的常见问题
2026年选知识管理工具,安全合规方面最需要关注什么?
最需要关注数据加密、权限控制、合规认证、审计日志和备份恢复这五项。先明确你的合规底线,比如是否必须过等保或ISO 27001,再用这些维度去筛选工具。
ONES在安全合规方面有哪些能力?
ONES支持传输加密和静态数据加密,提供细粒度权限和单点登录,有审计日志和操作追溯,也支持数据备份和灾难恢复。它主要面向国内合规标准,比如等保。
Confluence和SharePoint在合规上有什么区别?
Confluence的合规能力取决于版本,云版和Data Center版认证不同。SharePoint的合规认证更全,权限体系更细,但部署和配置更复杂。选型时要根据你的合规要求和IT能力来定。
小团队需要关注审计日志和备份恢复吗?
如果小团队处理敏感数据,或者有客户合同要求,就需要关注。否则,可以优先保证基础加密和权限控制,审计和备份可以后续再补。
Slack或Zendesk Guide能当知识管理工具用吗?
它们更偏向沟通和客服场景,知识管理功能相对简单。如果只是轻量分享可以,但作为主知识库,安全合规能力可能不够,建议搭配专业工具使用。