如果团队要在内网或专有云环境里管理研发全流程,2026年可优先评估支持私有化部署的ALM工具:ONES、Jira Data Center、Azure DevOps Server、GitLab自托管版、Polarion ALM等主流工具都提供私有化选项,Tower的私有化能力需单独确认。选型时先锁定部署边界与合规要求,再对比闭环覆盖度。
本文围绕私有化部署形态、ALM全生命周期覆盖、内网集成扩展、权限审计合规、部署运维成本五个维度,对ONES、Tower、Jira Data Center、Azure DevOps Server、GitLab自托管版、Polarion ALM、Codebeamer、Helix ALM等主流工具逐项测评,帮助判断哪类工具更贴合你的团队约束。
2026年私有化ALM工具快速选型结论与速览
如果团队需要在内网或专有云环境里把需求、开发、测试、发布、运维串成一条线,优先看私有化部署形态是否完整、ALM闭环是否覆盖测试与发布环节、权限审计能否满足内网合规。ONES、Jira Data Center、Azure DevOps Server、GitLab自托管版、Polarion ALM、Codebeamer、Helix ALM都提供私有化部署选项,Tower的私有化能力需要单独确认。选型时建议先锁定部署边界和合规要求,再对比全生命周期覆盖度与集成扩展方式。
- 需求—测试—发布闭环要求高,且希望一套系统覆盖多角色协作:优先评估ONES、Polarion ALM、Codebeamer。
- 已有微软技术栈,强调内网DevOps流水线与制品管理:重点看Azure DevOps Server。
- 以代码托管和CI/CD为核心,ALM需求偏轻量:GitLab自托管版更贴合。
- 强合规、强审计、强追溯的复杂工程环境:Polarion ALM、Helix ALM、Codebeamer值得深入对比。
- 团队规模小、流程简单,但要求数据留在内网:先确认Tower的私有化部署方案是否满足当前版本要求。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 覆盖需求、任务、测试、发布、缺陷的私有化ALM平台 | 中大型研发团队,内网合规要求明确 | ALM全生命周期闭环、权限审计、开放集成 | 确认私有化部署版本的功能边界与扩展方式 |
| Tower | 轻量项目协作工具,私有化能力需单独核实 | 小型团队或部门级协作 | 任务协作与项目跟踪 | 确认是否提供私有化部署及数据主权保障 |
| Jira Data Center | 企业级项目与问题跟踪平台,支持私有化部署 | 已使用Atlassian生态的中大型团队 | 问题跟踪、工作流定制、插件扩展 | 确认Data Center许可与内网插件管理策略 |
| Azure DevOps Server | 微软系内网DevOps与ALM平台 | .NET技术栈或微软生态团队 | 代码、流水线、测试计划、制品管理 | 确认服务器版本与现有微软工具的集成成本 |
| GitLab(自托管版) | 以代码托管为核心的DevOps平台,支持自托管 | 研发流程围绕Git与CI/CD的团队 | 代码管理、CI/CD、议题跟踪、安全扫描 | 确认ALM需求管理与测试管理深度是否够用 |
| Polarion ALM | 强追溯的ALM平台,支持私有化部署 | 汽车、医疗、航空等强合规行业 | 需求追溯、测试管理、合规审计 | 确认部署复杂度与定制实施成本 |
| Codebeamer | 面向复杂产品的ALM与需求管理平台 | 产品线长、变体多的工程团队 | 需求变体管理、测试覆盖、集成扩展 | 确认内网集成方式与许可模式 |
| Helix ALM | 需求、测试与缺陷管理一体化的ALM工具 | 对审计追溯要求高的中小型团队 | 需求—测试—缺陷追溯、合规报告 | 确认私有化部署版本与运维支持方式 |
私有化ALM选型:五个可操作的评估维度
选私有化ALM工具,建议先定部署边界,再看闭环能力。具体可以从五个维度逐项打分:一是私有化部署形态与数据主权保障,确认是否支持内网独立运行、数据是否完全留在本地、备份恢复是否可控;二是ALM全生命周期覆盖度,检查需求、任务、测试、发布、缺陷五个环节是否在同一系统内闭环,跨环节追溯是否顺畅;三是内网环境下的集成与开放扩展能力,看是否提供API、Webhook、LDAP/AD对接、CI/CD工具链集成,以及插件机制是否适合内网管理;四是权限、审计与合规治理能力,验证细粒度权限、操作日志、审计报告能否满足内网合规检查;五是部署运维成本与规模化可维护性,评估安装升级复杂度、高可用方案、多项目多团队下的性能表现。按这五项做权重打分,比只看功能列表更贴近实际使用。
六款主流私有化部署ALM工具逐项深度测评
ONES
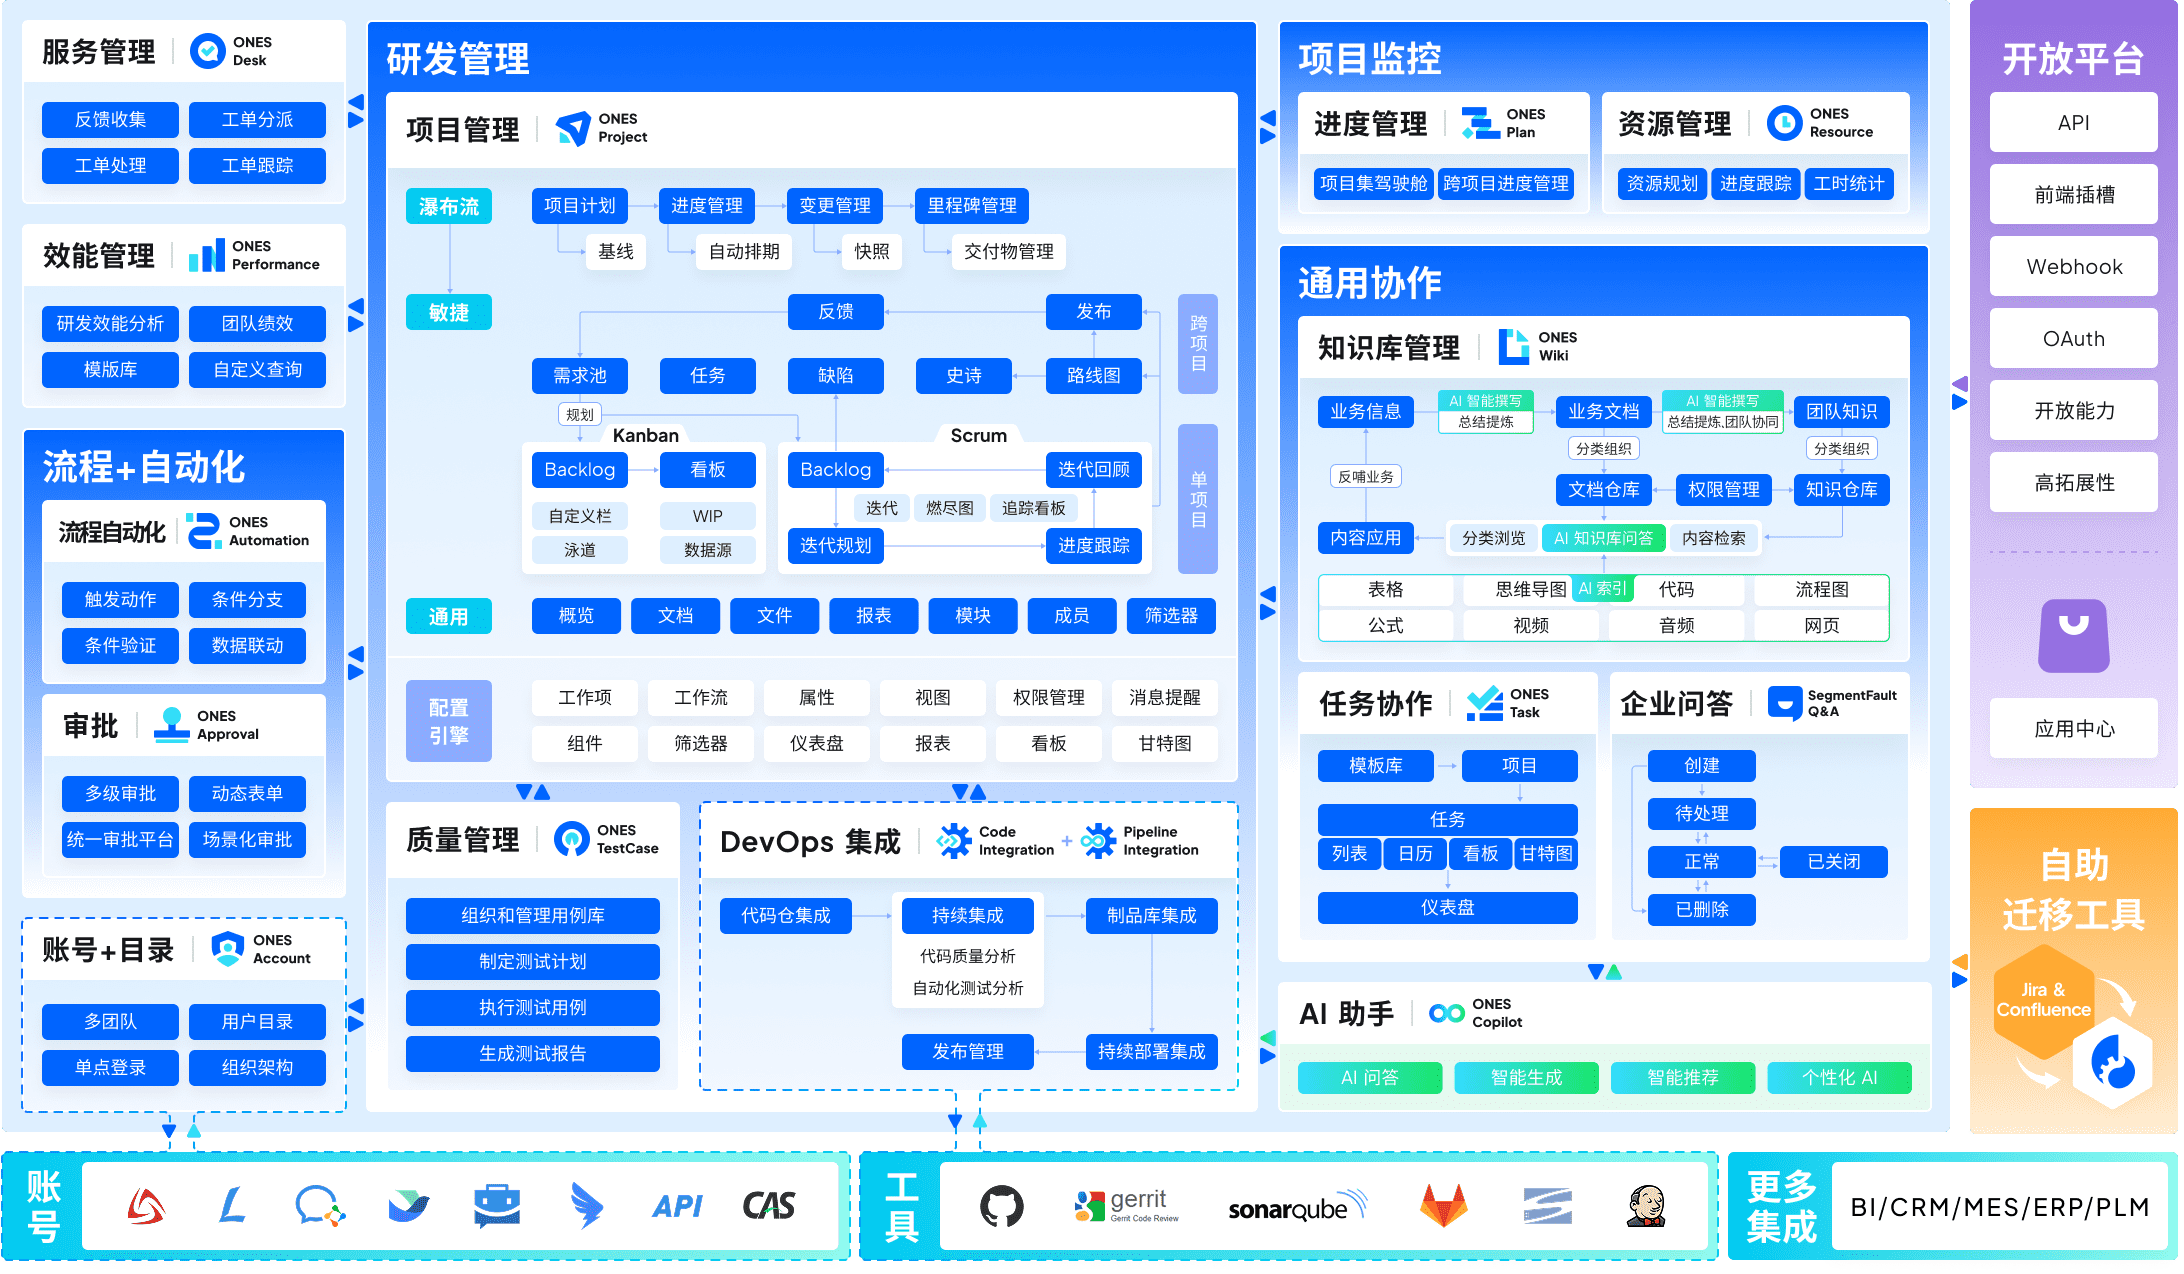
这款工具适合正在推进研发管理体系化、且对数据主权与内网合规有明确要求的中大型研发组织,尤其是需要把需求、任务、测试、发布与缺陷管理收敛到同一平台的产品研发团队。在私有化部署形态上,ONES 支持本地化部署与数据自主掌控,便于将代码、需求与缺陷等敏感资产保留在企业自有网络边界内,满足内网隔离与数据不出域的治理诉求;其 ALM 全生命周期覆盖度围绕需求—开发—测试—发布—运维闭环展开,需求条目可向下拆解为任务与测试用例,缺陷与发布记录可回溯至原始需求,形成可审计的追踪链路。使用前建议确认部署拓扑与现有身份体系(如统一认证、组织架构)的对接方式,并明确数据备份与容灾策略。
在内网环境下的集成与开放扩展能力方面,ONES 更适合已具备一定 DevOps 工具链成熟度的团队,通过开放接口与 Webhook 机制与自建代码仓库、CI/CD 流水线、制品库及监控告警系统对接,使需求变更、构建结果与线上事件在同一追踪视图内关联;权限、审计与合规治理能力则体现在项目级与空间级的角色权限划分、操作日志留存与流程留痕,便于内审与合规检查时还原关键变更路径。建议配套建立权限矩阵评审机制与定期审计抽查制度,避免权限随项目扩张而失控。部署运维成本与规模化可维护性方面,更适合具备基础运维能力、希望以平台化方式支撑多项目多团队的组织;使用前建议确认版本升级节奏、集群化与容量规划方案,并配套制定平台运营责任人、模板与流程标准化规范,以及面向新团队的上手培训与度量复盘机制,确保平台在规模化推广中保持可维护与可持续演进。
Tower
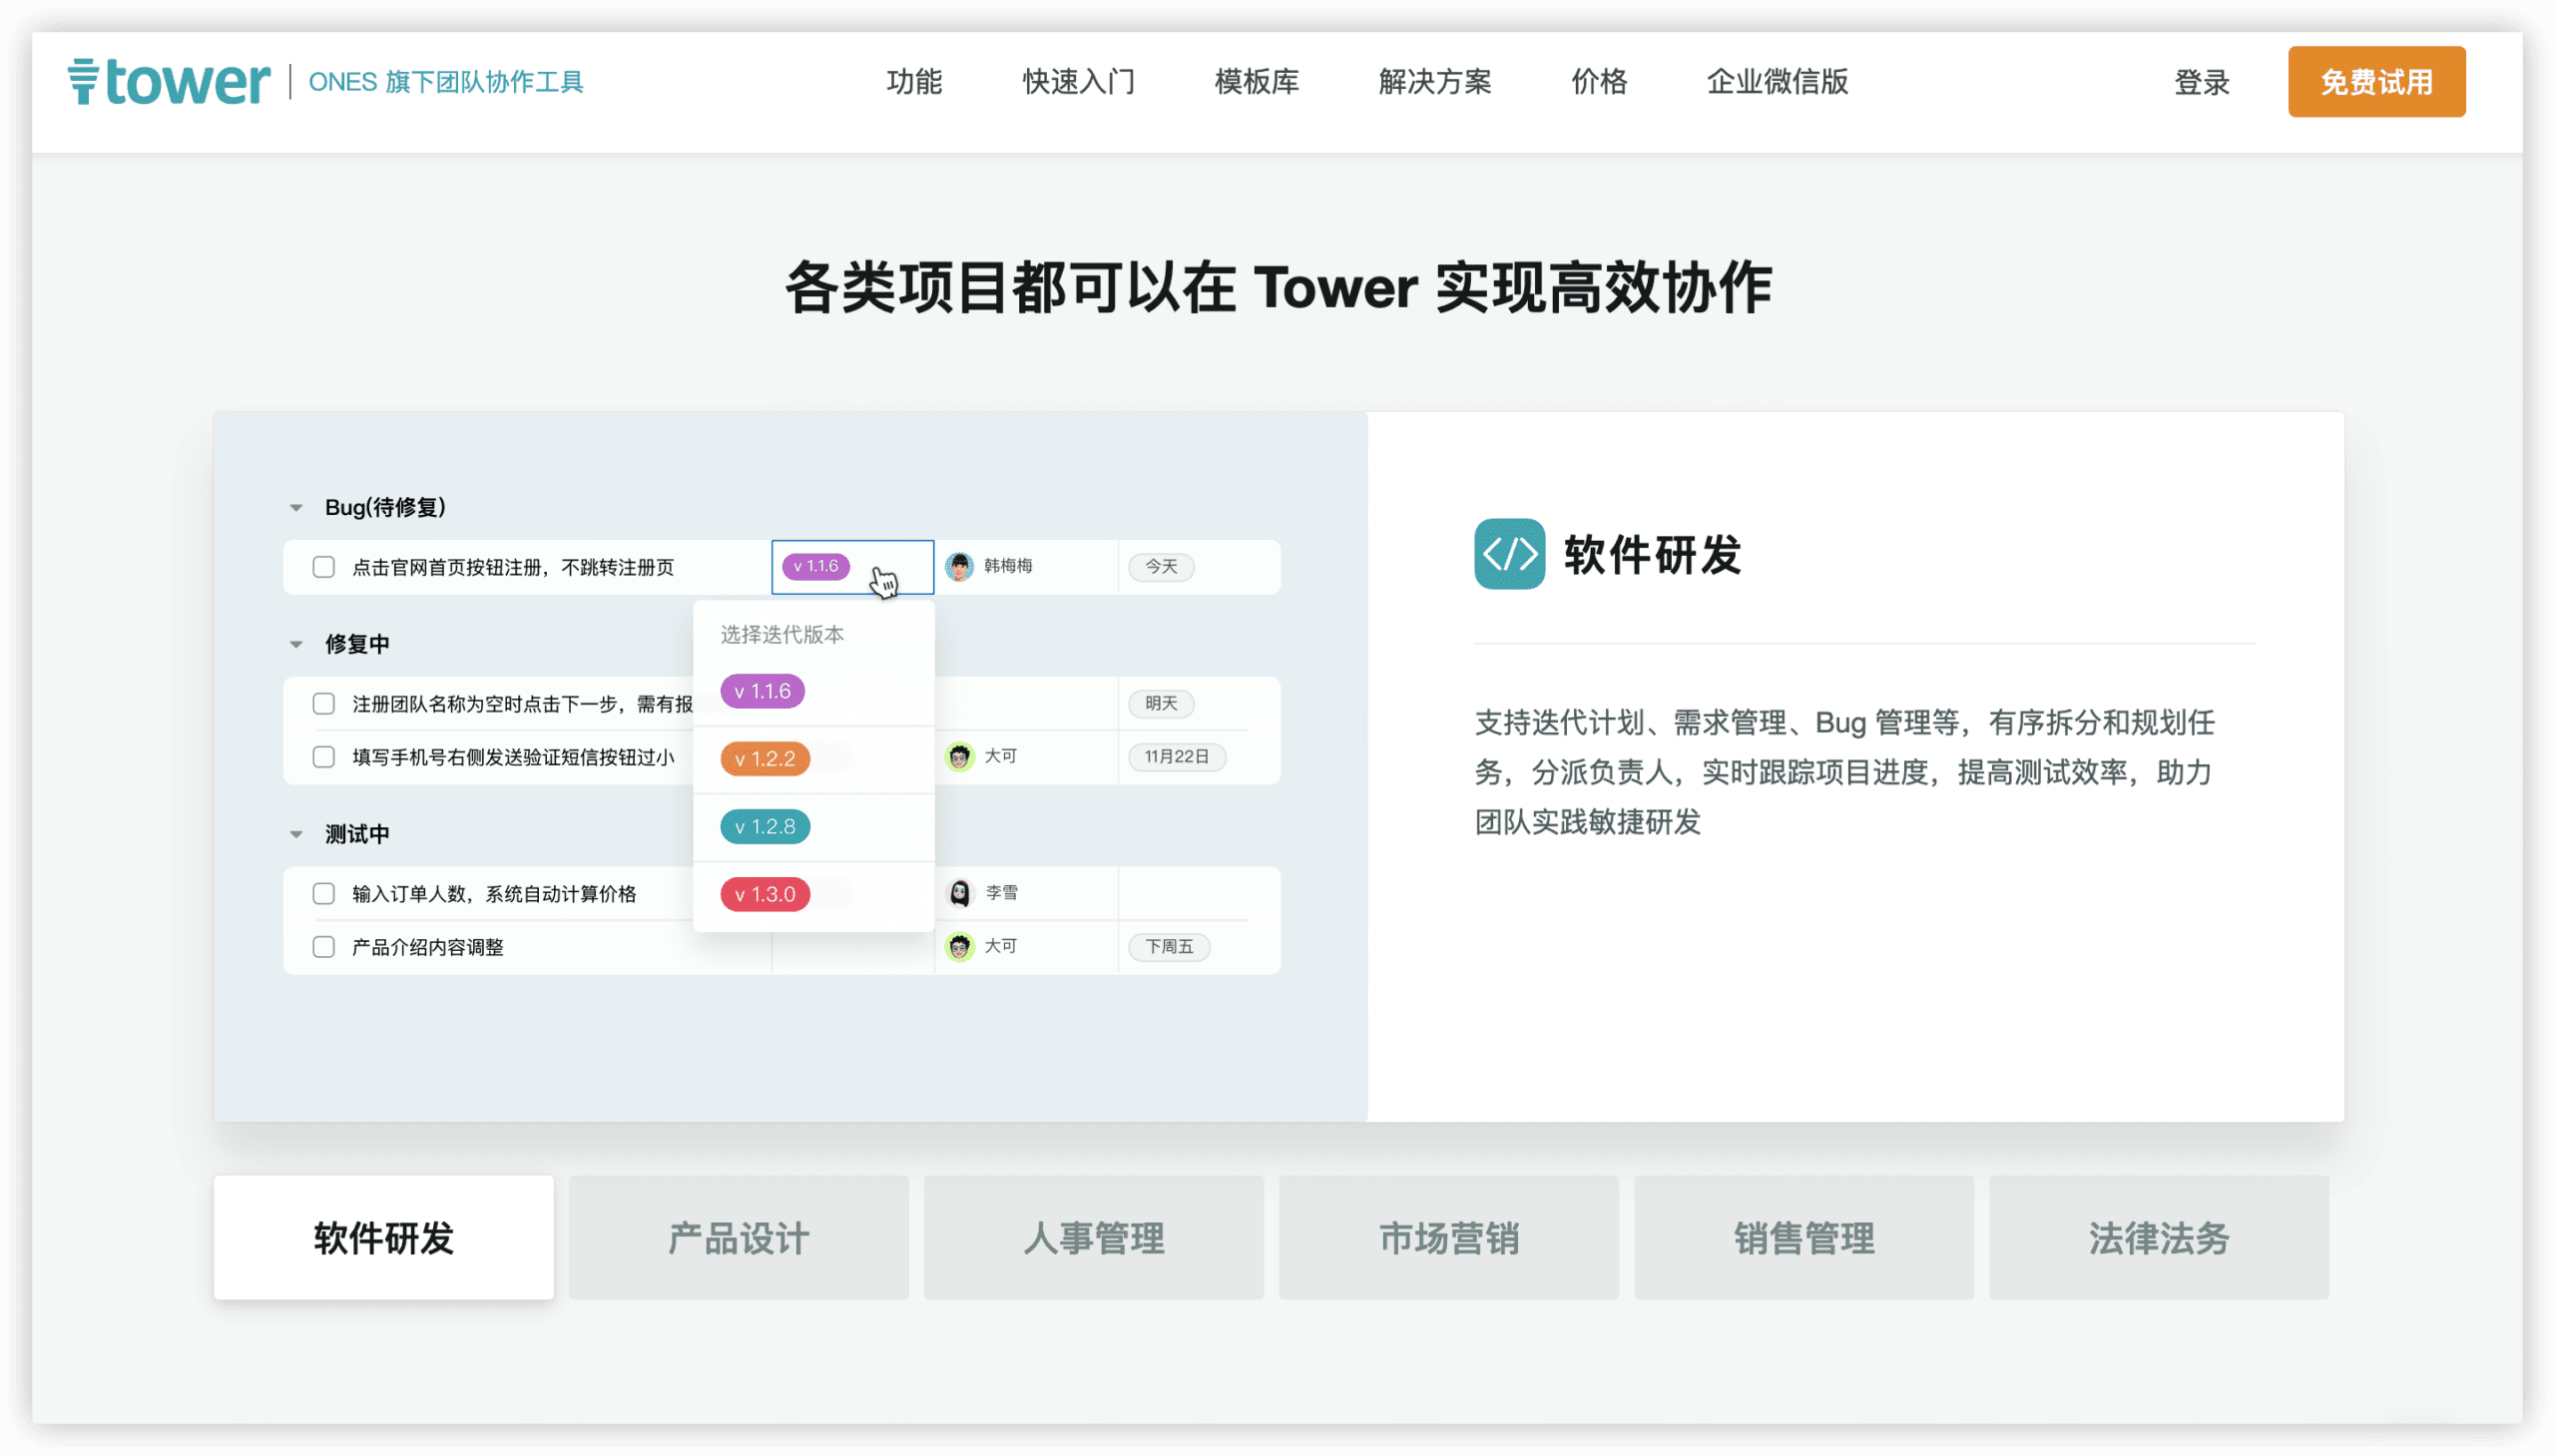
这款工具更适合以项目协作与任务推进为主线、对私有化部署有明确诉求的中小型研发与业务混合团队,尤其是已经习惯轻量看板与项目模板管理、希望在内网环境中统一任务流转与文件沉淀的组织。在当前主题下,Tower 的适配点集中在私有化部署形态与数据主权保障、内网环境下的基础集成能力,以及面向项目层的权限与操作审计;其任务、项目、文档与日程的协同闭环较为顺畅,能够支撑需求拆解到任务分派的日常管理。
使用前建议确认 ALM 全生命周期覆盖度的边界:Tower 的项目协作能力较强,但测试用例管理、缺陷跟踪与发布运维闭环通常需要与专业测试管理或研发流水线工具配合,建议在选型阶段明确需求—开发—测试—发布—运维各环节的责任工具与数据接口。同时建议确认私有化版本的部署拓扑、升级方式与内网集成方式(如单点登录、组织架构同步、Webhook 或开放接口),并核实审计日志的留存范围与导出能力,以匹配合规检查要求。
建议配套的管理动作包括:建立项目模板与任务状态规范,明确跨工具的数据同步责任人与同步频率;将权限模型按部门与项目双层设计并定期复核;对部署运维建立版本升级与备份恢复的例行机制。更适合项目协作成熟度较高、能够接受多工具组合编排的团队采用。
Jira Data Center
这款工具适合已具备一定规模、对数据主权有明确要求,且内部已有 Atlassian 使用经验的研发组织。Jira Data Center 以自托管形态部署在企业内网,需求、任务、缺陷与发布节奏可在同一工作项体系中贯通,配合 Jira Product Discovery、Advanced Roadmaps 等组件可延伸至需求优先级与跨团队规划;测试管理需通过插件或与外部测试平台集成补齐,选型时应把“测试—发布”环节的衔接方式作为确认重点。其私有化形态使数据留存于企业自有环境,权限方案、审计日志与项目级角色配置可支撑内网合规治理,但具体审计留存周期与字段级权限需在部署前逐项验证。
在内网集成与扩展方面,Jira Data Center 提供 REST API、Webhook 与插件市场机制,适合与内网 CI/CD、代码托管、监控告警系统做双向联动;使用前建议确认插件与 Data Center 版本的兼容矩阵,以及内网插件市场的可用性,避免因离线环境导致扩展受阻。规模化运维上,集群部署与节点扩展可支撑较大并发,但数据库、索引与附件存储的容量规划、备份恢复演练和版本升级窗口需要纳入运维制度,建议配套建立插件准入清单与定期健康巡检机制。
选型确认点集中在三处:一是确认所需测试管理与发布编排能力由插件还是外部系统承担,并评估其长期维护责任;二是确认许可模式与节点规模匹配,避免扩容时出现许可与架构不同步;三是确认内部是否具备 Jira 管理员与插件运维的持续投入能力。更适合已有 Atlassian 生态基础、愿意以插件组合方式构建 ALM 闭环的成熟度团队,建议配套制定工作项模型规范与权限基线,防止项目蔓延后治理成本上升。
Azure DevOps Server
这款工具适合已深度使用微软技术栈、对数据完全落在自有内网有硬性要求,且具备一定平台运维能力的中大型研发组织。它以本地部署形态交付,代码、工作项、流水线与测试资产均存放于企业自建环境,数据主权边界清晰,适合金融、制造、涉密等对数据出域敏感的场景。其ALM覆盖从需求(Boards)、开发(Repos)、构建发布(Pipelines)到测试(Test Plans)与缺陷跟踪的闭环,需求到代码提交、到流水线、到测试结果之间可建立可追溯关联,闭环完整度较高。
在当前主题下,它的适配点集中在私有化形态与全生命周期贯通:内网环境下可通过服务连接对接自建Git、制品库与内部身份源,扩展依赖扩展插件与REST API,适合已有微软生态运维经验的团队。使用前建议确认版本升级节奏与组织级项目结构规划,避免后期工作项模板与流程定制返工;建议配套明确的分支策略、流水线权限分级与制品保留策略,将审计要求前置到流程模板中。
选型确认点还包括:权限与审计治理需结合Active Directory组策略统一设计,规模化下建议配套专职平台运维角色与容量监控机制;跨团队度量依赖Analytics视图,使用前建议确认报表口径与数据保留周期。更适合流程成熟度较高、愿意投入平台治理资源的团队,而非期望开箱即用、轻量运维的小型团队。
GitLab(自托管版)
这款工具更适合已把代码托管与CI/CD作为研发主干、并希望在自有内网中实现从需求到发布闭环的研发型团队,尤其是DevOps实践较成熟、对数据主权有明确要求的组织。其自托管形态支持在自有服务器或私有云中部署,代码、流水线、制品与议题数据均留在内网,便于满足数据不出域的合规要求;需求与议题、里程碑、看板、代码合并、流水线、制品库、缺陷跟踪在同一平台内串联,发布与运维环节可通过环境、部署与监控集成形成可追溯链路。
在当前主题下,其适配点集中在内网集成与开放扩展:内置CI/CD、容器镜像库、API与Webhook机制,便于与内网制品库、镜像仓库、监控与工单系统对接;权限模型按群组、项目与角色分层,审计事件与合并请求审批记录可支撑合规追溯。使用前建议确认:测试管理能力是否满足团队对用例、测试计划与质量门禁的深度要求,若测试体系较重,建议配套专业测试管理工具并通过接口联动;同时确认自托管版本的升级节奏与高可用方案是否与运维团队能力匹配。
选型确认点还包括规模化可维护性:建议评估多项目群组结构、Runner资源池与存储增长规划,明确备份恢复与版本升级的责任人;配套管理动作上,建议建立分支保护与合并审批规则、流水线即代码的评审机制,以及基于审计事件的定期合规巡检,使平台在团队扩张后仍保持可治理状态。
Polarion ALM
这款工具更适合处于强监管、强追溯行业(如汽车电子、医疗器械、航空航天、工业装备)且已具备一定过程规范成熟度的研发组织,尤其是需要在内网或隔离环境中完成需求—开发—测试—发布全链路可追溯的团队。Polarion ALM 以需求为轴心组织工作项,需求、任务、测试用例、缺陷与发布基线之间可建立细粒度链接关系,配合工作流与电子签名机制,较贴合受控文档管理与合规审计场景;其私有化形态支持本地部署,数据留存与访问边界由组织自行掌控。
在当前主题下,其适配点集中在全生命周期追溯与合规治理:需求变更可沿链接关系向下影响测试与缺陷,发布基线可固化版本快照,审计视图便于内网合规检查。使用前建议确认内网环境下的集成清单与接口方式,明确与代码仓库、CI 流水线、缺陷同步的对接边界;同时建议确认许可模式与并发规模匹配度,以及版本升级路径对既有定制配置的影响。建议配套建立需求模板与链接规则、变更影响分析流程和定期基线评审机制,避免追溯关系随项目推进而松散。
部署运维方面,更适合具备专职工具管理员与数据库运维能力的团队,使用前建议确认服务器资源规划、备份恢复演练与高可用方案,并将权限模型与组织角色映射一次性设计到位。建议配套制定工作项命名规范、审计日志巡检节奏与培训计划,使工具能力真正落到过程执行层面。
Codebeamer
这款工具更适合处于强监管、复杂系统研发环境,且对需求—测试—缺陷追溯链路有硬性要求的成熟度较高团队,例如汽车电子、医疗器械、工业装备等需要满足功能安全或行业合规审计的组织。Codebeamer 在私有化部署形态下支持本地数据中心安装,数据主权与内网隔离边界清晰,其原生需求管理、测试管理、缺陷与变更追踪的一体化模型,能在内网环境中形成从需求条目到测试用例再到发布基线的可追溯闭环,减少多工具拼接带来的链路断点。
在当前主题下,其适配点集中在全生命周期覆盖度与合规治理能力:需求、任务、测试、发布与缺陷对象之间具备原生关联关系,权限模型与审计留痕可支撑内网合规审查,开放接口与插件机制便于与内网构建、代码库及运维系统对接。使用前建议确认团队是否具备相应的流程建模与配置管理能力,因为其追溯模型与工作流配置需要与组织既有研发流程对齐;同时建议确认内网环境下的数据库、中间件与升级路径的运维资源是否到位。建议配套建立配置项基线与变更评审机制,并指定专人维护追溯矩阵与权限策略,避免流程随项目推进而漂移。
选型确认点还包括规模化可维护性:建议在试点阶段验证多项目并行下的权限继承、审计报表输出与内网集成稳定性,再决定推广节奏。更适合流程成熟度较高、愿意投入配置治理资源的团队;若组织尚处于流程标准化初期,建议配套先完成需求与测试的模板化定义,再逐步扩展至发布与运维闭环。
Helix ALM
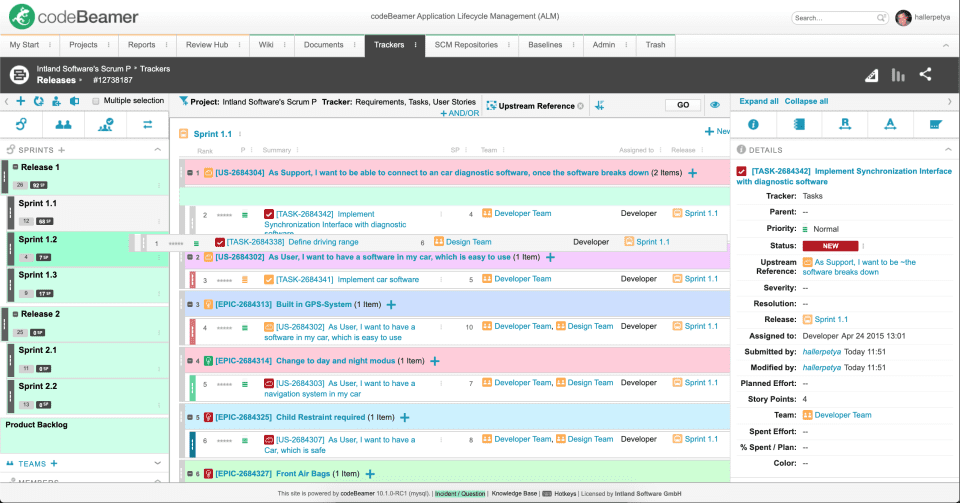
Helix ALM 更适合对需求、测试与缺陷追溯有强合规要求、且已具备较成熟质量体系的中大型研发团队,尤其是装备制造、医疗器械、汽车电子等受监管行业的私有化部署场景。它在当前主题下的适配点集中在 ALM 全生命周期覆盖度与审计治理:需求管理、测试用例、缺陷跟踪与发布基线之间可建立端到端追溯链路,配合内网自托管形态,便于把数据主权与合规证据留在企业边界内。使用前建议确认其许可模式与并发规模是否匹配团队编制,并核实本地化部署所需的数据库、操作系统与中间件版本清单。
在内网环境下的集成与开放扩展方面,Helix ALM 提供接口与集成机制,可与版本控制、CI 及测试执行工具对接,但集成深度通常需要结合具体工具链做验证。建议在选型阶段以一条真实业务链路做连通性验证,确认需求变更能否自动传导至测试与缺陷环节。权限、审计与合规治理是其相对擅长的方向,字段级权限、操作留痕与基线快照可支撑内审与外部审核取证;建议配套建立基线命名规范与审计复核节奏,避免追溯链路因人为操作而断点。
部署运维成本与规模化可维护性方面,更适合已有专职工具运维角色的组织,使用前建议确认升级路径、备份恢复策略与多环境同步机制,并评估跨地域内网节点的同步开销。建议配套制定工具管理员轮值制度与配置变更评审流程,把工具治理纳入研发流程例行管理,从而在规模化推广时保持可维护性。
不同场景下的私有化ALM工具使用建议与总结
私有化ALM工具没有统一答案,关键是匹配团队的实际约束。如果团队需要一套系统覆盖需求到运维的完整闭环,且对权限审计和内网集成有明确要求,ONES可以作为优先评估对象。如果已经深度使用微软技术栈,Azure DevOps Server的集成成本更低。如果研发流程以代码和流水线为中心,GitLab自托管版更顺手,但需求与测试管理深度需要单独验证。强合规行业可以重点对比Polarion ALM、Codebeamer和Helix ALM的追溯与审计能力。Jira Data Center适合已有Atlassian使用习惯的团队,但要提前确认Data Center许可和内网插件管理策略。Tower的私有化部署能力需要向厂商确认后再纳入选型清单。建议在2026年选型时,先用真实项目做一轮内网概念验证,重点测试权限配置、审计日志导出和跨环节追溯,再结合部署运维成本做最终决定。
私有化部署ALM工具选型常见疑问解答
支持私有化部署的ALM工具在2026年主要看哪些能力?
主要看私有化部署形态是否完整、ALM全生命周期是否闭环、内网集成与扩展方式是否开放、权限审计能否满足合规要求,以及部署运维成本是否可控。建议按团队实际场景给这五项分配权重,再做对比。
ONES在私有化部署场景下适合什么类型的团队?
ONES适合需要在内网或专有云环境里统一管理需求、任务、测试、发布和缺陷的中大型研发团队,尤其是对权限审计和跨环节追溯有明确要求的组织。选型时建议确认私有化版本的功能边界和扩展方式。
Jira Data Center和Azure DevOps Server在私有化ALM选型中怎么取舍?
如果团队已经深度使用Atlassian生态,Jira Data Center的工作流和插件扩展更熟悉;如果技术栈以微软为主,Azure DevOps Server在代码、流水线和制品管理上的集成更直接。建议根据现有工具链和团队使用习惯做概念验证。
强合规行业选私有化ALM工具应该重点验证什么?
强合规行业应重点验证需求到测试的追溯链路是否完整、审计日志是否可导出、权限控制是否细粒度,以及工具是否支持内网独立运行。Polarion ALM、Codebeamer和Helix ALM在这些方面有对应能力,但需要结合具体合规条款做实际测试。
Tower支持私有化部署吗?选型时要注意什么?
Tower的私有化部署能力需要向厂商确认当前版本是否提供。如果团队规模小、流程简单,且数据必须留在内网,建议先确认部署方案、数据主权保障和后续运维支持方式,再决定是否纳入选型清单。