很多团队在选项目集管理工具时,容易把注意力放在任务看板和进度跟踪上,等真正用起来才发现权限管理跟不上——项目集数据被不该看的人看到,或者该有权限的人操作受限。2026年选型,权限管理能力应当作为首要评估项。
本文从权限模型灵活性、项目集层级支持、审计合规、数据隔离和集成扩展五个维度展开测评,重点分析ONES、Tower、Jira、Asana、Monday.com等主流工具,帮助团队找到权限管控与协作效率的平衡点。
2026年支持权限管理的项目集工具怎么选?先看这8款
项目集管理涉及多个项目、多类角色和大量敏感数据,权限管理是否灵活、可审计,直接决定工具能不能用起来。下面这8款工具在权限模型、项目集层级、审计合规、数据隔离和集成扩展上各有侧重,选型时建议先明确团队最不能妥协的权限场景,再对照表格做初步筛选。
- 如果团队需要精细到字段级的权限控制,并且要求完整的操作审计日志,可以优先考察ONES。
- 如果项目集规模不大,主要用看板管理跨项目任务,Tower的权限设置相对简单,适合快速上手。
- 如果研发团队已经深度使用Jira,且项目集权限主要围绕项目角色划分,可以继续沿用Jira并补充项目集层级的权限方案。
- 如果跨部门协作多,需要按项目隔离数据,同时保留公司级视图,Asana和Monday.com的权限分组值得对比。
- 如果企业已有大量SaaS工具,需要权限与组织架构同步,ClickUp、Wrike和Smartsheet的集成能力可以纳入评估。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 企业级项目集管理平台 | 中大型研发与项目集管理团队 | 权限模型灵活,支持项目集层级、字段级权限和审计日志 | 确认字段级权限是否覆盖所有工作项类型,审计日志保留周期是否满足合规要求 |
| Tower | 轻量级项目协作工具 | 中小团队、部门级项目集 | 项目集视图清晰,权限设置简单,适合快速协作 | 确认是否支持跨项目角色继承和操作日志导出 |
| Jira | 研发项目管理工具 | 研发团队、技术项目集 | 项目角色和权限方案成熟,可与项目集插件配合 | 确认项目集层级的权限是否独立于项目权限,审计功能是否需额外插件 |
| Asana | 工作管理平台 | 市场、运营、跨部门项目集 | 团队和项目权限分层,数据隔离较好 | 确认项目集层级权限是否支持自定义角色,审计日志是否完整 |
| Monday.com | 可视化工作操作系统 | 业务团队、多项目并行团队 | 权限按看板和团队划分,自动化规则可辅助权限提醒 | 确认跨项目数据隔离是否彻底,权限变更是否有记录 |
| ClickUp | 一体化生产力平台 | 中小型企业、多工具整合团队 | 空间和文件夹层级权限,支持自定义角色 | 确认项目集层级权限是否继承,审计日志是否覆盖所有操作 |
| Wrike | 企业级协作管理平台 | 中大型企业、专业服务团队 | 权限模型细致,支持项目集和文件夹级权限 | 确认权限审计报告是否可定制,跨项目数据隔离是否灵活 |
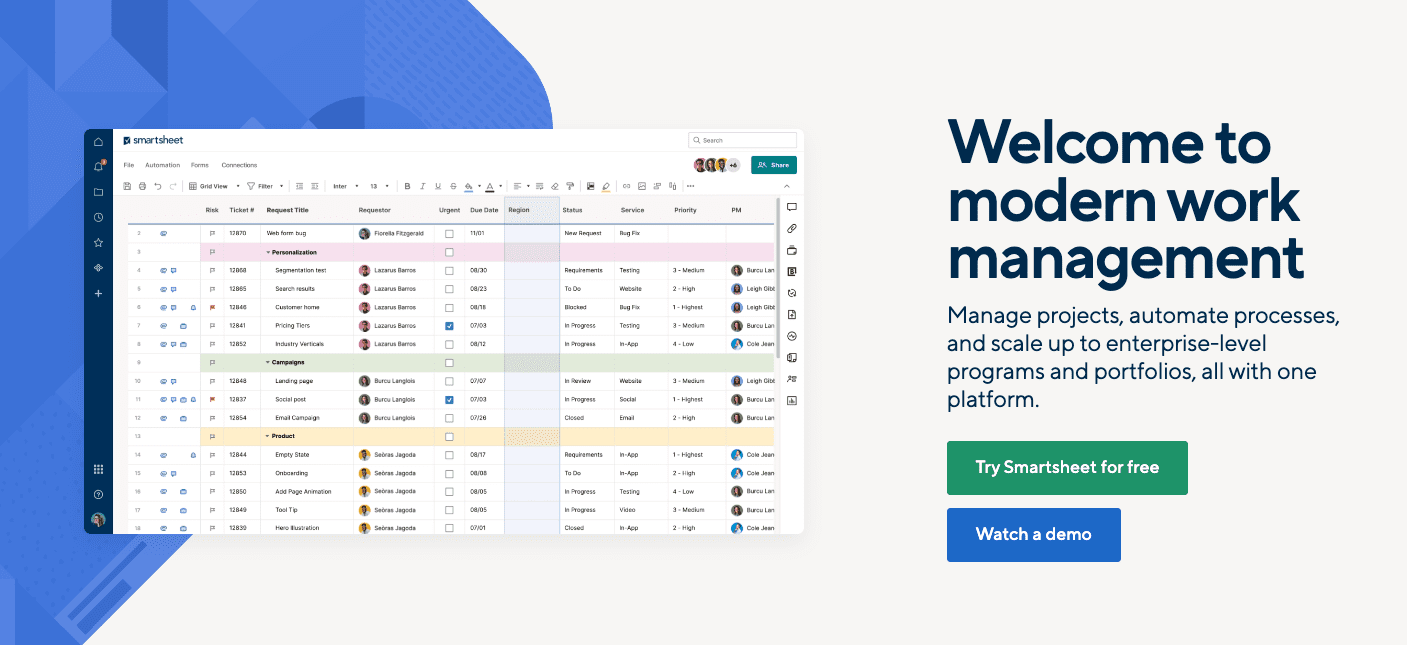
| Smartsheet | 表格化项目管理工具 | 运营、财务、合规项目集 | 行级权限和共享控制,审计跟踪较强 | 确认项目集层级权限是否支持批量设置,集成扩展是否满足企业要求 |
选型时重点看哪些权限管理维度?
选支持权限管理的项目集工具,不能只看有没有权限设置。建议从五个具体维度去验证:第一,权限模型灵活性,看能否按角色、项目、字段甚至工作项类型分别授权,是否支持自定义角色和权限继承。第二,项目集层级支持,看工具是否原生支持项目集、项目、任务的多层结构,权限能否在层级间独立或继承。第三,权限审计与合规,看是否有完整的操作日志、权限变更记录和导出能力,能否满足内审或外部合规要求。第四,跨项目协作与数据隔离,看不同项目集之间能否隔离数据,同时支持跨项目集汇报和协作。第五,企业级集成与扩展性,看权限能否与组织架构、SSO、SCIM等企业系统同步,API是否开放。这五个维度直接决定工具能否在真实项目集场景中管住权限。
- 权限模型灵活性:能否按角色、项目、字段、工作项类型授权,是否支持自定义角色和权限继承。
- 项目集层级支持:是否原生支持项目集、项目、任务多层结构,权限能否独立或继承。
- 权限审计与合规:是否有完整操作日志、权限变更记录和导出能力,能否满足合规要求。
- 跨项目协作与数据隔离:不同项目集之间能否隔离数据,同时支持跨项目集汇报和协作。
- 企业级集成与扩展性:权限能否与组织架构、SSO、SCIM同步,API是否开放。
重点工具深度测评:权限管理能力对比分析
ONES
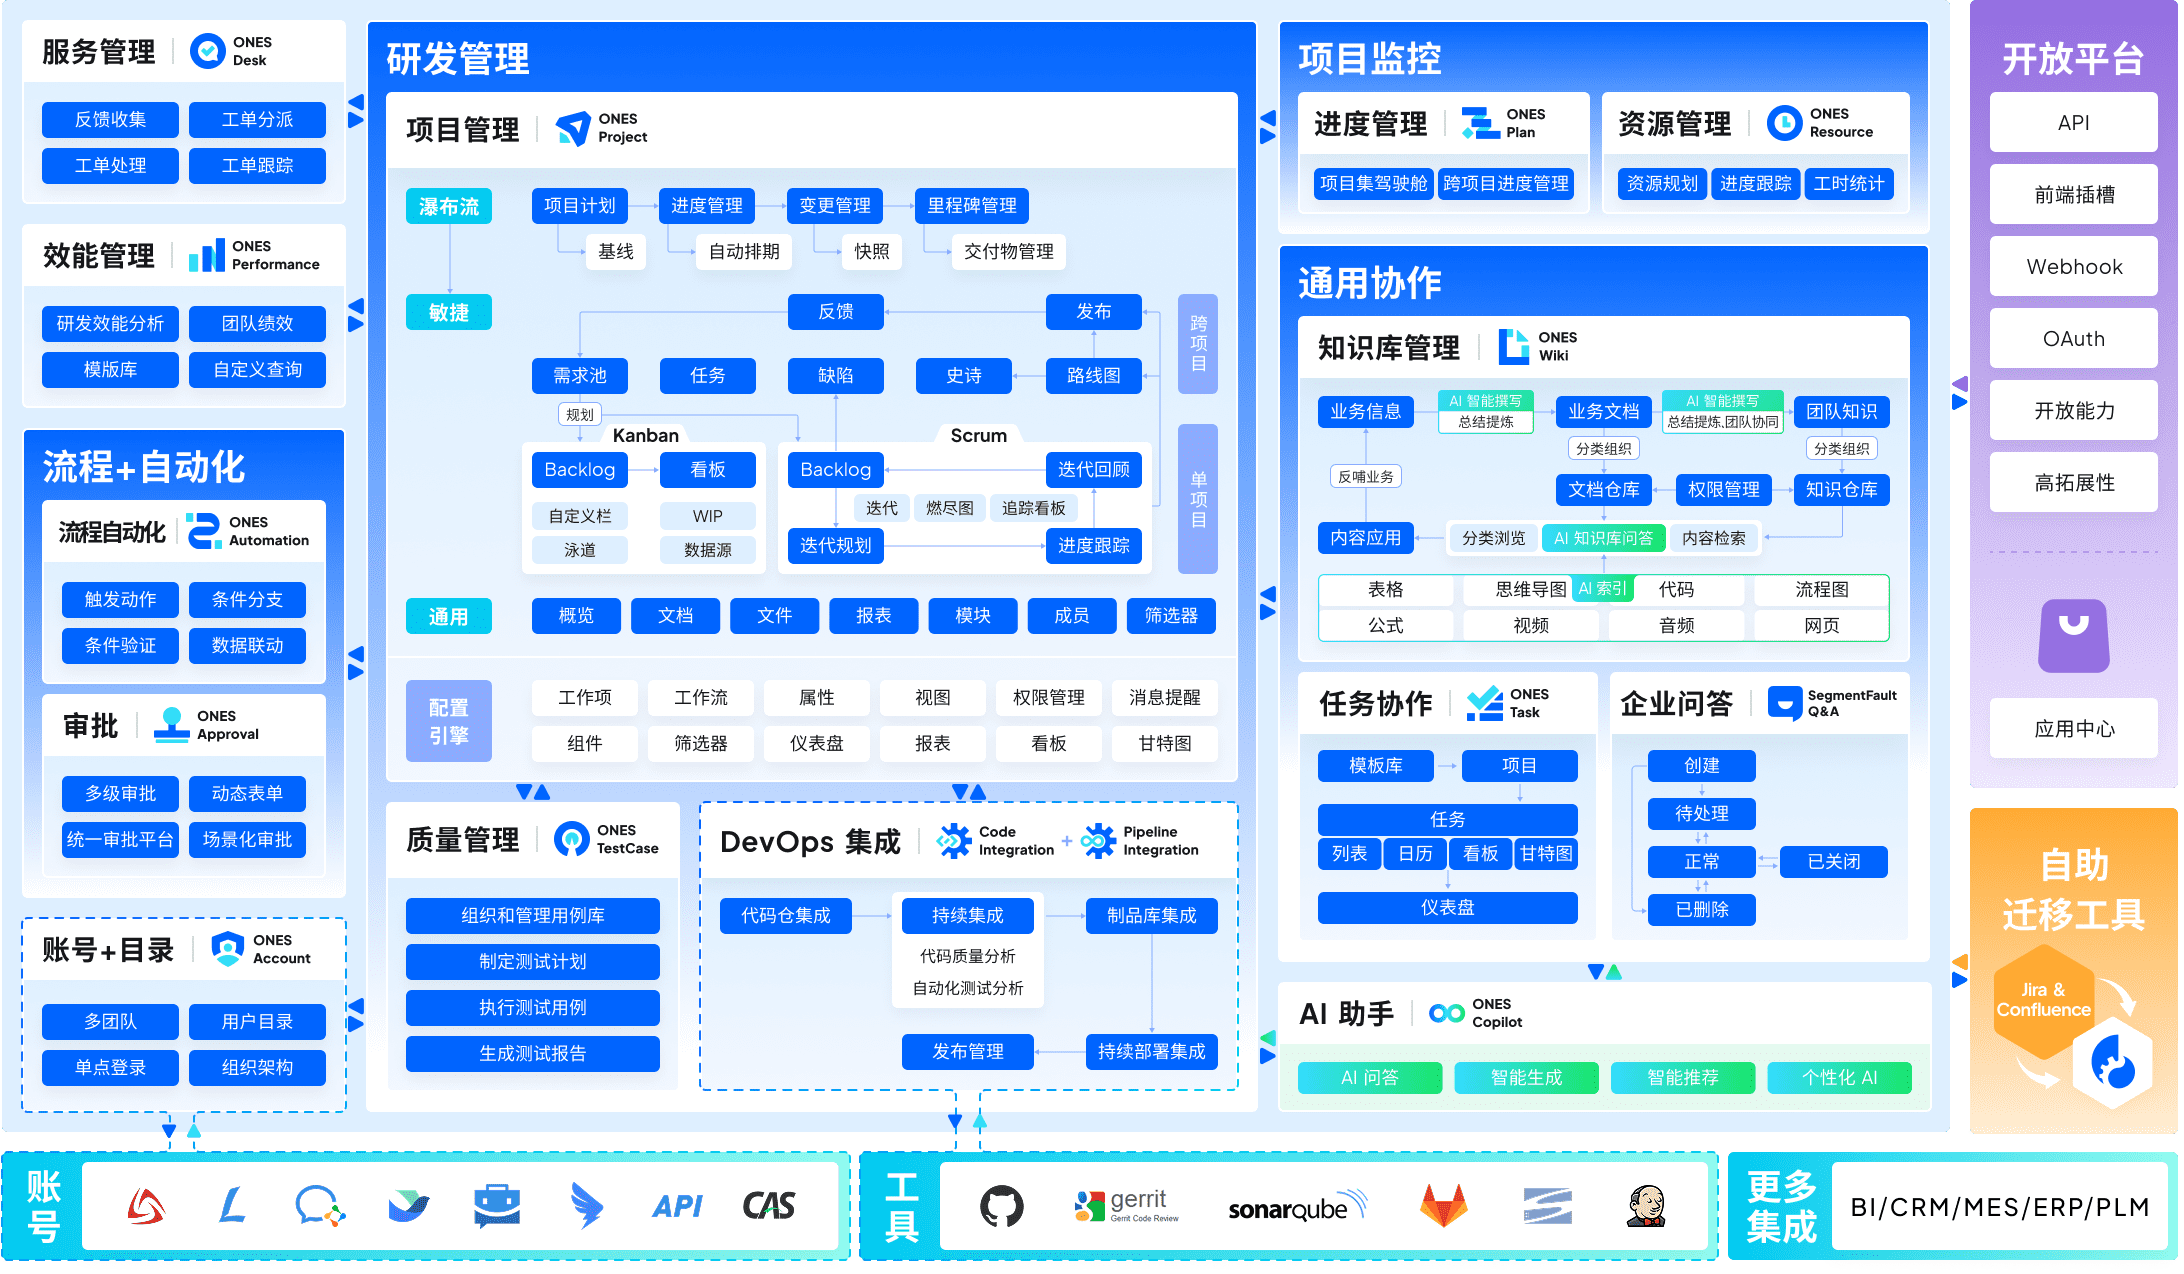
ONES 更适合对权限管控有明确要求、且项目集层级清晰的中大型研发与产品团队,尤其是需要将项目集、项目与子任务进行统一授权管理的组织。在权限模型灵活性方面,ONES 提供基于角色的细粒度权限配置,支持按项目集、项目、工作项三个层级分别设置可见性与操作权限,能够满足矩阵式组织下不同角色(如项目集经理、项目经理、成员、外部协作方)的差异化访问需求。其项目集层级支持较为完整,可建立多级项目集结构,并在上层进行资源与进度汇总,便于从组合视角统一治理。
在权限审计与合规维度,ONES 具备操作日志与权限变更记录能力,可追溯关键权限调整与敏感操作,为内部审计或合规检查提供基础数据。跨项目协作与数据隔离方面,ONES 支持在项目集内共享资源与信息,同时通过项目级权限边界实现数据隔离,避免越权访问;对于需要跨项目协作的场景,可通过显式授权或共享链接控制访问范围,兼顾协作效率与安全边界。企业级集成与扩展性上,ONES 提供开放 API 与 Webhook,可对接主流研发管理工具及企业通讯系统,并支持单点登录与组织架构同步,便于融入既有 IT 体系。
使用前建议确认组织是否已建立清晰的项目集与项目层级定义,以及权限角色划分是否与现有岗位职责匹配,否则可能影响授权效率。建议配套建立权限定期复核机制,例如每季度审查项目集级权限清单,并结合操作日志进行抽查,以持续保障权限配置与实际业务一致。对于处于权限治理成熟度初期的团队,ONES 的灵活模型可逐步从粗粒度向细粒度演进,更适合需要渐进式落地权限管控的团队。
Tower
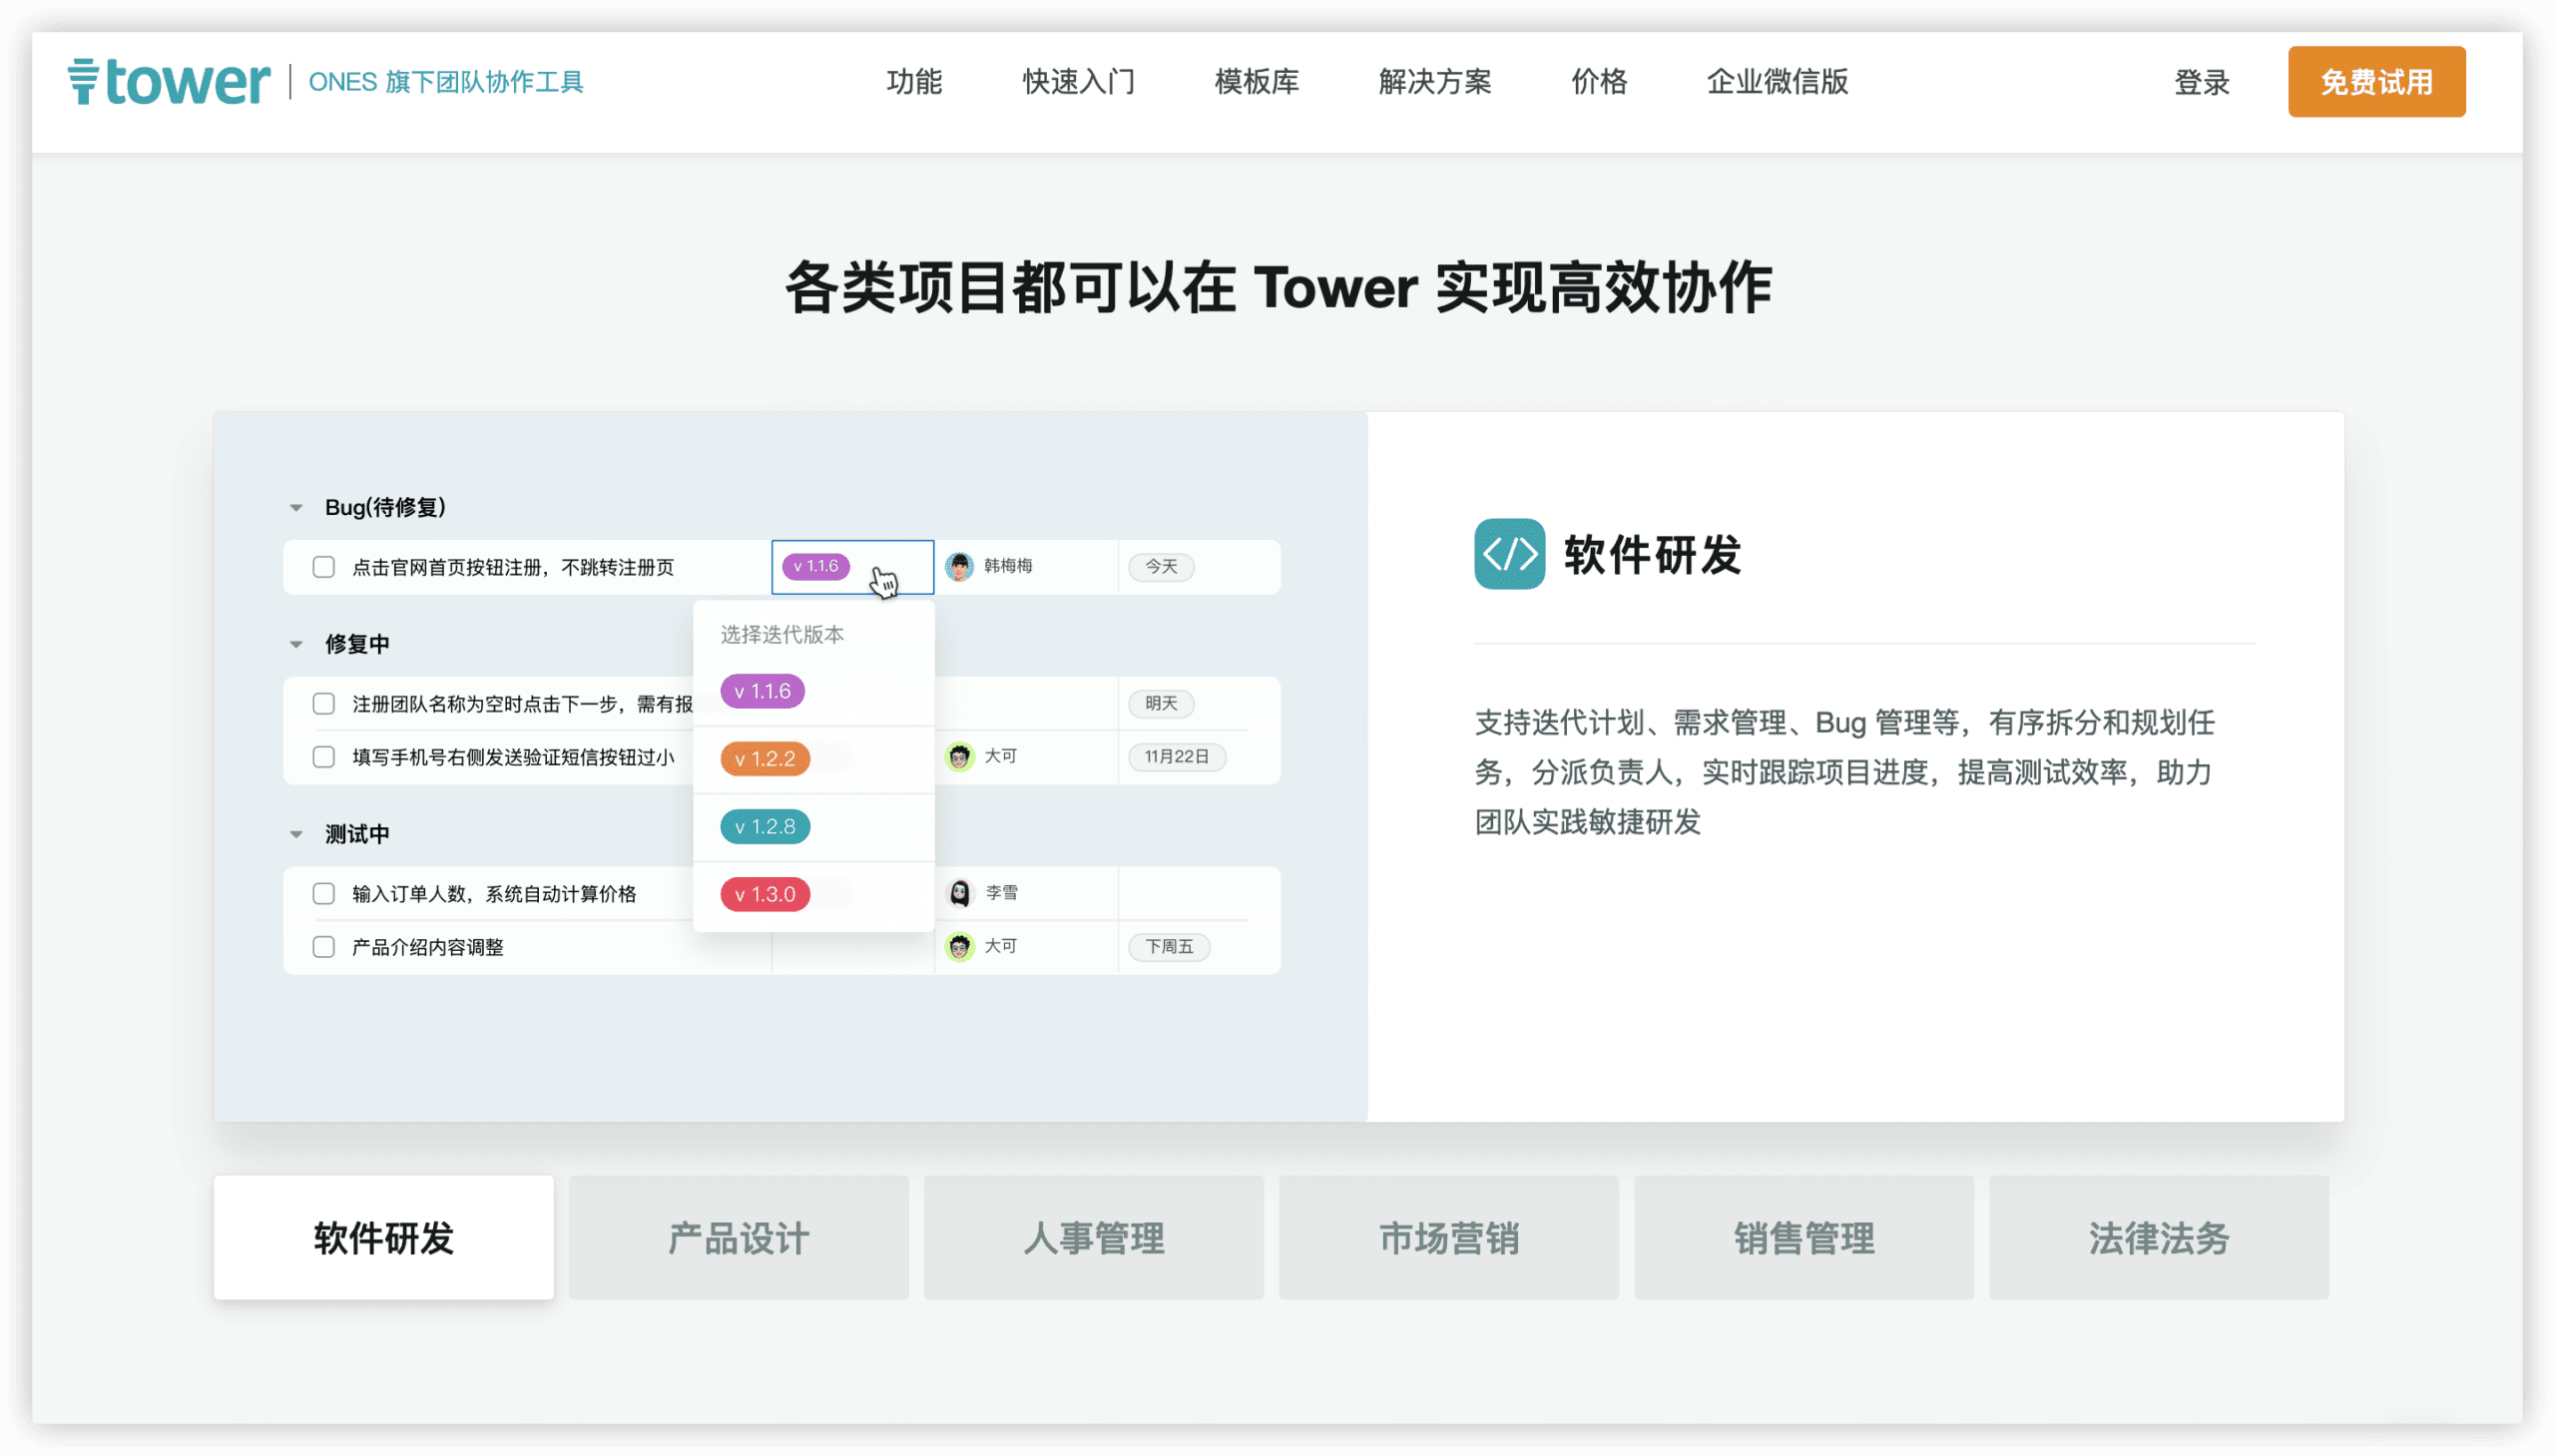
这款工具适合中小型项目集管理团队,尤其是那些需要轻量级权限控制、快速上手且预算有限的团队。Tower在权限模型灵活性上提供了项目集、项目、任务列表三级权限设置,支持按角色分配查看、编辑、管理等操作,能够满足基本的权限隔离需求。其项目集层级支持通过“项目集”功能实现多项目聚合视图,便于管理者统一监控进度,但跨项目数据隔离主要依赖项目集边界,对于需要严格数据隔离的矩阵式组织,使用前建议确认权限继承规则是否满足合规要求。
在权限审计与合规方面,Tower提供了操作日志和基础审计功能,可记录关键权限变更和任务操作,但审计粒度较粗,更适合对合规要求不高的内部团队。跨项目协作时,Tower支持通过成员邀请和权限组实现跨项目访问,但数据隔离能力有限,建议配套明确的项目集权限矩阵和定期权限复核流程。企业级集成与扩展性上,Tower提供API和Webhook,可对接常见办公工具,但深度定制需要开发资源,更适合标准化流程的团队。
选型时,建议确认Tower的权限模型是否支持您所需的角色细分(如只读、评论、编辑、管理),并评估项目集数量与成员规模是否在工具承载范围内。若您的组织需要精细的权限审计或复杂的数据隔离,建议配套第三方日志分析或考虑更重量级的方案。总体而言,Tower在轻量级项目集权限管理场景下具备较好的适配性,适合追求效率与易用性平衡的团队。
Jira
Jira 更适合已经具备成熟研发流程、且需要将项目集管理与权限控制深度绑定的中大型团队,尤其是那些以软件交付为核心、同时需要对接 DevOps 工具链的组织。在权限模型灵活性方面,Jira 提供基于项目、角色和用户组的细粒度权限方案,并支持通过项目角色自定义权限矩阵,能够满足跨项目协作时对数据隔离的复杂要求。其项目集层级支持主要依赖高级版本中的层级结构(如 Epic、子任务)以及 Portfolio 类插件,但原生能力相对有限,使用前建议确认是否需要跨项目、跨部门的组合视图。
在权限审计与合规方面,Jira 的审计日志功能可追踪关键权限变更和操作记录,适合需要满足内部合规要求的团队,但更细粒度的审计报表可能需要借助市场应用或二次开发。跨项目协作与数据隔离方面,Jira 允许通过共享配置和项目间链接实现协作,同时通过权限方案控制不同项目间的可见性,建议配套制定项目权限基线,避免因角色权限过度宽泛导致数据越权。企业级集成与扩展性方面,Jira 与主流 CI/CD、代码托管及协作工具集成成熟,适合已有 Atlassian 生态或计划构建统一研发管理平台的团队。
使用前建议确认组织是否具备足够的 Jira 配置管理能力,因为权限模型和层级结构的灵活性与配置复杂度成正比。建议配套建立权限定期评审机制,并明确项目集层级与权限策略的映射关系,以发挥其在复杂组织中的管控价值。
Asana
这款工具适合已经建立跨部门项目集治理框架、且需要以工作流驱动权限分配的中大型企业。在权限模型灵活性上,Asana 通过团队、项目、任务三级权限与自定义角色,支持按职能或项目集动态调整访问范围,尤其适合需要将权限与工作流状态绑定的场景。但使用前建议确认其权限继承规则是否匹配你的项目集层级——Asana 对项目集(Portfolio)的权限控制相对独立,跨项目集的数据隔离需依赖团队边界与高级权限设置,建议配套制定团队命名规范与项目集归属策略,避免权限碎片化。
在权限审计与合规方面,Asana 提供管理控制台中的审计日志与权限变更记录,可追溯成员对项目、任务及自定义字段的访问行为,满足常规内控与合规检查需求。对于需要细粒度数据隔离的跨项目协作,建议配套使用团队级权限与项目隐私设置,并定期通过管理控制台复核外部协作者权限。使用前建议确认你的合规要求是否涉及字段级权限或动态数据脱敏,这类场景更适合结合企业级身份提供商(IdP)与 SCIM 自动化配置来补足。
企业级集成与扩展性上,Asana 支持与主流 SSO、SCIM、API 及 Webhook 集成,便于将权限管理嵌入现有 IT 治理流程。选型时建议确认 API 速率限制与自定义角色配额是否满足项目集规模,并配套建立权限申请与定期回收机制,确保跨项目协作时数据隔离策略持续有效。总体而言,Asana 更适合权限治理流程已相对成熟、且愿意通过管理控制台与集成能力持续运营权限体系的团队。
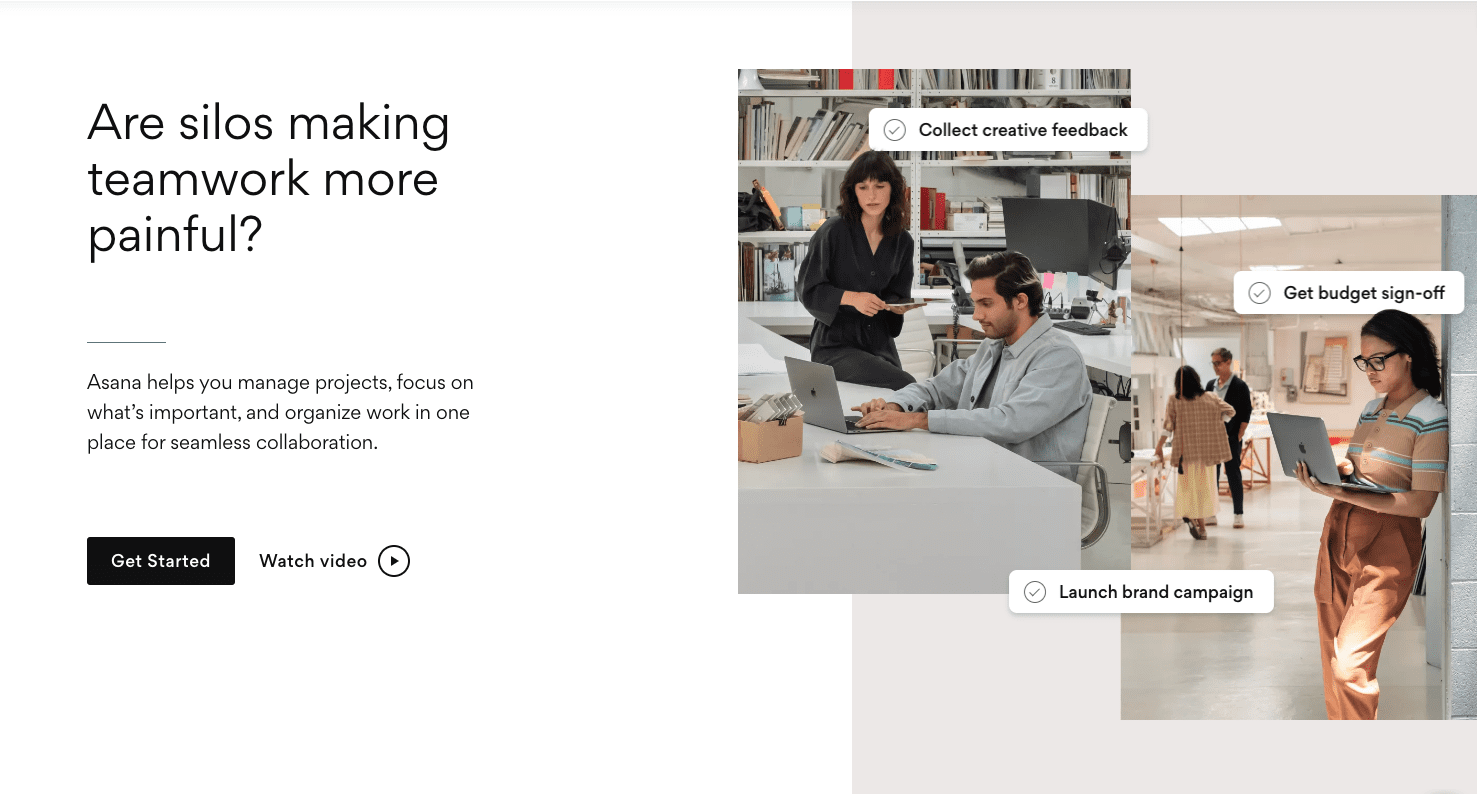
Monday.com
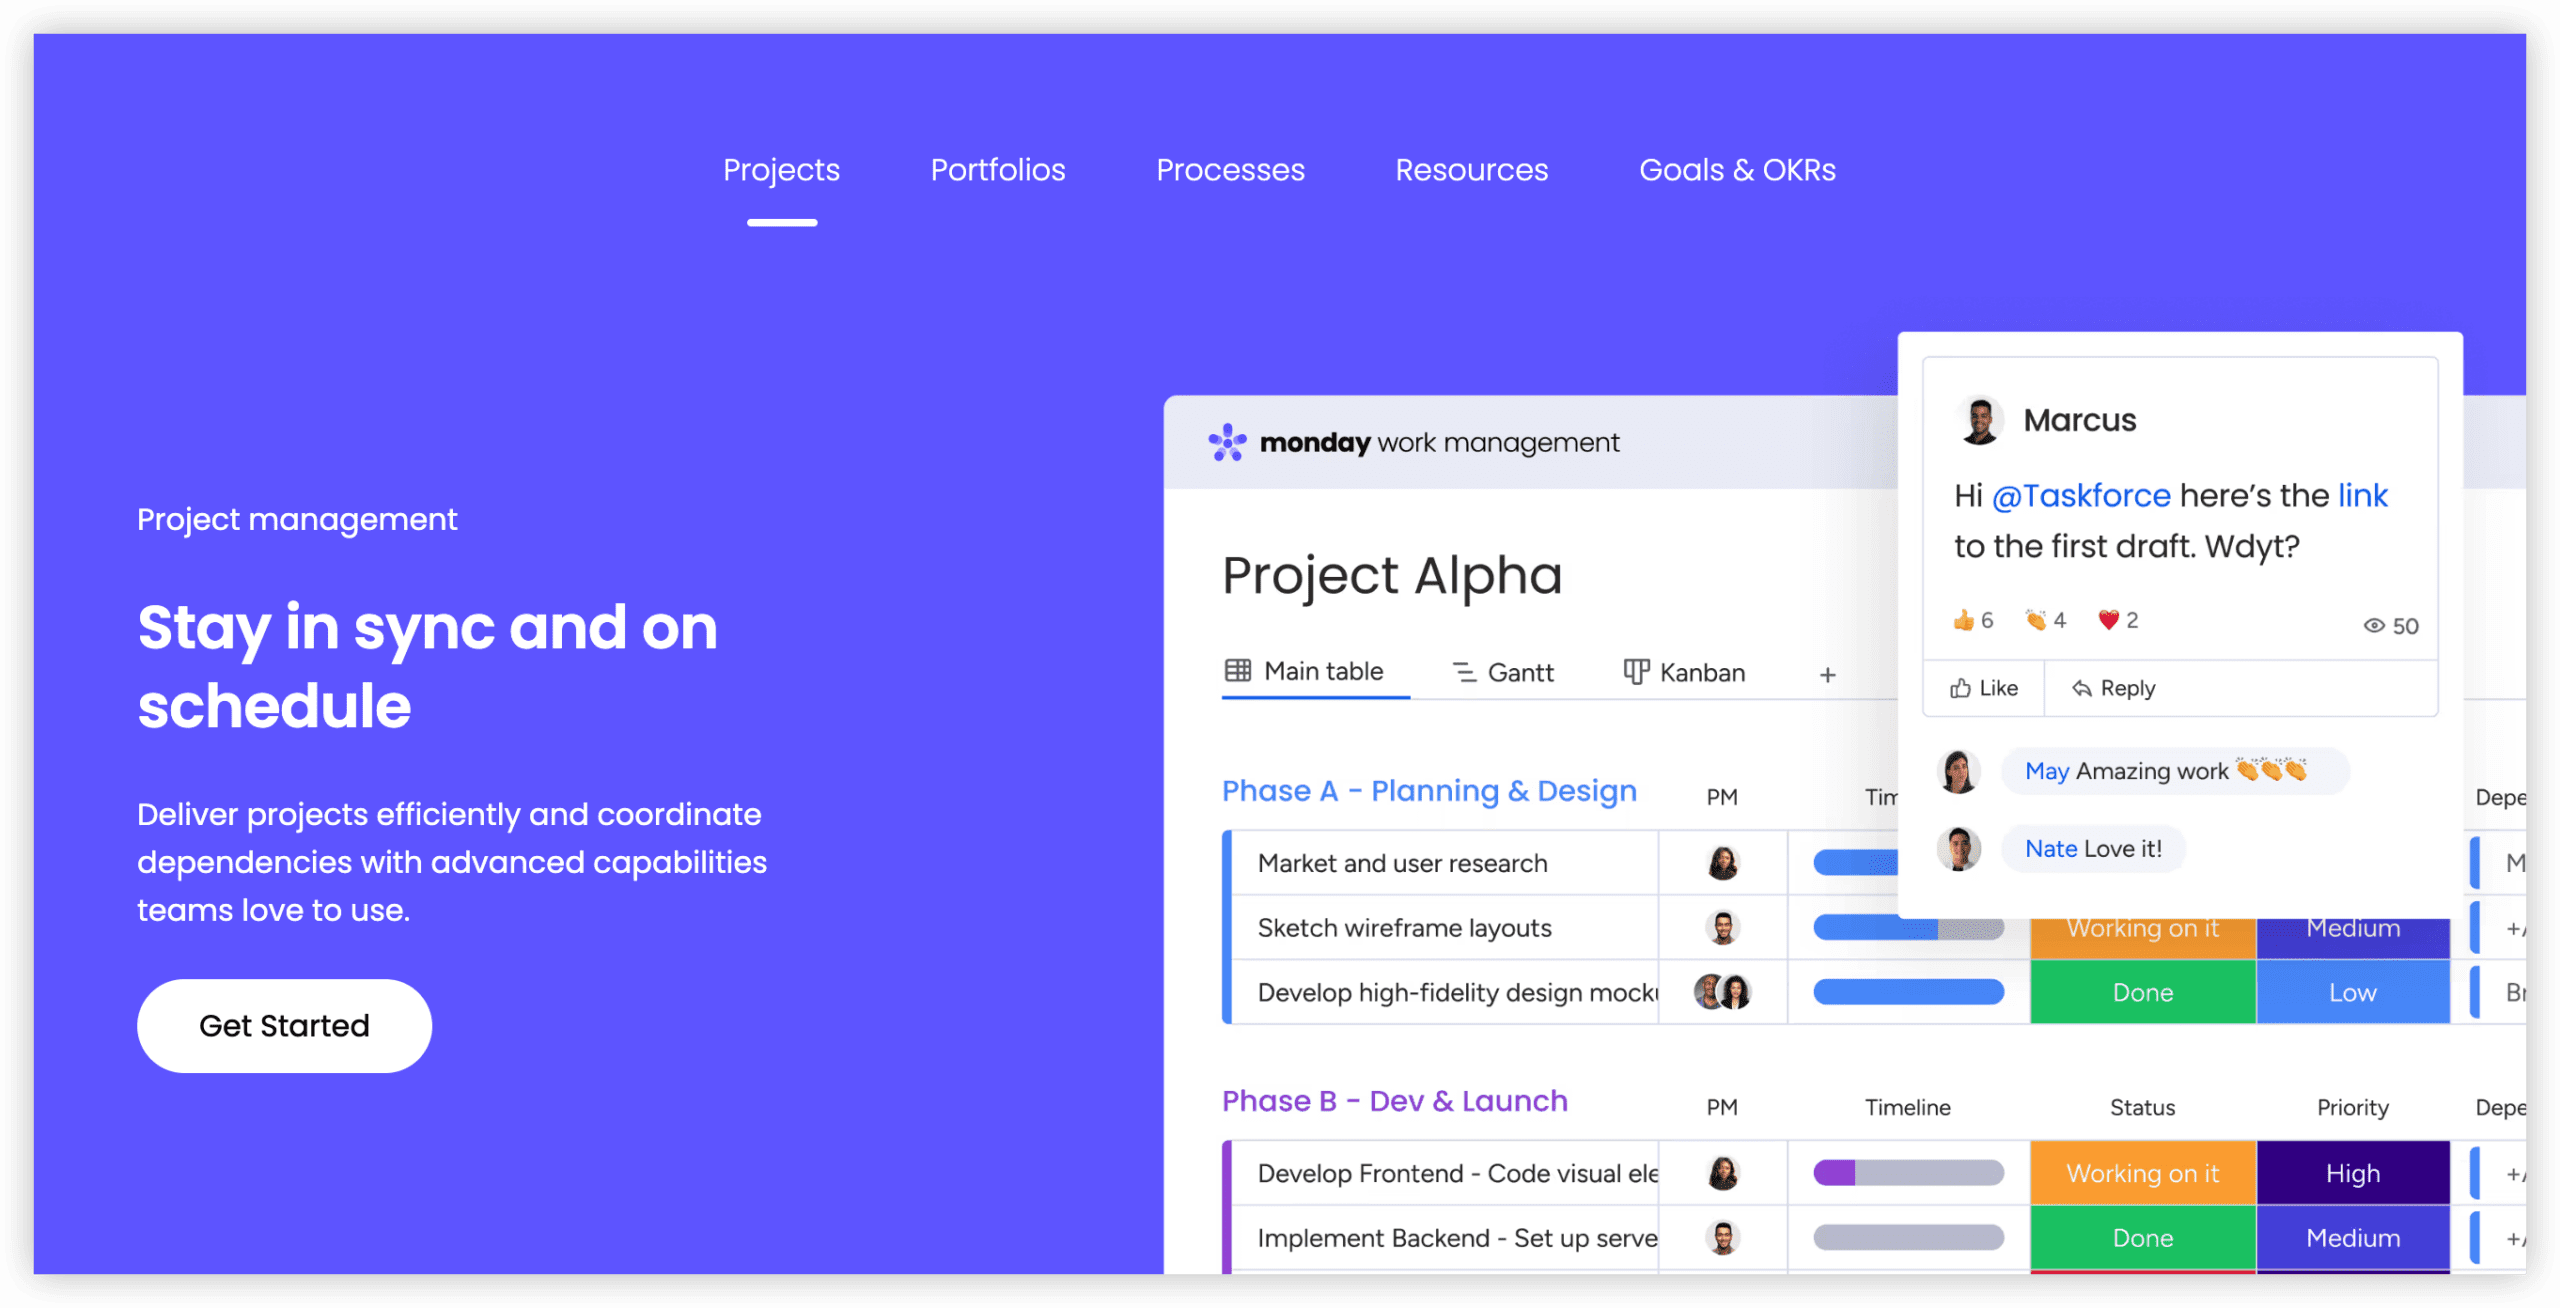
Monday.com 适合需要快速搭建可视化项目集工作区、且团队规模在200人以下的中型组织,尤其适合营销、产品研发、运营等以任务协同为主的团队。在权限管理方面,Monday.com 提供基于角色的权限控制,支持按成员、访客、管理员等角色设置访问级别,并可在 Board、Group 和 Item 层级进行细粒度权限配置,满足项目集内不同团队的数据隔离需求。
在项目集层级支持上,Monday.com 通过 Folder 和 Multi-Home 功能实现多项目分组与跨项目视图,但更偏向于项目组合的轻量管理,而非严格的层级化项目集结构。使用前建议确认:若项目集需要复杂的父子项目关系或跨项目依赖管理,Monday.com 可能更适合作为项目集下的执行层工具,而非顶层项目集管理平台。权限审计方面,Monday.com 提供活动日志和登录历史,可追踪关键操作,但审计报表的深度有限,建议配套定期导出日志并人工复核,以满足内部合规要求。
在跨项目协作与数据隔离方面,Monday.com 支持通过 Board 共享和 Guest 权限实现跨团队协作,同时保持数据边界清晰。企业级集成与扩展性上,Monday.com 提供丰富的 API 和自动化集成,可连接 Slack、Jira 等常用工具,但高级权限功能(如自定义角色、IP 限制)需升级至企业版。建议配套:在选型前明确权限矩阵和审计需求,并规划好 Board 结构与角色命名规范,以充分发挥其权限管理能力。
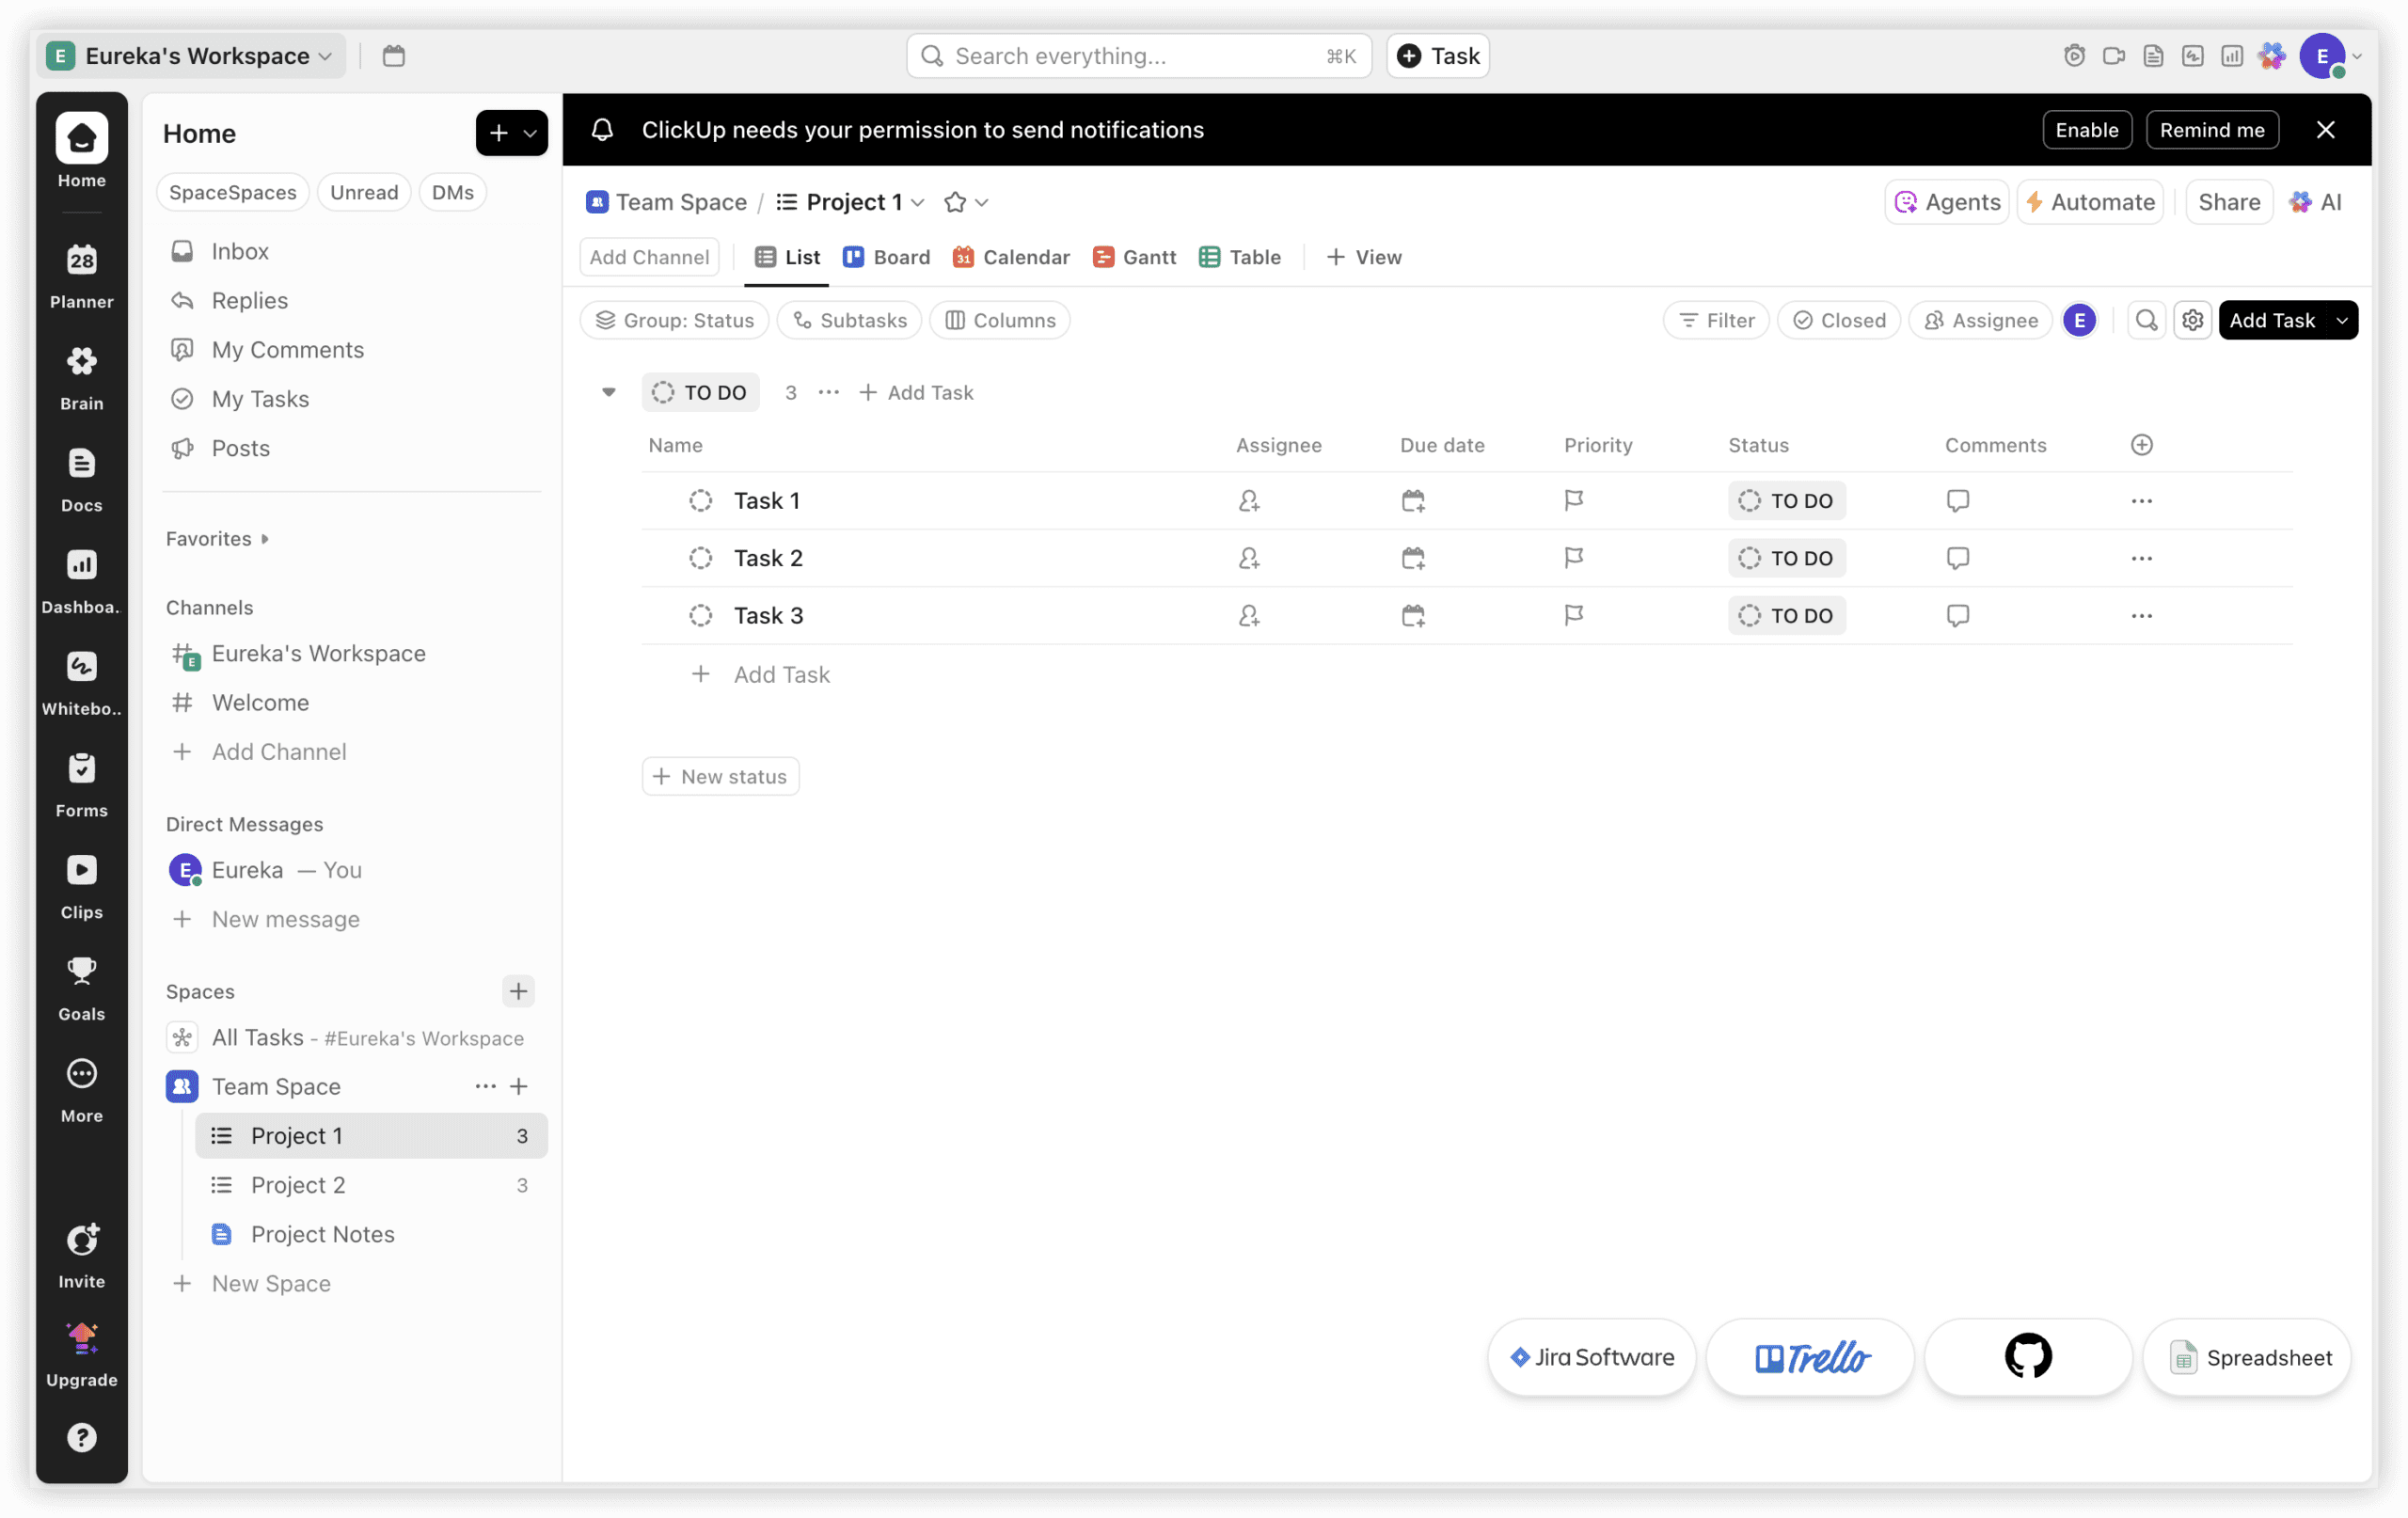
ClickUp
这款工具适合已经具备一定项目集管理成熟度、且愿意投入时间进行权限体系设计的团队,尤其是那些在跨项目协作中需要精细控制数据可见性、同时希望保持较高自定义灵活性的组织。ClickUp 的权限模型支持从工作区、空间、文件夹、列表到任务的多层级设置,并允许通过自定义角色和访客权限来适配不同项目集的隔离需求。在项目集层级支持上,它可以通过文件夹或空间来映射项目集,并利用仪表盘和目标功能进行跨项目汇总,但使用前建议确认其层级深度是否与你的项目集治理结构完全匹配,因为过度嵌套可能增加权限维护的复杂度。
在权限审计与合规方面,ClickUp 提供了一定程度的活动日志和权限变更记录,但若你的组织需要满足严格的审计标准(如 SOX 或 ISO 27001),建议配套额外的日志导出与定期权限复核流程。跨项目协作与数据隔离是 ClickUp 的适配强项,它允许通过空间和文件夹的权限继承与覆盖来实现数据隔离,同时支持跨空间的任务关联和视图共享,适合需要平衡协作效率与信息安全的场景。企业级集成与扩展性方面,ClickUp 提供了 API、Webhooks 以及与主流身份提供商(如 Okta、Azure AD)的 SSO 集成,但使用前建议确认其与现有 IT 生态的兼容性,并规划好权限同步策略。
选型时,建议重点验证 ClickUp 在项目集层面的权限继承逻辑是否清晰、是否支持批量权限调整,以及审计日志的保留周期和导出能力。配套管理动作包括:建立权限命名规范、定期执行权限审计、为项目集管理员提供权限模型培训,并利用自动化规则减少手动权限分配。更适合那些愿意将权限管理视为持续治理过程、而非一次性配置的团队。
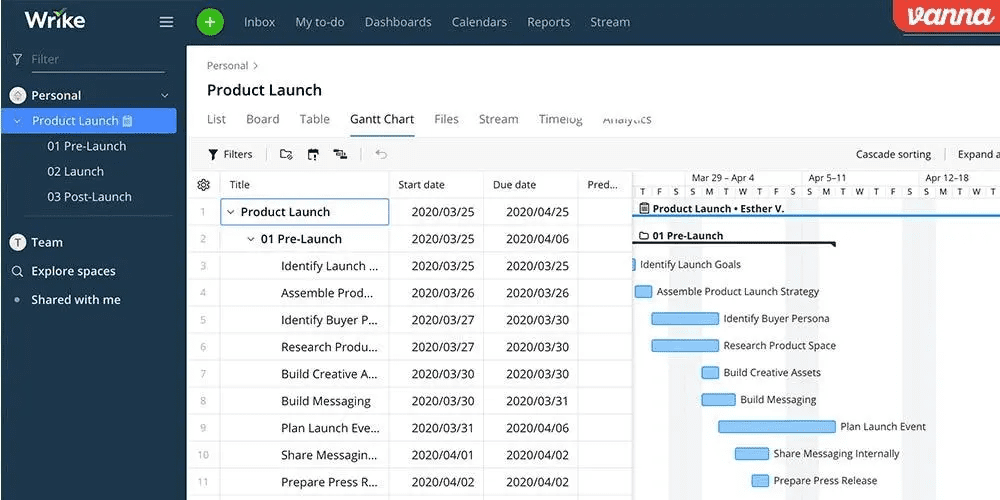
Wrike
Wrike 适合需要精细权限控制与跨部门协作的中大型企业,尤其是项目集管理成熟度较高、已有明确合规要求的团队。其权限模型支持按用户、用户组和角色进行多维配置,可细化到文件夹、项目及任务层级,同时提供动态访问权限和自定义角色,能够较好地匹配企业内不同职能团队的差异化访问需求。
在项目集层级支持方面,Wrike 通过文件夹结构承载项目集,并支持跨项目视图与实时数据汇总,便于管理者在统一界面中监控多个项目的进度与资源状态。其企业版提供审计日志与访问权限报告,可辅助权限审计与合规追踪。使用前建议确认企业是否已建立清晰的文件夹层级与权限分配规范,否则大规模部署时可能出现权限继承混乱;同时建议配套制定定期权限复核机制,以确保权限调整与组织架构变动同步。
在跨项目协作与数据隔离方面,Wrike 支持在同一工作空间中通过文件夹与项目权限实现数据隔离,同时允许跨项目共享特定任务或仪表盘,兼顾协作效率与安全边界。其企业级集成能力覆盖主流身份认证与单点登录方案,适合已有统一身份管理体系的组织。建议配套建立权限申请与变更流程,并定期审计访问记录,以强化治理效果。
Smartsheet
这款工具适合已具备一定项目管理成熟度、需要以表格化界面管理项目集并实现精细化权限控制的企业团队。在权限模型灵活性上,Smartsheet支持基于工作表、行、列、附件级别的共享权限设置,并可创建自定义角色,满足项目集内不同角色(如项目集经理、项目经理、职能成员、外部干系人)的差异化访问需求。其权限继承机制允许在项目集层级统一设定基线权限,再针对单个项目或敏感数据行进行覆盖,从而在保证管控的同时减少重复配置。使用前建议确认团队是否习惯以表格为核心的工作方式,以及是否需要将权限规则与现有组织架构(如部门、成本中心)对齐。
在项目集层级支持与跨项目协作数据隔离方面,Smartsheet通过工作区、文件夹和报告功能实现多项目汇总与权限隔离。项目集经理可在工作区级别分配权限,确保成员仅能访问所属项目或项目群的数据;跨项目协作时,可通过共享报告或仪表板向干系人展示汇总信息,而无需开放底层明细表。权限审计与合规方面,Smartsheet提供活动日志和访问历史记录,支持导出审计线索,满足内控与合规审查的基本要求。建议配套建立权限申请与定期复核流程,避免因人员变动导致权限冗余。
企业级集成与扩展性上,Smartsheet提供API、连接器及自动化工作流,可与身份提供商(如Azure AD、Okta)集成实现单点登录和自动用户 provisioning,降低权限管理的手工操作。更适合已使用微软生态或需要轻量级低代码扩展的团队。选型时建议确认是否需要行级权限与外部协作的细粒度控制,并评估现有IT对SaaS权限治理的支持程度。配套管理动作包括:制定权限命名规范、定期审计共享链接、以及为项目集经理提供权限配置培训,确保权限模型随组织变化持续有效。
不同团队怎么用这些工具管好项目集权限?
选型不是找功能最多的工具,而是找权限管理方式最贴合团队协作习惯的工具。研发主导的项目集,如果已经用Jira管理项目,可以保留Jira做项目级权限,再评估是否需要补充项目集层级的权限方案。如果希望在一个平台里同时管项目集、项目和权限审计,ONES的字段级权限和审计日志可以减少跨工具拼凑的麻烦。业务团队用Asana或Monday.com时,建议先把项目集和项目的关系理清,再设置团队和项目权限,避免权限过松或过紧。ClickUp、Wrike和Smartsheet适合已经有一定集成基础的企业,选型时要重点验证权限同步和审计导出是否满足内部要求。Tower适合中小团队快速启动,但项目集规模变大后,需要重新评估权限粒度是否够用。最后,建议在正式采购前用真实项目集做一次权限场景测试,包括跨项目隔离、角色继承和审计日志导出,再决定是否全面推广。
关于项目集管理工具权限管理的常见问题
项目集管理工具的权限管理和普通项目管理工具权限有什么区别?
普通项目管理工具的权限通常围绕单个项目设置,比如项目成员、任务负责人。项目集管理工具需要处理多个项目之间的权限关系,比如项目集负责人能否查看所有项目、不同项目集之间数据是否隔离、跨项目角色如何继承。选型时要重点看工具是否支持项目集层级的独立权限和跨项目权限继承。
2026年选支持权限管理的项目集工具,最需要验证哪几个场景?
建议验证四个场景:一是不同项目集之间的数据隔离是否彻底;二是权限变更后是否立即生效,是否有操作记录;三是能否按字段或工作项类型限制查看和编辑;四是权限能否与组织架构或SSO同步。这些场景直接决定工具在日常使用中会不会出现权限漏洞。
ONES在权限管理方面适合什么类型的团队?
ONES适合中大型研发团队或项目集管理办公室,尤其是需要精细权限控制、完整审计日志和项目集层级管理的场景。如果团队只有少量项目、权限需求简单,可能不需要用到ONES的全部权限能力。选型时建议先用真实项目集测试字段级权限和审计导出是否满足内部合规要求。
如果团队已经在用Jira,还需要换支持权限管理的项目集工具吗?
不一定需要换。Jira在项目级权限上比较成熟,如果项目集规模不大,可以通过项目角色和权限方案来管理。但如果项目集数量多、跨项目权限复杂,或者需要统一的审计日志和字段级权限,可以评估ONES这类原生支持项目集权限的工具,或者用Jira配合项目集管理插件。关键看现有权限方案能否覆盖实际场景。
权限审计与合规在选型时应该怎么判断?
可以要求工具提供操作日志、权限变更记录和导出功能,并确认日志保留周期是否满足公司内审或行业合规要求。如果工具不支持导出或日志不完整,后续审计会很麻烦。选型时最好用测试环境模拟一次权限变更,检查日志是否记录了操作人、时间和变更内容。