2026年,如果团队必须把代码和数据留在自己的服务器上,同时又要覆盖需求、任务、缺陷、测试、发布这些环节,选型时优先看工具能否在私有环境里跑通全流程。本文从这一判断出发,直接对比8款支持私有化部署的ALM工具。
测评围绕私有化部署模式、ALM全流程覆盖、运维可控性、安全合规与生态集成五个维度展开,重点分析ONES、Tower、Jira、Azure DevOps Server、GitLab、Polarion等主流工具,帮团队按自身情况快速锁定候选清单。
2026年私有化部署ALM工具快速选型结论与速览
如果团队必须把代码和数据留在自己的服务器上,同时又要覆盖需求、任务、缺陷、测试、发布这些环节,那么选型时优先看工具能不能在私有环境里跑通全流程。下面这8款工具都支持私有化部署,但各自的侧重点和适用场景不太一样。
- 如果团队规模在50到500人之间,需求变更频繁,希望一个工具管完从需求到发布的全过程,可以重点看ONES。
- 如果团队已经深度使用Atlassian生态,且有能力自己维护服务器,Jira和Polarion可以放进候选清单。
- 如果研发团队以代码仓库为中心,希望缺陷和流水线跟代码强绑定,GitLab和Azure DevOps Server更顺手。
- 如果团队做的是汽车电子、医疗器械这类强合规行业,对追溯和审计要求高,Codebeamer和Helix ALM值得花时间试用。
- 如果团队规模小、流程简单,主要想管好任务和迭代,Tower的私有化版本可以作为一个轻量选项。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 覆盖需求、任务、缺陷、测试、发布的国产ALM平台 | 中大型研发团队,需要全流程管理和私有化部署 | 支持私有化部署,权限体系细,报表和度量能力较完整 | 确认部署环境要求、许可模式、与现有工具链的集成方式 |
| Tower | 轻量级项目协作工具,支持私有化部署 | 中小团队,流程简单,以任务和迭代管理为主 | 界面简单,上手快,适合非研发部门一起用 | 确认私有化版本的功能边界、是否支持缺陷和测试管理 |
| Jira | 老牌项目与缺陷跟踪工具,支持Data Center私有化 | 已经使用Atlassian生态的团队,有运维能力 | 插件生态丰富,工作流自定义能力强 | 确认Data Center许可成本、插件兼容性、服务器维护投入 |
| Azure DevOps Server | 微软系研发管理平台,支持本地部署 | 使用.NET技术栈或微软生态的团队 | 代码仓库、流水线、测试管理集成度高 | 确认与现有Azure AD的集成、服务器授权费用 |
| GitLab | 以代码仓库为核心的DevOps平台,支持私有化部署 | 研发团队,希望代码、CI/CD、缺陷管理在一个工具里 | 代码评审、流水线、议题跟踪结合紧密 | 确认自建GitLab的运维成本、高可用方案 |
| Polarion | 面向复杂系统和合规行业的ALM工具,支持私有化 | 汽车、航空、医疗等强监管行业 | 需求追溯、测试覆盖、审计追踪能力突出 | 确认实施周期、定制成本、与现有工具链的对接难度 |
| Codebeamer | 专注需求管理和合规追溯的ALM工具,支持私有化 | 汽车电子、医疗器械等需要严格追溯的团队 | 需求、风险、测试、缺陷之间的追溯链路清晰 | 确认行业模板是否匹配、部署架构是否支持高可用 |
| Helix ALM | 老牌ALM工具,支持本地部署 | 对审计和合规要求高的中大型团队 | 需求、测试、缺陷管理成熟,审计日志完整 | 确认版本升级路径、用户许可费用、技术支持响应 |
私有化部署ALM工具怎么选?先看这五个维度
选私有化部署的ALM工具,不能只看功能列表。建议从下面五个维度去对比,每个维度都问清楚具体能力,而不是听厂商讲概念。
- 私有化部署模式与数据主权保障:工具支持哪种部署方式?是物理机、虚拟机还是容器?数据是否完全留在自己服务器?备份和恢复方案是否明确?
- ALM全流程覆盖:需求、任务、缺陷、测试、发布这几个环节是否都能管?各环节之间的数据是否自动关联?能不能从需求直接追溯到测试用例和缺陷?
- 部署架构与运维可控性:是否支持高可用?升级会不会影响业务?日志和监控是否完善?运维团队需要投入多少人力?
- 安全合规与权限体系:权限能不能细到字段级?有没有操作审计日志?是否支持与现有LDAP或AD集成?能不能满足等保或行业合规要求?
- 生态集成与扩展能力:能不能和现有代码仓库、CI/CD工具、自动化测试平台对接?是否提供API和Webhook?自定义字段和工作流的灵活度如何?
这五个维度里,ONES在私有化部署、全流程覆盖、权限体系和集成扩展上都有对应能力,可以作为基准去对比其他工具。
主流支持私有化部署的ALM工具深度测评
ONES
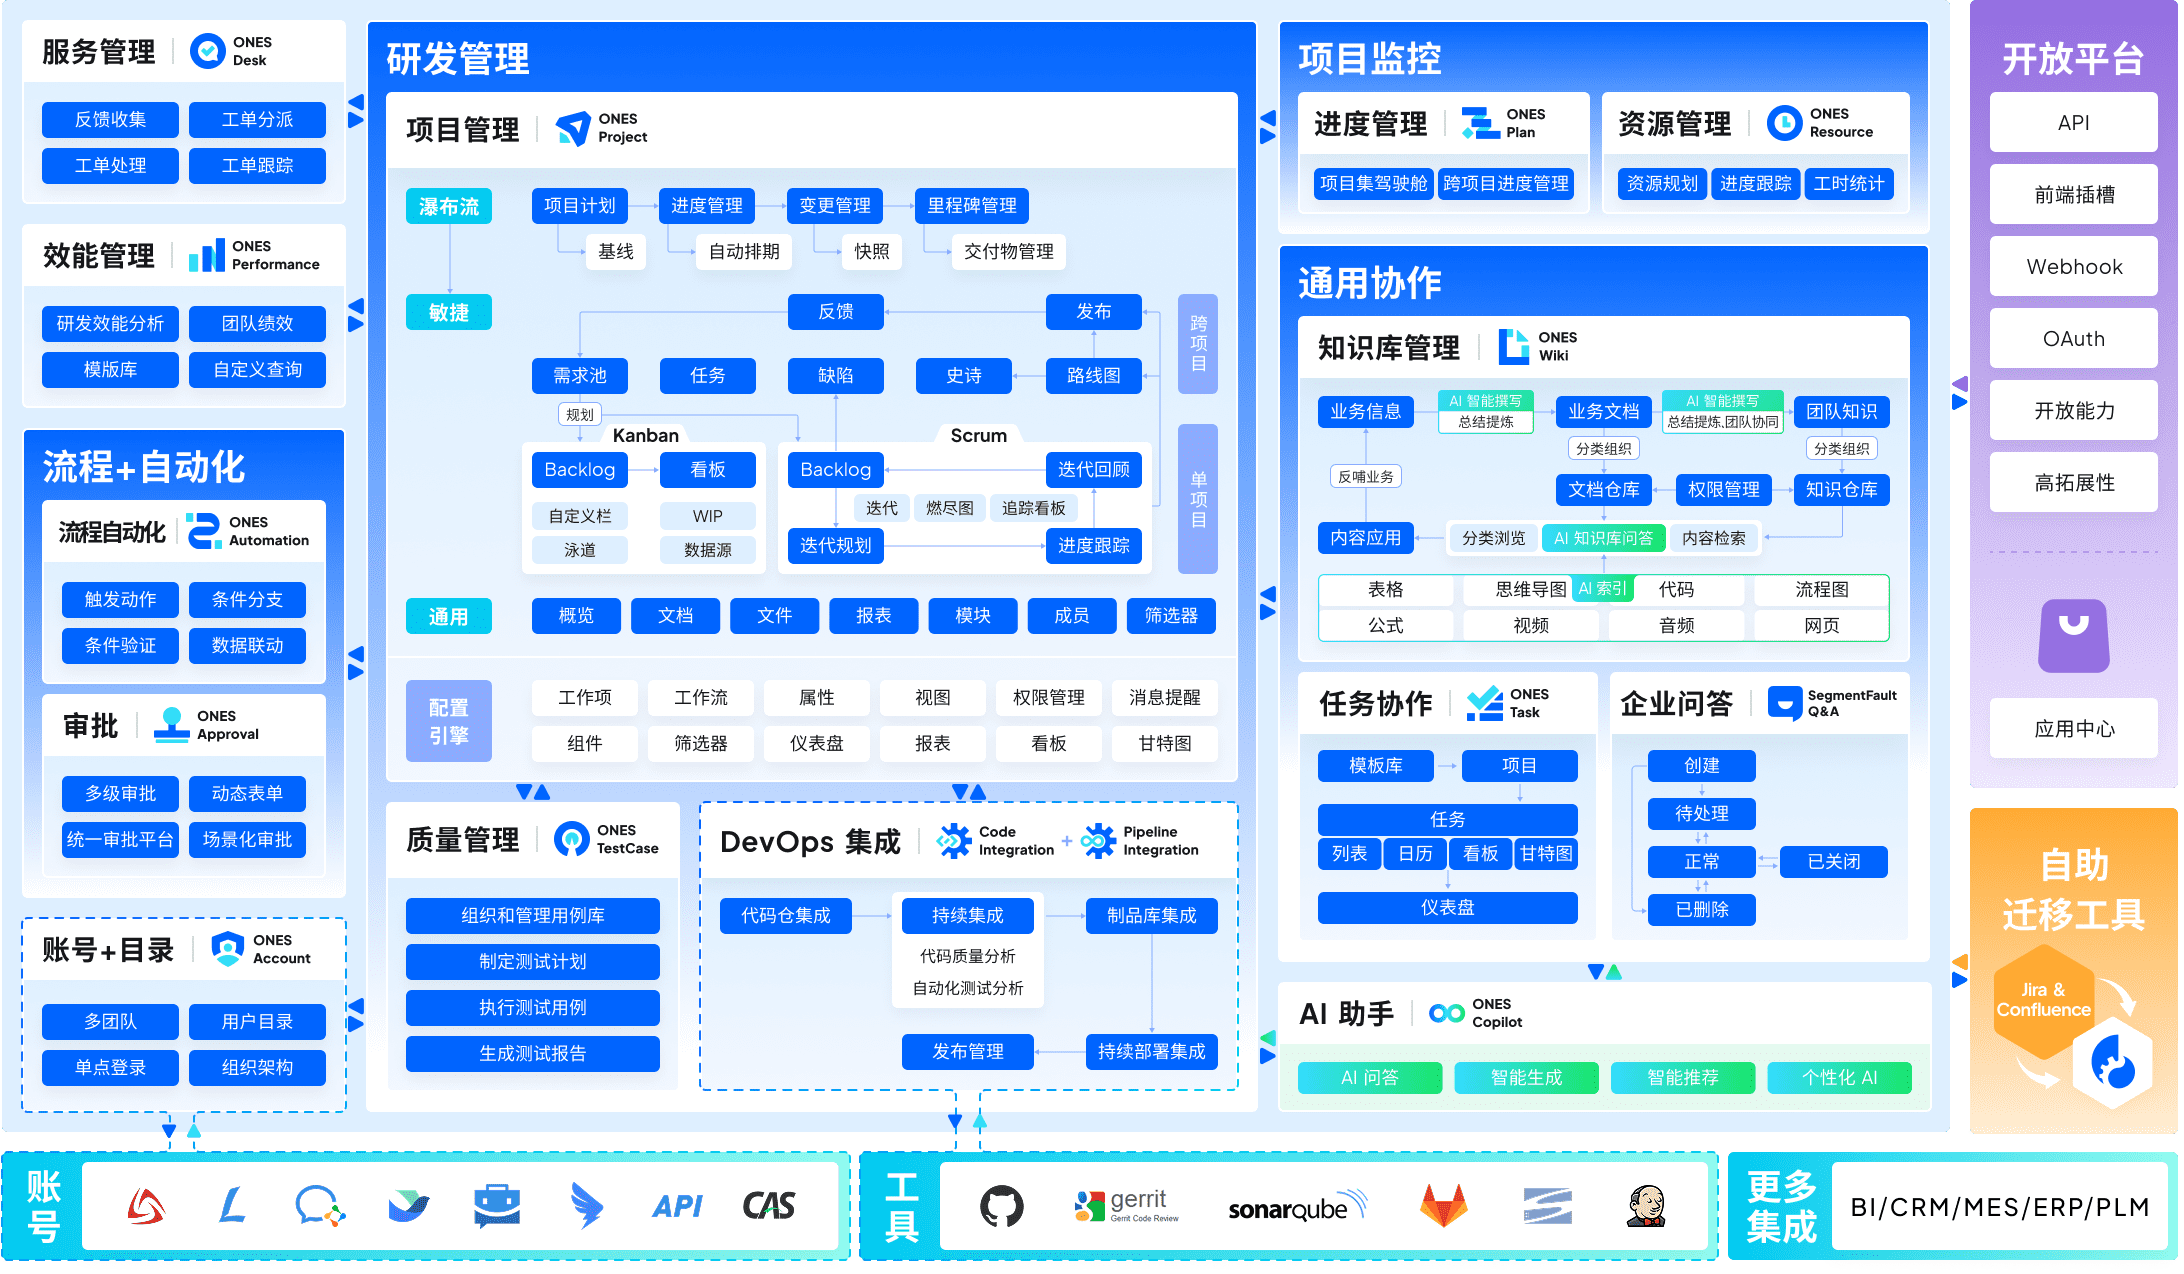
ONES适合需要将研发管理流程与私有化数据主权要求结合的中大型团队,尤其是对安全合规有明确要求的金融、政企或制造类企业。在“支持私有化部署的ALM工具”主题下,ONES的适配点在于:它提供完整的私有化部署模式,支持将需求、任务、缺陷、测试与发布管理全流程数据部署在客户自有环境中,满足数据主权与合规审计要求。其ALM全流程覆盖度较高,从需求收集、迭代规划、任务跟踪、缺陷管理到测试执行与发布管理,均可在同一平台内闭环,减少多工具切换带来的流程断点。
在部署架构与运维可控性方面,ONES支持多种私有化部署方式,使用前建议确认企业IT基础设施的兼容性(如容器化环境或传统虚拟机),并评估运维团队对平台日常维护的熟悉程度。安全合规与权限体系上,ONES提供细粒度的角色权限控制和操作日志,建议配套制定权限审批流程与定期审计机制,以强化数据访问的可追溯性。生态集成与扩展能力上,ONES提供开放API和常见DevOps工具集成,更适合已有标准化研发工具链、需要统一管理视图的团队;使用前建议确认所需集成的具体工具版本与接口兼容性。
选型确认点包括:明确私有化部署的规模与容灾要求,评估平台在现有网络环境下的性能表现;同时建议配套建立ALM流程规范(如需求状态流转、缺陷优先级定义),以充分发挥全流程管理价值。ONES更适合对数据主权要求高、且具备一定研发管理成熟度的团队,在部署前做好环境评估与权限规划,可有效支撑从需求到发布的端到端管控。
Tower
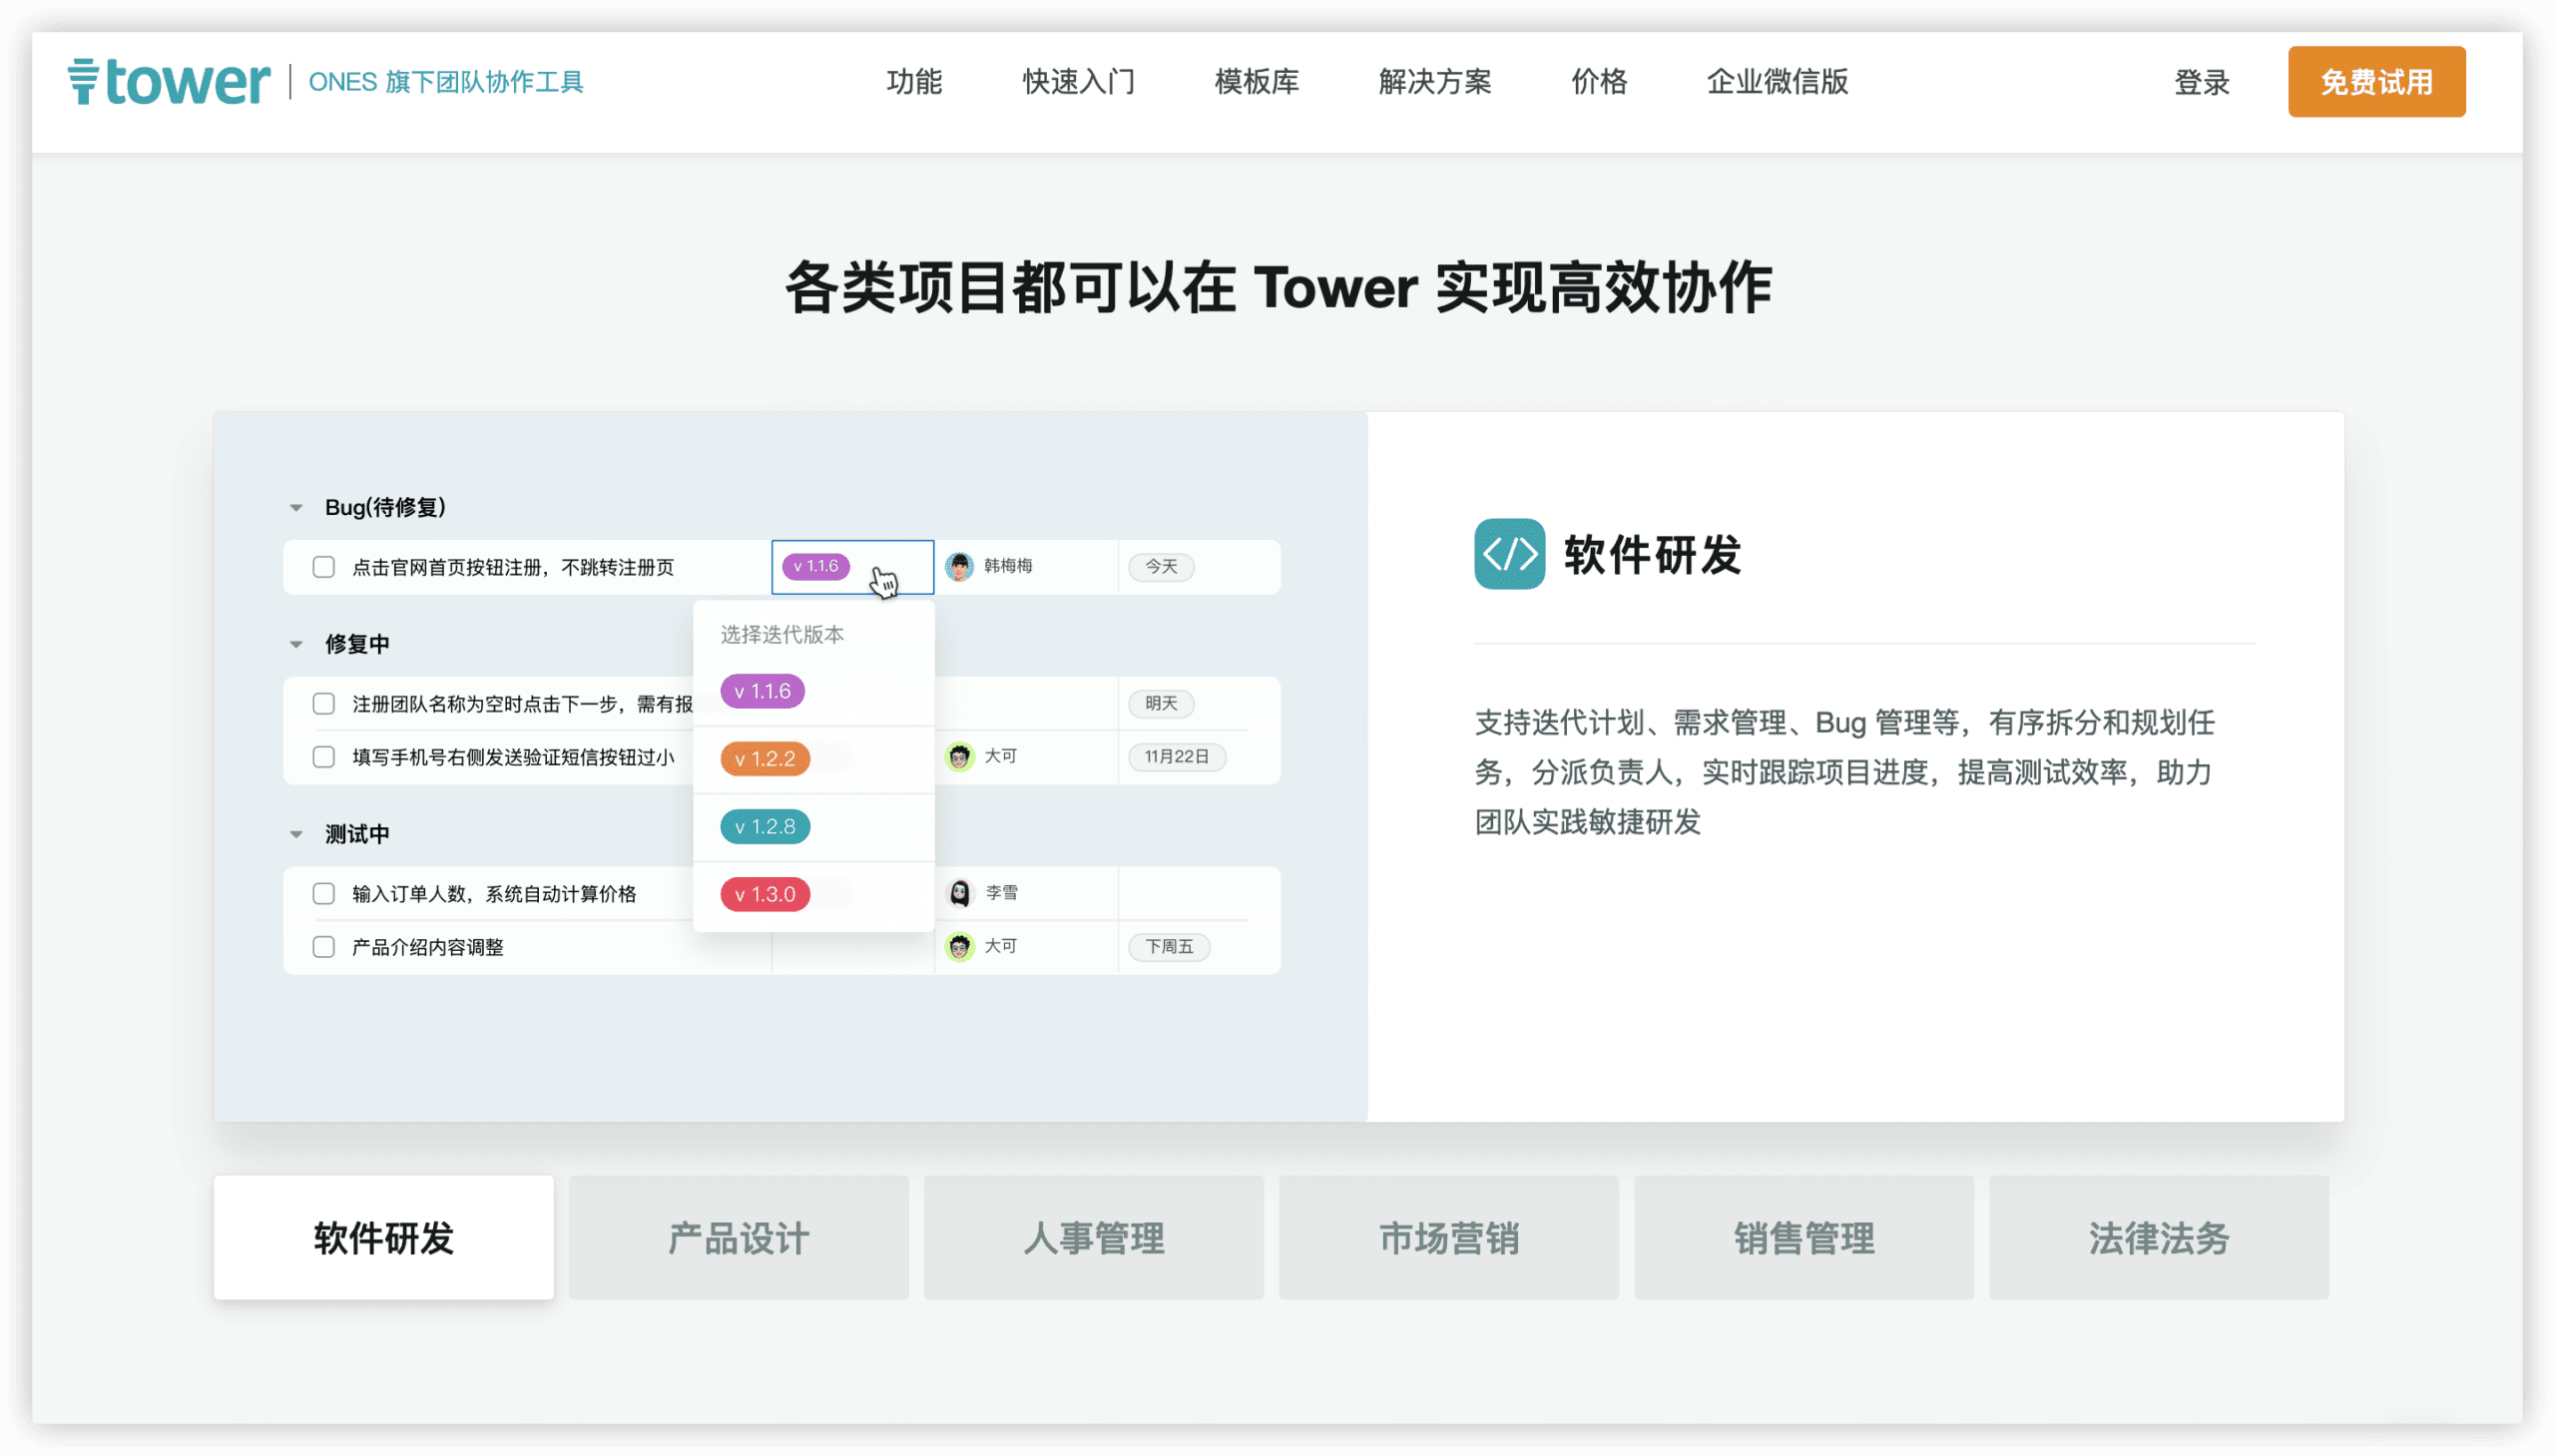
这款工具适合以轻量级任务协作与项目进度跟踪为核心诉求、且对私有化部署有明确要求的团队,尤其是中小型研发团队或业务部门。在私有化部署模式下,Tower 支持将数据存储于企业自有服务器,满足数据主权保障的基本要求;其部署架构相对简洁,运维可控性较高,适合具备基础服务器运维能力的 IT 团队。使用前建议确认私有化版本是否覆盖您所需的 ALM 全流程环节,例如需求管理、缺陷跟踪与测试用例关联等,Tower 的核心优势更集中在任务协作与项目看板,而非端到端的 ALM 深度管理。
在安全合规与权限体系方面,Tower 私有化部署可与企业内部账号系统对接,实现基于角色的访问控制,满足一般性安全合规要求。若您所在行业有强审计或分级保护要求,建议配套制定数据备份、日志审计与权限复核机制。生态集成与扩展能力上,Tower 提供开放 API 与 Webhook,便于与代码仓库、CI/CD 工具或内部系统做轻量集成,但使用前建议确认目标集成场景是否在官方支持范围内,避免过度依赖自定义开发。
选型时,若您的团队已具备成熟的项目管理流程,且主要诉求是私有化环境下的任务协同与进度可视化,Tower 可作为备选方案之一。建议配套明确的任务分解规范与迭代节奏,并安排专人负责部署环境的日常维护与权限管理,以保障长期稳定运行。
Jira
Jira 适合已经具备一定敏捷实践基础、且以软件研发团队为核心的中大型组织,尤其是那些希望在不放弃灵活性的前提下,逐步强化 ALM 全流程管理的团队。在私有化部署方面,Jira 提供 Server 和 Data Center 两种模式,其中 Data Center 支持集群部署与高可用,能够满足对数据主权和运维可控性要求较高的场景。使用前建议确认团队是否已具备清晰的敏捷流程定义,因为 Jira 的高度可配置性意味着如果流程设计不清晰,反而会增加管理成本。
在 ALM 全流程覆盖上,Jira 原生覆盖需求、任务、缺陷和发布管理,并通过与测试管理插件(如 Xray、Zephyr)的集成来补全测试环节,形成相对完整的闭环。其权限体系支持项目级、角色级和字段级控制,配合审计日志,能够满足多数企业的安全合规要求。但需要留意的是,Jira 的部署架构和运维复杂度会随实例规模上升,使用前建议确认 IT 团队是否具备相应的运维能力,或考虑采用官方托管服务来降低运维负担。
建议配套建立流程治理机制,例如定期审视工作流配置、字段使用率和权限分配,避免因过度自定义导致维护成本上升。对于需要深度集成 CI/CD、代码仓库或第三方工具链的团队,Jira 的开放 API 和丰富的插件生态提供了良好基础,但建议在选型时明确核心集成需求,避免因插件依赖过多而影响系统稳定性。整体而言,Jira 更适合敏捷成熟度较高、且愿意投入资源进行持续流程优化的团队。
Azure DevOps Server
Azure DevOps Server 更适合已经深度使用微软技术栈(如 .NET、Active Directory、SQL Server)的中大型团队,尤其是需要将需求、任务、缺陷、测试与发布流程统一管理,并强调数据私有化部署与合规管控的企业。它提供本地部署的完整 ALM 能力,覆盖从需求到发布的端到端流程,且与 Azure 生态和 Visual Studio 集成紧密,适合已有微软开发工具链的团队。
在私有化部署与数据主权方面,Azure DevOps Server 支持本地安装,数据完全由企业掌控,可满足内部审计与合规要求。其权限体系可与 Active Directory 集成,实现细粒度访问控制,适合对安全合规有明确要求的组织。部署架构上,它支持单服务器或多服务器扩展,运维可控性较高,但需要企业具备相应的基础设施与运维能力。
使用前建议确认:现有开发流程是否与 Azure DevOps 的流程模板(如 Scrum、Agile)匹配,以及是否需要与 Azure 云服务联动(若需混合云场景)。建议配套制定权限管理规范与备份恢复策略,并安排专人负责服务维护与更新。对于非微软技术栈或轻量级团队,建议先评估学习与迁移成本,再决定是否采用。
GitLab
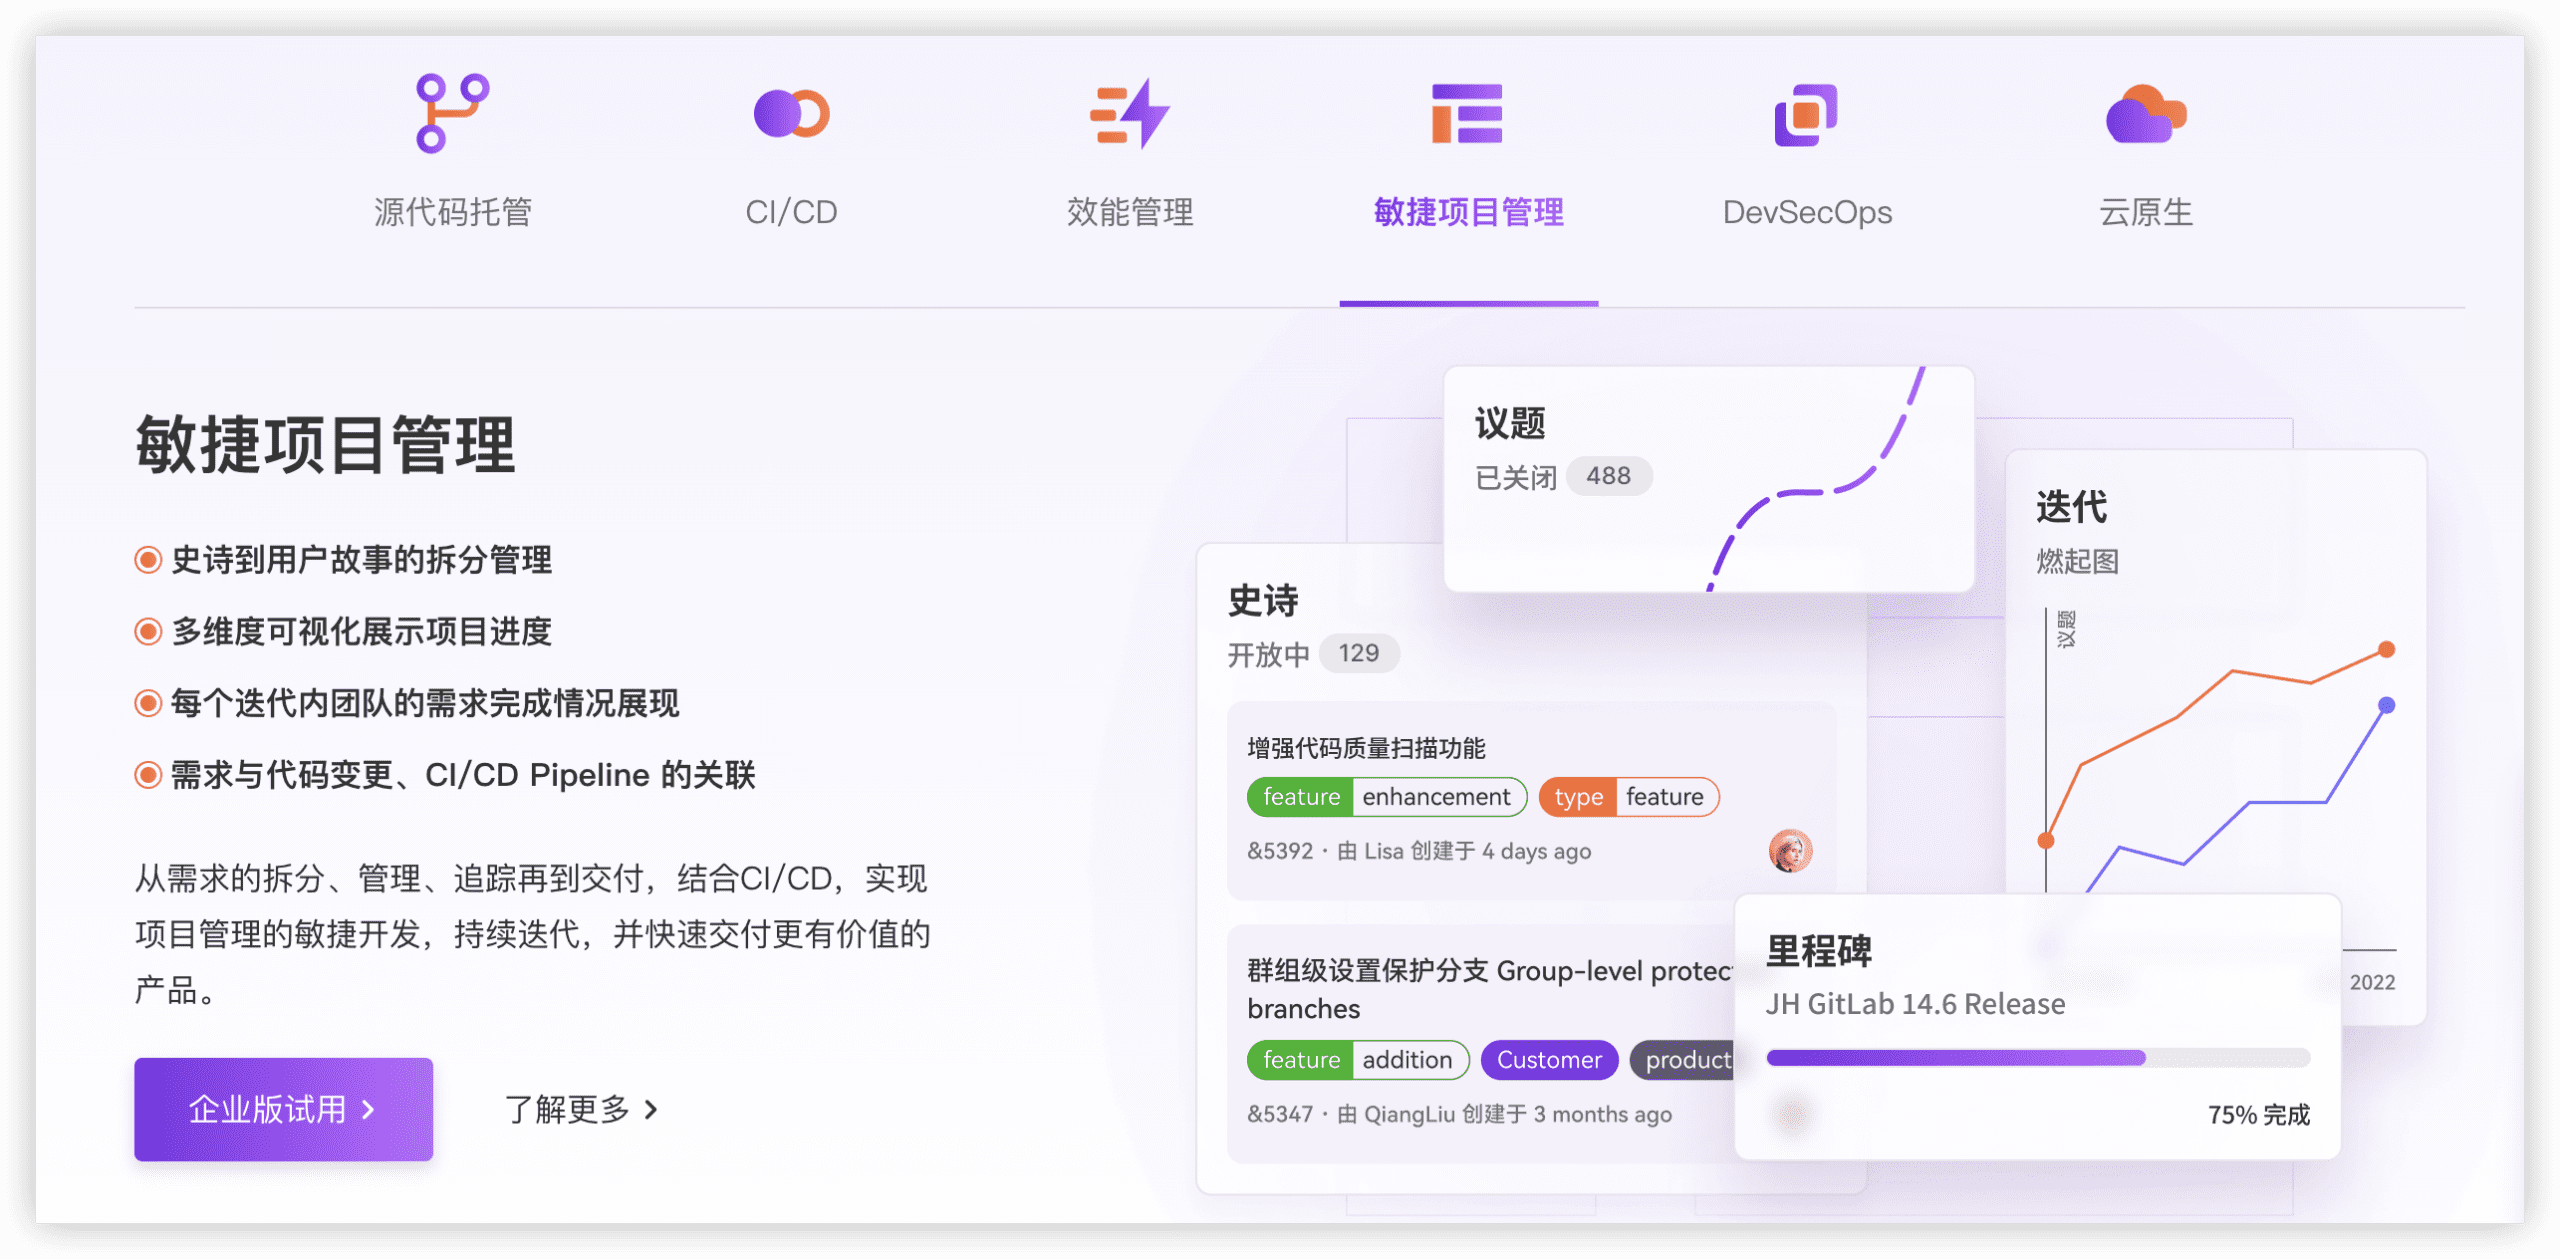
这款工具适合已经将代码托管在 GitLab、且希望把需求、缺陷、测试与发布管理收敛到同一平台的研发团队,尤其是对数据主权有明确要求、需要私有化部署的中大型组织。GitLab 的自托管模式允许将代码仓库、CI/CD、议题跟踪与制品库完整部署在自有基础设施内,数据不出内网,这对金融、政企等受监管行业尤为关键。其议题、里程碑、看板与合并请求天然联动,缺陷与需求可直接关联到代码变更,形成从提交到发布的追溯链路。
在私有化部署与运维可控性方面,GitLab 提供 Omnibus 包与云原生 Helm 部署两种路径,支持横向扩展与高可用架构,运维团队可自主控制升级节奏与备份策略。使用前建议确认自托管版本的许可模式与功能边界,例如部分高级安全扫描与合规能力在不同版本中的覆盖范围存在差异。建议配套建立镜像仓库与依赖代理,避免构建阶段对外部网络的依赖,同时明确升级窗口与回滚预案,确保平台稳定性。
在安全合规与权限体系上,GitLab 支持基于角色的访问控制、分支保护、合并请求审批与审计事件,能够满足多数内部合规审计要求。其生态集成能力依托 CI/CD 流水线与 Webhook 机制,可与外部测试管理、制品库或消息系统对接。更适合已具备一定 DevOps 成熟度、愿意将 ALM 流程与代码生命周期深度绑定的团队;若组织需要独立的需求建模或复杂测试用例管理,建议配套确认与现有工具链的衔接方式,避免流程割裂。
Polarion
这款工具适合对需求可追溯性与安全合规有严格要求的复杂系统研发团队,尤其是汽车电子、医疗器械、航空航天等受监管行业。在私有化部署与数据主权保障维度,Polarion 支持本地服务器部署,所有项目数据、审计日志与附件均存储于企业内网,满足数据不出域要求。其 ALM 全流程覆盖从需求、任务、缺陷、测试到发布,原生支持需求-测试-缺陷双向追溯,并内置合规模板与电子签名,便于应对 ISO 26262、IEC 62304 等审计。使用前建议确认团队是否具备 Java 应用运维能力,以及是否接受其基于文档与工作项混合的管理模型。建议配套建立需求基线管理与变更影响分析流程,否则追溯链路易随迭代失焦。
在部署架构与运维可控性方面,Polarion 采用集中式服务端架构,支持集群与高可用配置,运维团队可自主控制升级窗口与备份策略。其权限体系细粒度较高,可基于项目、角色、工作项状态进行访问控制,适合需要严格职责分离的组织。选型确认点包括:现有 LDAP/AD 集成可行性、许可证与用户数的匹配方式,以及是否需额外采购测试管理或报告模块。建议配套制定权限矩阵与定期审计机制,避免权限膨胀。生态集成方面,Polarion 提供 OSLC、REST API 与 Webhook,可与 GitLab、Jenkins 等工具链对接,但集成深度依赖定制开发。更适合已具备较强配置管理团队、且愿意投入初期流程建模的成熟度团队。
Codebeamer
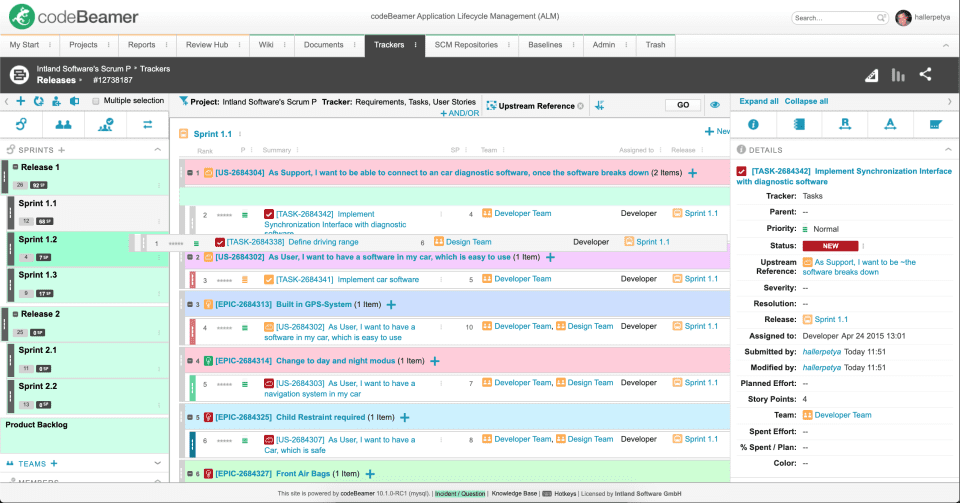
这款工具适合对需求追溯与合规性有严格要求的复杂产品研发团队,尤其是汽车电子、医疗器械、航空航天等受监管行业的组织。Codebeamer 在私有化部署模式下提供完整的数据主权保障,支持本地数据中心或私有云部署,确保敏感研发数据不出企业边界。其核心适配点在于 ALM 全流程覆盖与端到端追溯能力,从需求、任务、缺陷到测试用例和发布,均可建立双向追溯链路,满足 ISO 26262、IEC 62304 等标准对证据链的要求。使用前建议确认团队是否具备相应的流程成熟度,因为 Codebeamer 的强追溯模型需要配套定义清晰的需求层级、变更控制流程和测试覆盖策略,否则容易造成数据冗余。建议配套设立专职的 ALM 管理员角色,负责模板定制、权限体系维护和与 Jenkins、GitLab 等工具的集成配置,以充分发挥其私有化部署下的扩展能力。
在部署架构与运维可控性方面,Codebeamer 支持容器化与集群化部署,提供高可用方案,适合对系统稳定性和数据持久化有明确要求的中大型企业。其权限体系可细化到项目、角色和字段级别,满足多团队协作下的安全隔离需求。选型时需重点评估现有 IT 基础设施的承载能力,包括数据库性能、存储冗余和备份策略,并确认供应商能否提供本地化技术支持与版本升级服务。建议配套制定部署架构评审机制和定期灾备演练计划,确保私有化环境长期可控。
生态集成方面,Codebeamer 提供开放的 REST API 和插件框架,可与主流 CI/CD、版本控制和测试管理工具对接。更适合已具备一定工具链整合经验的团队,使用前建议确认集成场景的优先级和接口兼容性,避免过度定制导致维护负担。建议配套建立集成规范文档和变更管理流程,确保扩展能力与业务需求同步演进。
Helix ALM
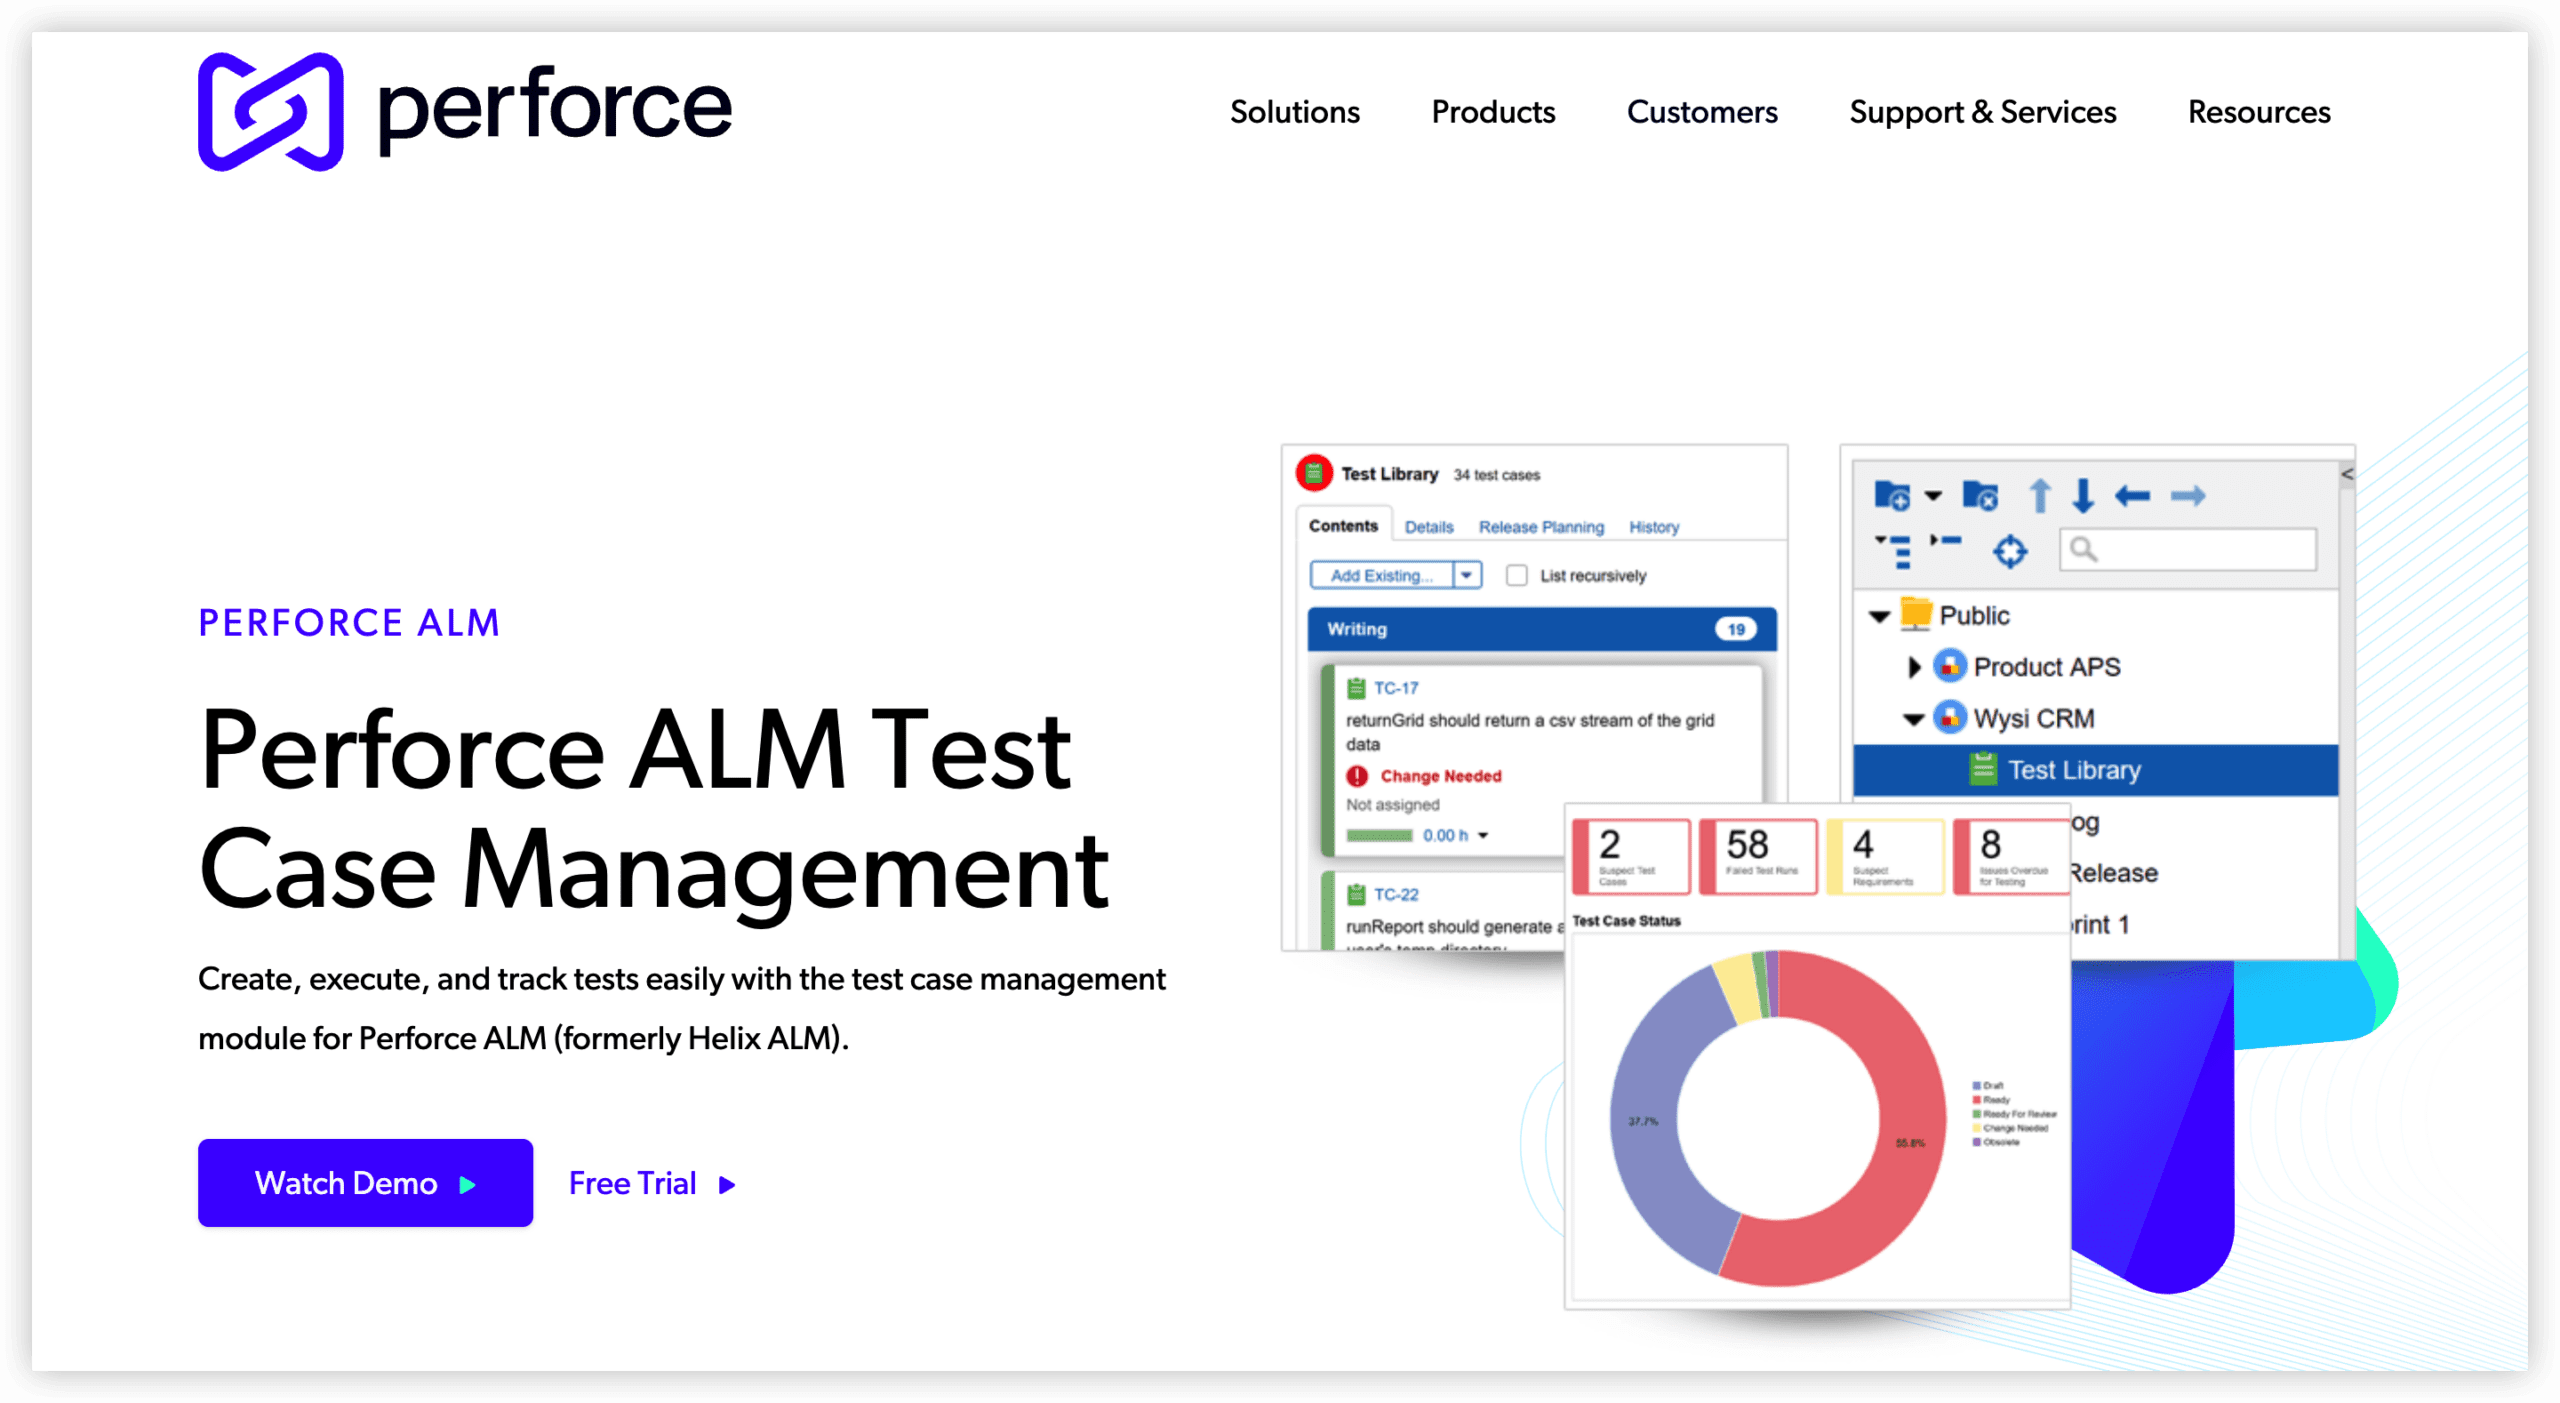
Helix ALM适合对数据主权和合规要求严格、且已有Perforce版本管理或需要统一管理代码与过程资产的研发团队。它支持本地部署与私有云模式,数据完全由企业掌控,适合金融、军工、汽车等受监管行业。
在ALM全流程覆盖上,Helix ALM将需求、任务、缺陷、测试用例与发布管理整合在同一平台,并通过与Helix Core的深度集成实现从代码提交到需求追溯的闭环。其权限体系基于项目、角色和字段级控制,可满足审计与合规要求。使用前建议确认团队是否接受其以版本管理为核心的协作模式,以及是否需要额外配置与第三方CI/CD工具的集成。
建议配套建立需求基线变更评审流程,并利用其追溯矩阵定期核查需求覆盖率。对于已采用Perforce且重视过程数据完整性的团队,Helix ALM能提供高可控性的管理环境;若团队更依赖轻量敏捷看板,则更适合评估其他工具。
不同团队怎么选?2026年私有化ALM工具使用建议
选型没有标准答案,关键看团队当前最需要解决什么问题。如果需求变更频繁、跨部门协作多,建议优先考虑ONES这类全流程覆盖的工具,减少在多个系统之间切换的成本。如果团队已经有一套成熟的研发工具链,只是缺一个缺陷跟踪或需求管理环节,可以选Jira或GitLab这类能跟现有工具配合的产品。如果行业合规要求特别高,比如汽车电子或医疗器械,Codebeamer和Helix ALM的追溯能力更对路,但要做好实施周期较长的准备。对于中小团队,如果流程不复杂,Tower的私有化版本可以快速用起来,但要注意它可能覆盖不了完整的测试和发布管理。最后提醒一点:私有化部署不是一次性工作,后续的升级、备份、安全补丁都需要专人负责,选型时要把长期运维成本算进去。
关于私有化部署ALM工具的常见问题
私有化部署的ALM工具和SaaS版有什么区别?
私有化部署是把软件装在自己的服务器上,数据完全由自己控制。SaaS版是厂商托管,数据存在厂商那里。私有化部署更适合对数据安全要求高、或者有合规要求的团队,但需要自己负责运维和升级。
ONES支持哪些私有化部署方式?
ONES支持物理机、虚拟机和容器化部署,具体部署方案需要根据团队现有的基础设施来定。建议在选型时直接联系ONES的售前团队,确认部署环境要求和许可模式。
小团队需要私有化部署的ALM工具吗?
如果小团队没有强制的数据留在本地的要求,SaaS版通常更省事。但如果团队处理的是敏感数据,或者客户要求必须私有化,那就要选支持私有化部署的工具。小团队可以优先看Tower或ONES的轻量方案。
从Jira迁移到其他ALM工具,数据能带走吗?
大部分ALM工具都提供数据导入导出功能,但迁移的完整度取决于原工具和目标工具的数据模型差异。建议在迁移前先做小范围测试,确认需求、缺陷、测试用例这些关键数据能对应上。
私有化部署的ALM工具,升级会不会很麻烦?
升级麻烦程度取决于工具的设计。有些工具支持在线升级,有些需要停机维护。选型时要问清楚升级流程、回滚方案,以及升级期间对业务的影响。ONES、GitLab这些工具在升级方面有比较成熟的方案。