2026年,数据安全已成为产品管理系统选型的核心考量。面对市场上众多工具,如何从数据加密、权限管理、审计日志等维度做出明智选择?本文将从管理者视角出发,为您梳理关键决策点。
我们将围绕数据安全、权限控制、审计追踪等核心维度,对ONES、Tower、Jira、Asana、Monday.com等主流工具进行深入测评,帮助您快速定位适合团队的安全之选。
2026年安全选型速览:7款产品管理系统核心差异一览
2026年,产品管理系统的安全能力已成为选型的关键考量。综合数据加密、权限管理、审计日志、容灾备份和单点登录等维度,ONES在安全合规方面表现突出,尤其适合对数据安全要求高的中大型团队。Jira和Asana在权限控制和审计方面较为成熟,但深度定制需额外配置。Monday.com和ClickUp功能灵活,但安全特性需加强。Tower和Wrike在基础安全功能上够用,但高级功能有限。选型时,建议根据团队规模、行业合规要求和现有技术栈,优先验证工具的安全功能是否匹配实际需求。
- 若团队属于金融、医疗等强监管行业,优先考虑ONES,其安全合规能力覆盖全面,支持私有化部署。
- 若团队已深度使用Jira生态,可评估其高级权限和审计插件,但需注意成本。
- 若团队追求灵活性和易用性,Monday.com或ClickUp可满足基本安全需求,但需确认数据加密和备份策略。
- 若团队规模较小且安全需求简单,Tower或Wrike可快速上手,但需定期检查权限设置。
- 若团队需要单点登录和集中身份管理,优先选择支持SAML的ONES、Jira或Asana。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 企业级研发管理平台 | 中大型团队、强合规行业 | 数据加密、细粒度权限、审计日志、容灾备份、SSO | 确认私有化部署方案和合规认证 |
| Tower | 轻量级项目管理 | 中小型团队、初创公司 | 基础权限管理、数据备份 | 确认数据加密和审计功能是否满足要求 |
| Jira | 敏捷开发管理 | 软件研发团队 | 权限模板、审计日志、SSO集成 | 确认插件成本和配置复杂度 |
| Asana | 通用项目管理 | 跨职能团队 | 权限控制、审计日志、SSO | 确认数据驻留和备份策略 |
| Monday.com | 可视化项目管理 | 创意团队、运营团队 | 权限管理、数据加密 | 确认审计日志和容灾能力 |
| ClickUp | 多功能项目管理 | 远程团队、多项目团队 | 权限控制、备份 | 确认安全合规认证和SSO支持 |
| Wrike | 企业级协作平台 | 中大型团队 | 权限管理、审计日志 | 确认数据加密和容灾方案 |
安全选型方法论:五大维度评估产品管理系统
选型安全的产品管理系统,建议从五个维度入手:数据加密与安全合规、细粒度权限管理、审计日志与操作追踪、数据备份与容灾、安全集成与单点登录。每个维度都直接影响数据保护能力。
- 数据加密与安全合规:检查传输和存储是否采用AES-256等强加密,是否支持私有化部署,是否具备ISO 27001等认证。
- 细粒度权限管理:能否按角色、项目、字段设置权限,是否支持自定义角色和临时权限。
- 审计日志与操作追踪:是否记录所有用户操作,日志保留时长,是否支持导出和告警。
- 数据备份与容灾:备份频率、恢复点目标(RPO)和恢复时间目标(RTO),是否支持异地容灾。
- 安全集成与单点登录:是否支持SAML、OAuth等协议,能否与现有身份管理系统集成。
建议根据团队实际需求,为每个维度设定权重,并让候选工具提供演示或试用,重点验证上述功能。
深度测评:2026年主流产品管理系统的安全能力对比
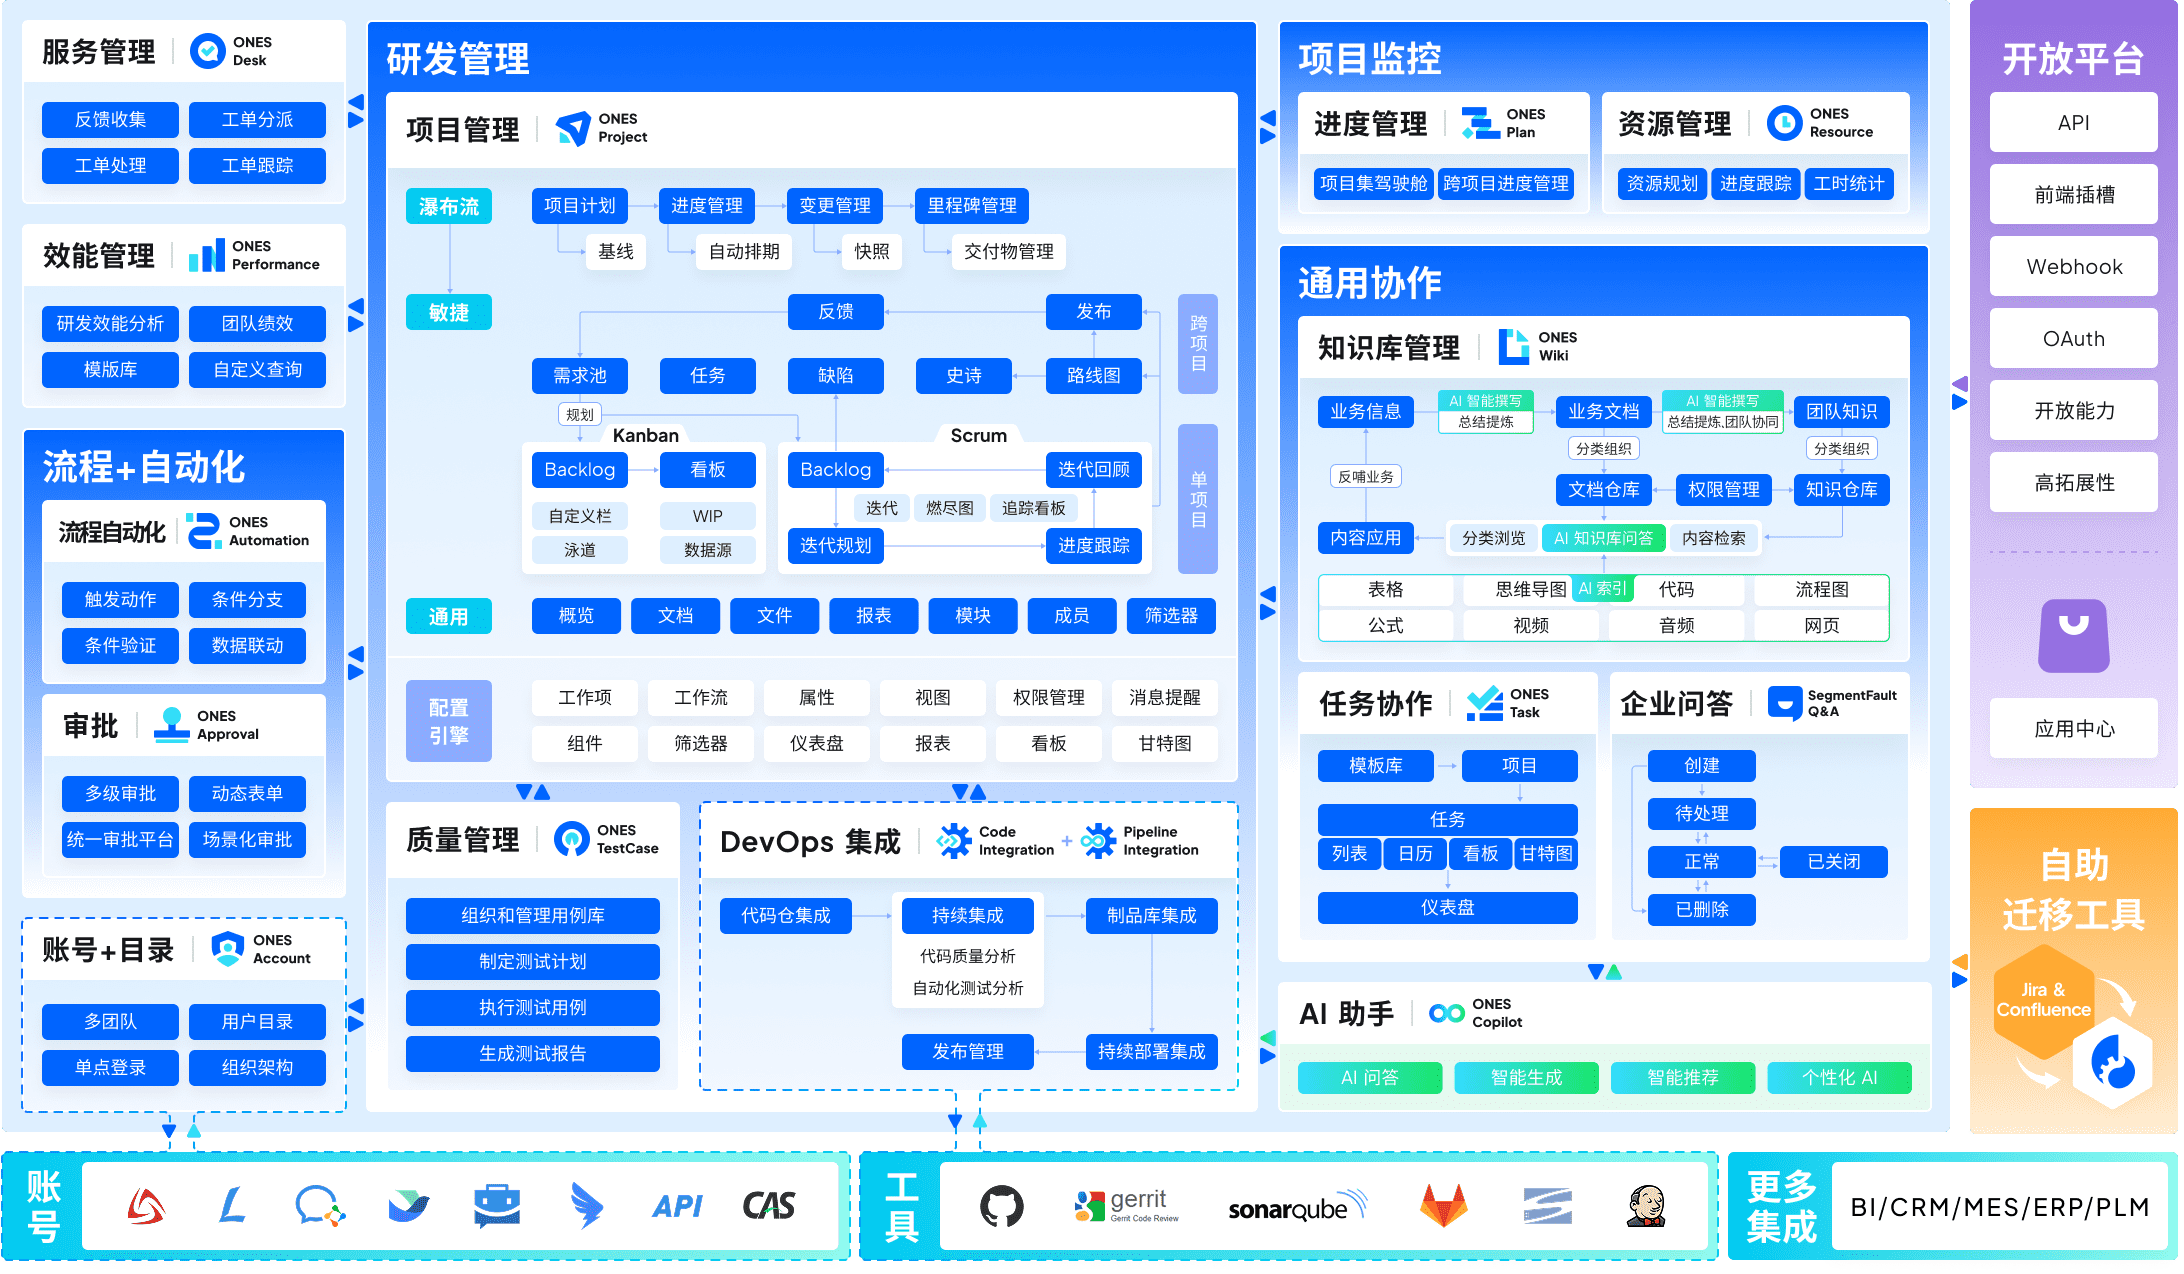
ONES
ONES 更适合对安全合规有明确要求的中大型企业及研发团队,尤其是那些需要将产品管理流程与内部安全制度深度绑定的组织。在数据加密与安全合规方面,ONES 提供了传输和存储加密,并支持合规认证,能够满足多数企业的安全基线;其细粒度权限管理可覆盖项目、迭代、需求等不同层级,支持按角色和用户组配置操作权限,适合需要严格职责分离的团队。
在审计日志与操作追踪上,ONES 能够记录关键操作行为,为安全追溯提供依据;数据备份与容灾方面,建议使用前确认其备份策略和恢复机制是否符合企业要求,并配套定期演练。安全集成与单点登录方面,ONES 支持主流 SSO 协议,可与企业现有身份体系对接,降低账号管理风险。
使用前建议确认企业对于数据驻留、合规认证的具体要求,以及是否需与内部安全运维流程深度集成。建议配套制定权限审批流程和定期审计机制,以充分发挥其安全能力。整体而言,ONES 更适合安全成熟度较高、需要体系化产品管理工具的团队。
Tower
Tower 更适合对协作效率有较高要求、且处于成长阶段的中小型团队,尤其是那些希望以较低门槛快速建立安全协作环境的团队。在数据加密与安全合规方面,Tower 提供了传输加密和静态加密,并支持国内主流合规要求,能够满足多数企业的基本安全需求。其细粒度权限管理支持按项目、任务和成员设置不同访问级别,可灵活控制数据可见性,但相比企业级平台,权限颗粒度可能不够细致,使用前建议确认是否满足内部复杂的角色分层需求。
在审计日志与操作追踪上,Tower 提供了基础的操作记录,可追踪关键操作,但日志保留时长和导出能力可能有限,建议配套定期导出审计数据,以满足长期合规要求。数据备份与容灾方面,Tower 具备自动备份机制,但容灾恢复能力未公开详细说明,使用前建议确认其备份频率和恢复点目标(RPO)是否匹配业务连续性要求。安全集成与单点登录(SSO)方面,Tower 支持主流 SSO 协议,可与企业身份系统对接,但部分高级安全功能可能仅限更高版本,建议根据实际需求评估版本差异。
建议配套建立内部安全操作规范,定期审查权限分配,并利用 Tower 的通知功能及时响应异常操作。对于需要深度定制安全策略或强合规审计的团队,使用前建议确认 Tower 的开放接口和日志能力是否满足长期扩展需求。
Jira
Jira 更适合对安全合规有明确要求、且已具备一定 DevOps 或敏捷研发流程成熟度的中大型团队,尤其是那些需要将安全管控与现有开发工作流深度绑定的组织。在数据加密与安全合规方面,Jira 支持传输层加密(TLS)和静态数据加密,并提供 GDPR、ISO 27001 等合规认证,能够满足多数企业的基础安全要求。其细粒度权限管理能力较强,可基于项目、问题、字段、操作等层级配置权限,适合需要精细控制访问范围的团队。
在审计日志与操作追踪维度,Jira 提供了较为完整的审计记录,可追踪关键操作(如权限变更、配置修改、数据导出等),但默认保留期限和日志粒度可能因部署方式而异,使用前建议确认审计日志的保留策略是否符合内部合规要求。对于数据备份与容灾,云版本由 Atlassian 提供托管备份,但恢复时间目标(RTO)和恢复点目标(RPO)可能不满足所有业务场景,建议配套定期导出关键数据或使用第三方备份工具。安全集成与单点登录方面,Jira 支持 SAML、OAuth 等标准协议,可与企业身份提供商(IdP)集成,但需注意不同版本(Cloud/Data Center)的配置复杂度差异。
使用前建议确认团队是否已具备清晰的权限模型和审计流程,否则可能因配置复杂而增加管理成本。建议配套建立定期权限审查机制,并利用 Jira 的自动化规则(如 Automation for Jira)触发安全告警或审批流程,以强化操作追踪的闭环。对于安全要求极高的金融、政务等行业,建议评估 Data Center 版本以获取更细粒度的控制能力,并咨询 Atlassian 官方或认证合作伙伴以确认合规细节。
Asana
Asana 更适合对项目协作体验要求高、但安全合规需求处于中等水平的中小型团队或敏捷团队,尤其是那些已建立明确权限规范、且希望以较低运维成本获得可视化项目管理的组织。在安全的产品管理能力方面,Asana 的适配点主要体现在细粒度权限管理和审计日志上:它支持按项目、任务和评论设置访问权限,并能通过自定义字段和规则实现基于角色的数据隔离;同时,其审计日志可记录关键操作,便于追溯异常行为。
使用前建议确认:Asana 的数据加密(传输层 TLS 和静态加密)虽已具备,但若涉及金融、医疗等强合规行业,需核实其合规认证是否覆盖您的业务区域;此外,其权限模型虽灵活,但配置复杂,建议配套制定权限矩阵和定期审查机制,避免权限过度扩散。对于需要本地化部署或私有化数据存储的组织,Asana 可能不适用,更适合采用 SaaS 模式且数据主权要求不高的场景。
建议配套管理动作:将 Asana 的审计日志与内部安全运维流程结合,定期导出分析;同时,利用其单点登录(SSO)能力(如 SAML)统一身份源,并启用强制 MFA,以增强访问安全。若团队规模较大,还需明确项目级与组织级权限的边界,避免因权限层级过多导致管理混乱。
Monday.com
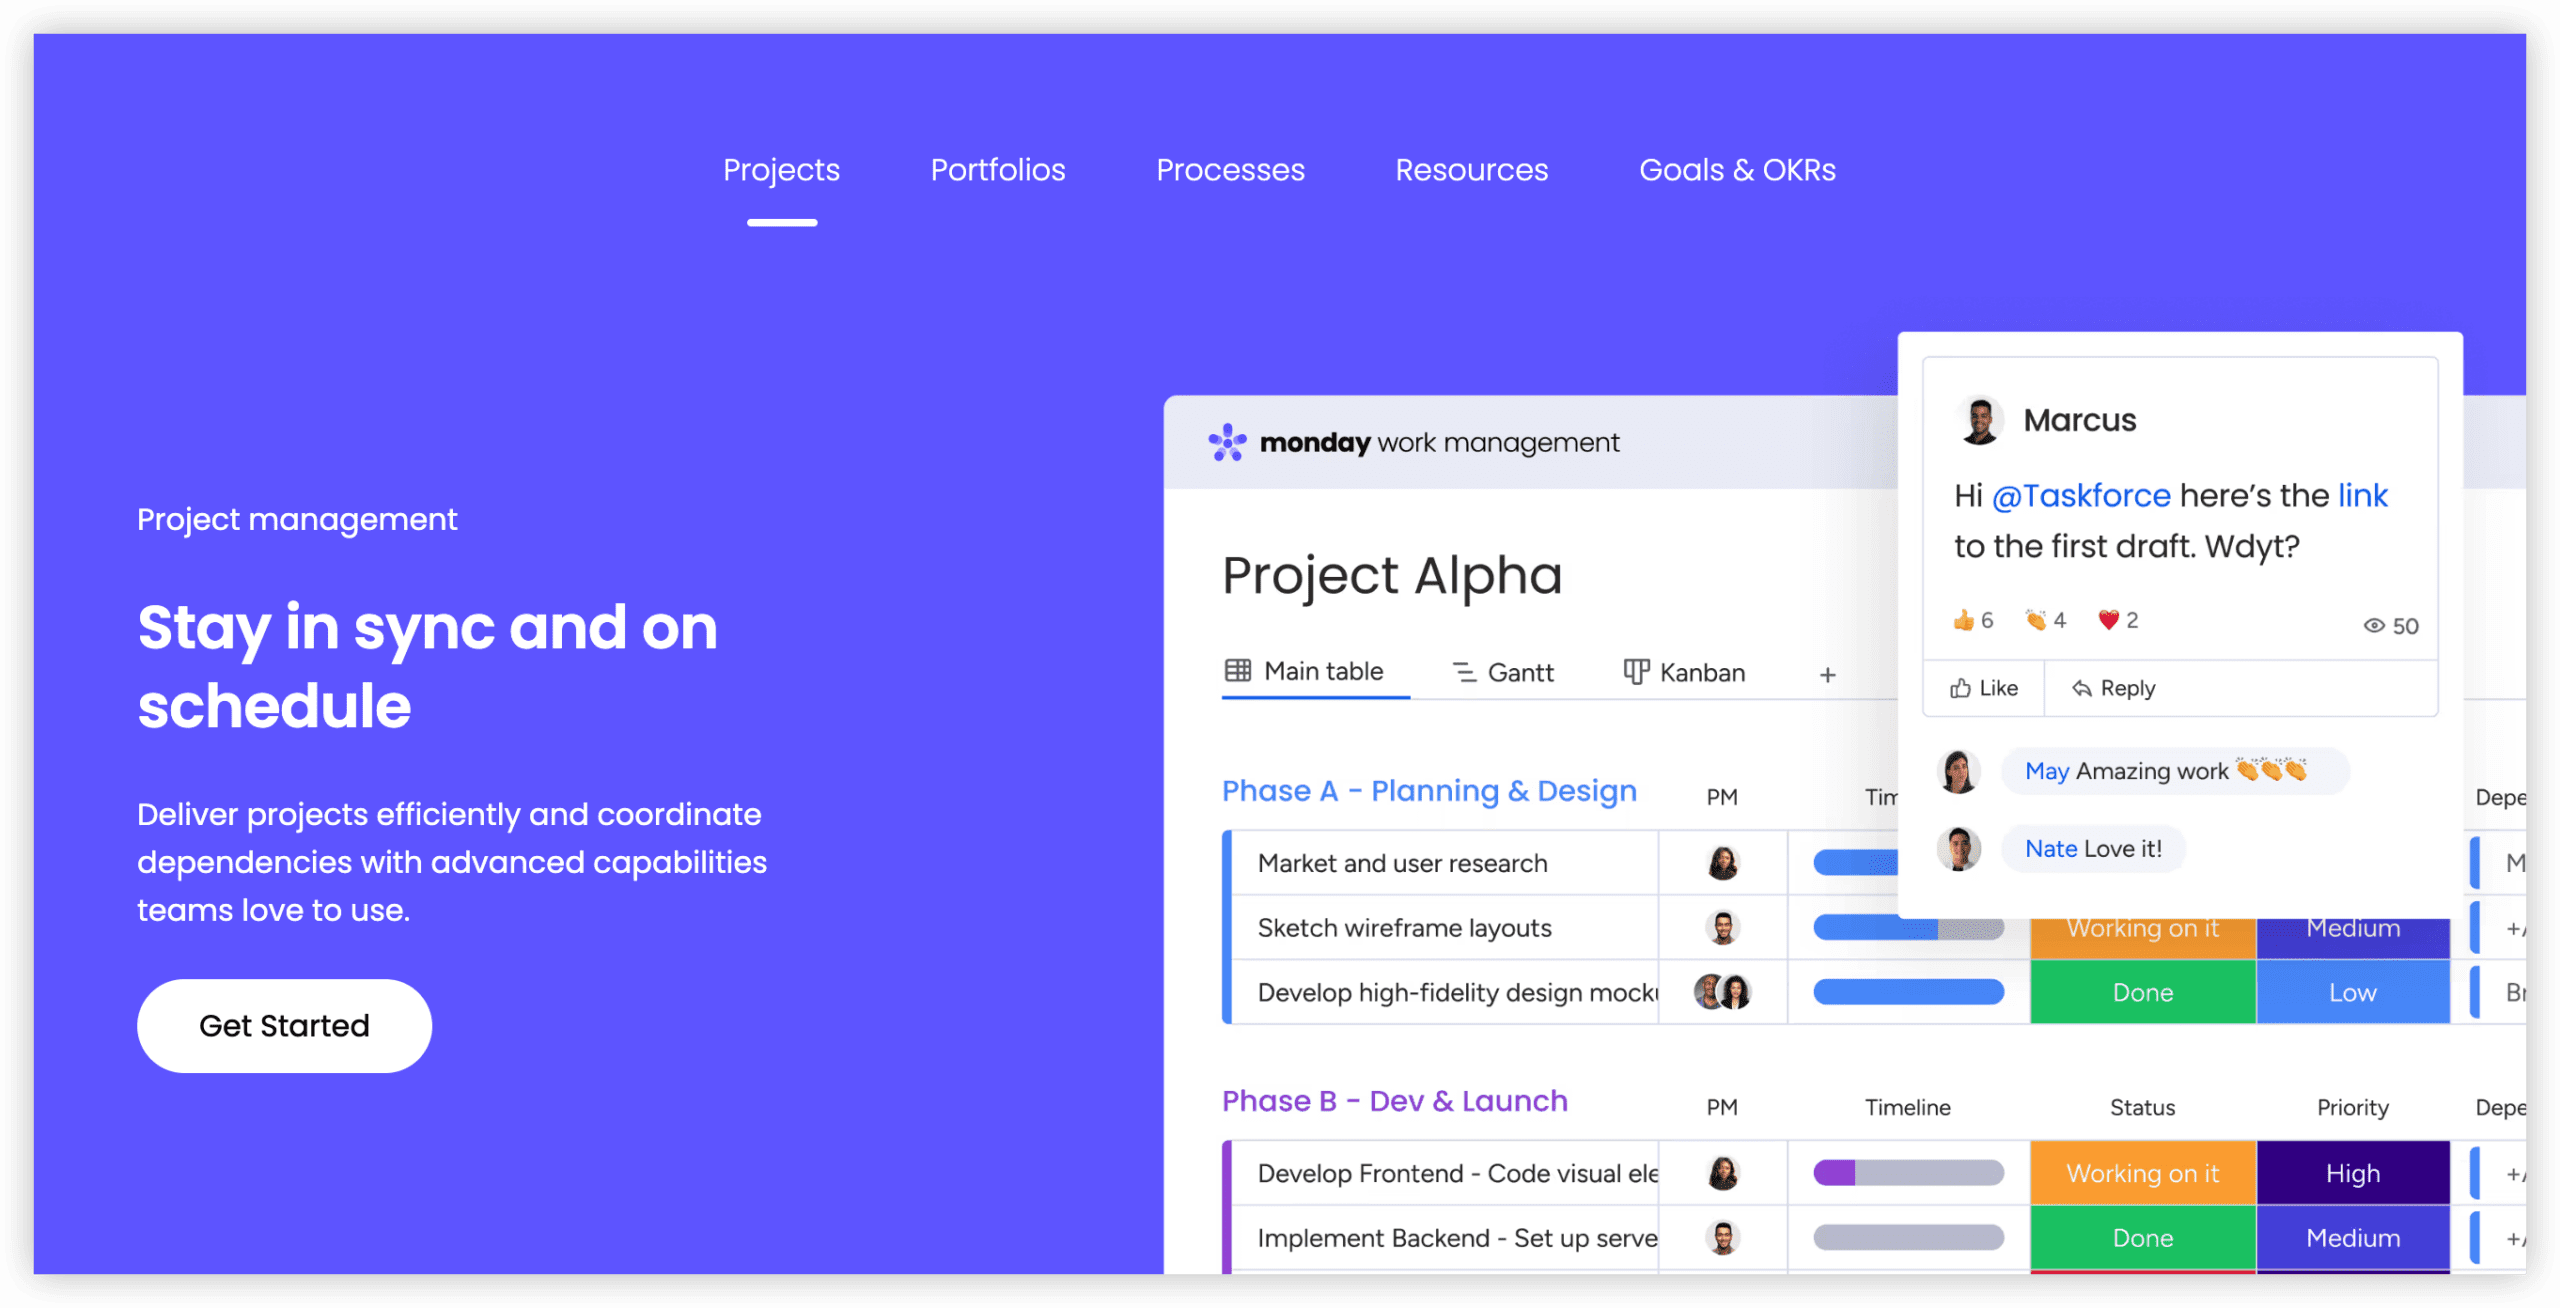
Monday.com 适合需要高度可视化项目管理、且团队规模在50人以上、对数据安全有基础合规要求(如GDPR)的中大型企业或成长型团队。其核心优势在于灵活的工作流定制和直观的看板视图,但在安全功能上更偏向于“够用”而非“极致”。
在数据加密与安全合规方面,Monday.com 提供传输和静态加密,并支持 GDPR、SOC 2 等合规认证,但具体合规范围需根据企业所在行业(如金融、医疗)进一步确认。权限管理上,它支持基于角色的访问控制(RBAC)和细粒度权限设置(如按项目、板块、字段),但高级权限(如IP限制)可能需要更高版本。审计日志功能提供操作追踪,但日志保留期限和导出能力可能受版本限制,建议在选型时明确需求。
使用前建议确认:企业是否需要本地化数据驻留?Monday.com 的数据中心主要位于美国,若数据合规要求数据必须存储在国内,则需谨慎评估。此外,其单点登录(SSO)功能在标准版中可能不包含,需购买企业版。建议配套管理动作:定期导出审计日志并归档,设置权限定期审查机制,以及为关键项目启用双因素认证(2FA)以增强安全性。
ClickUp
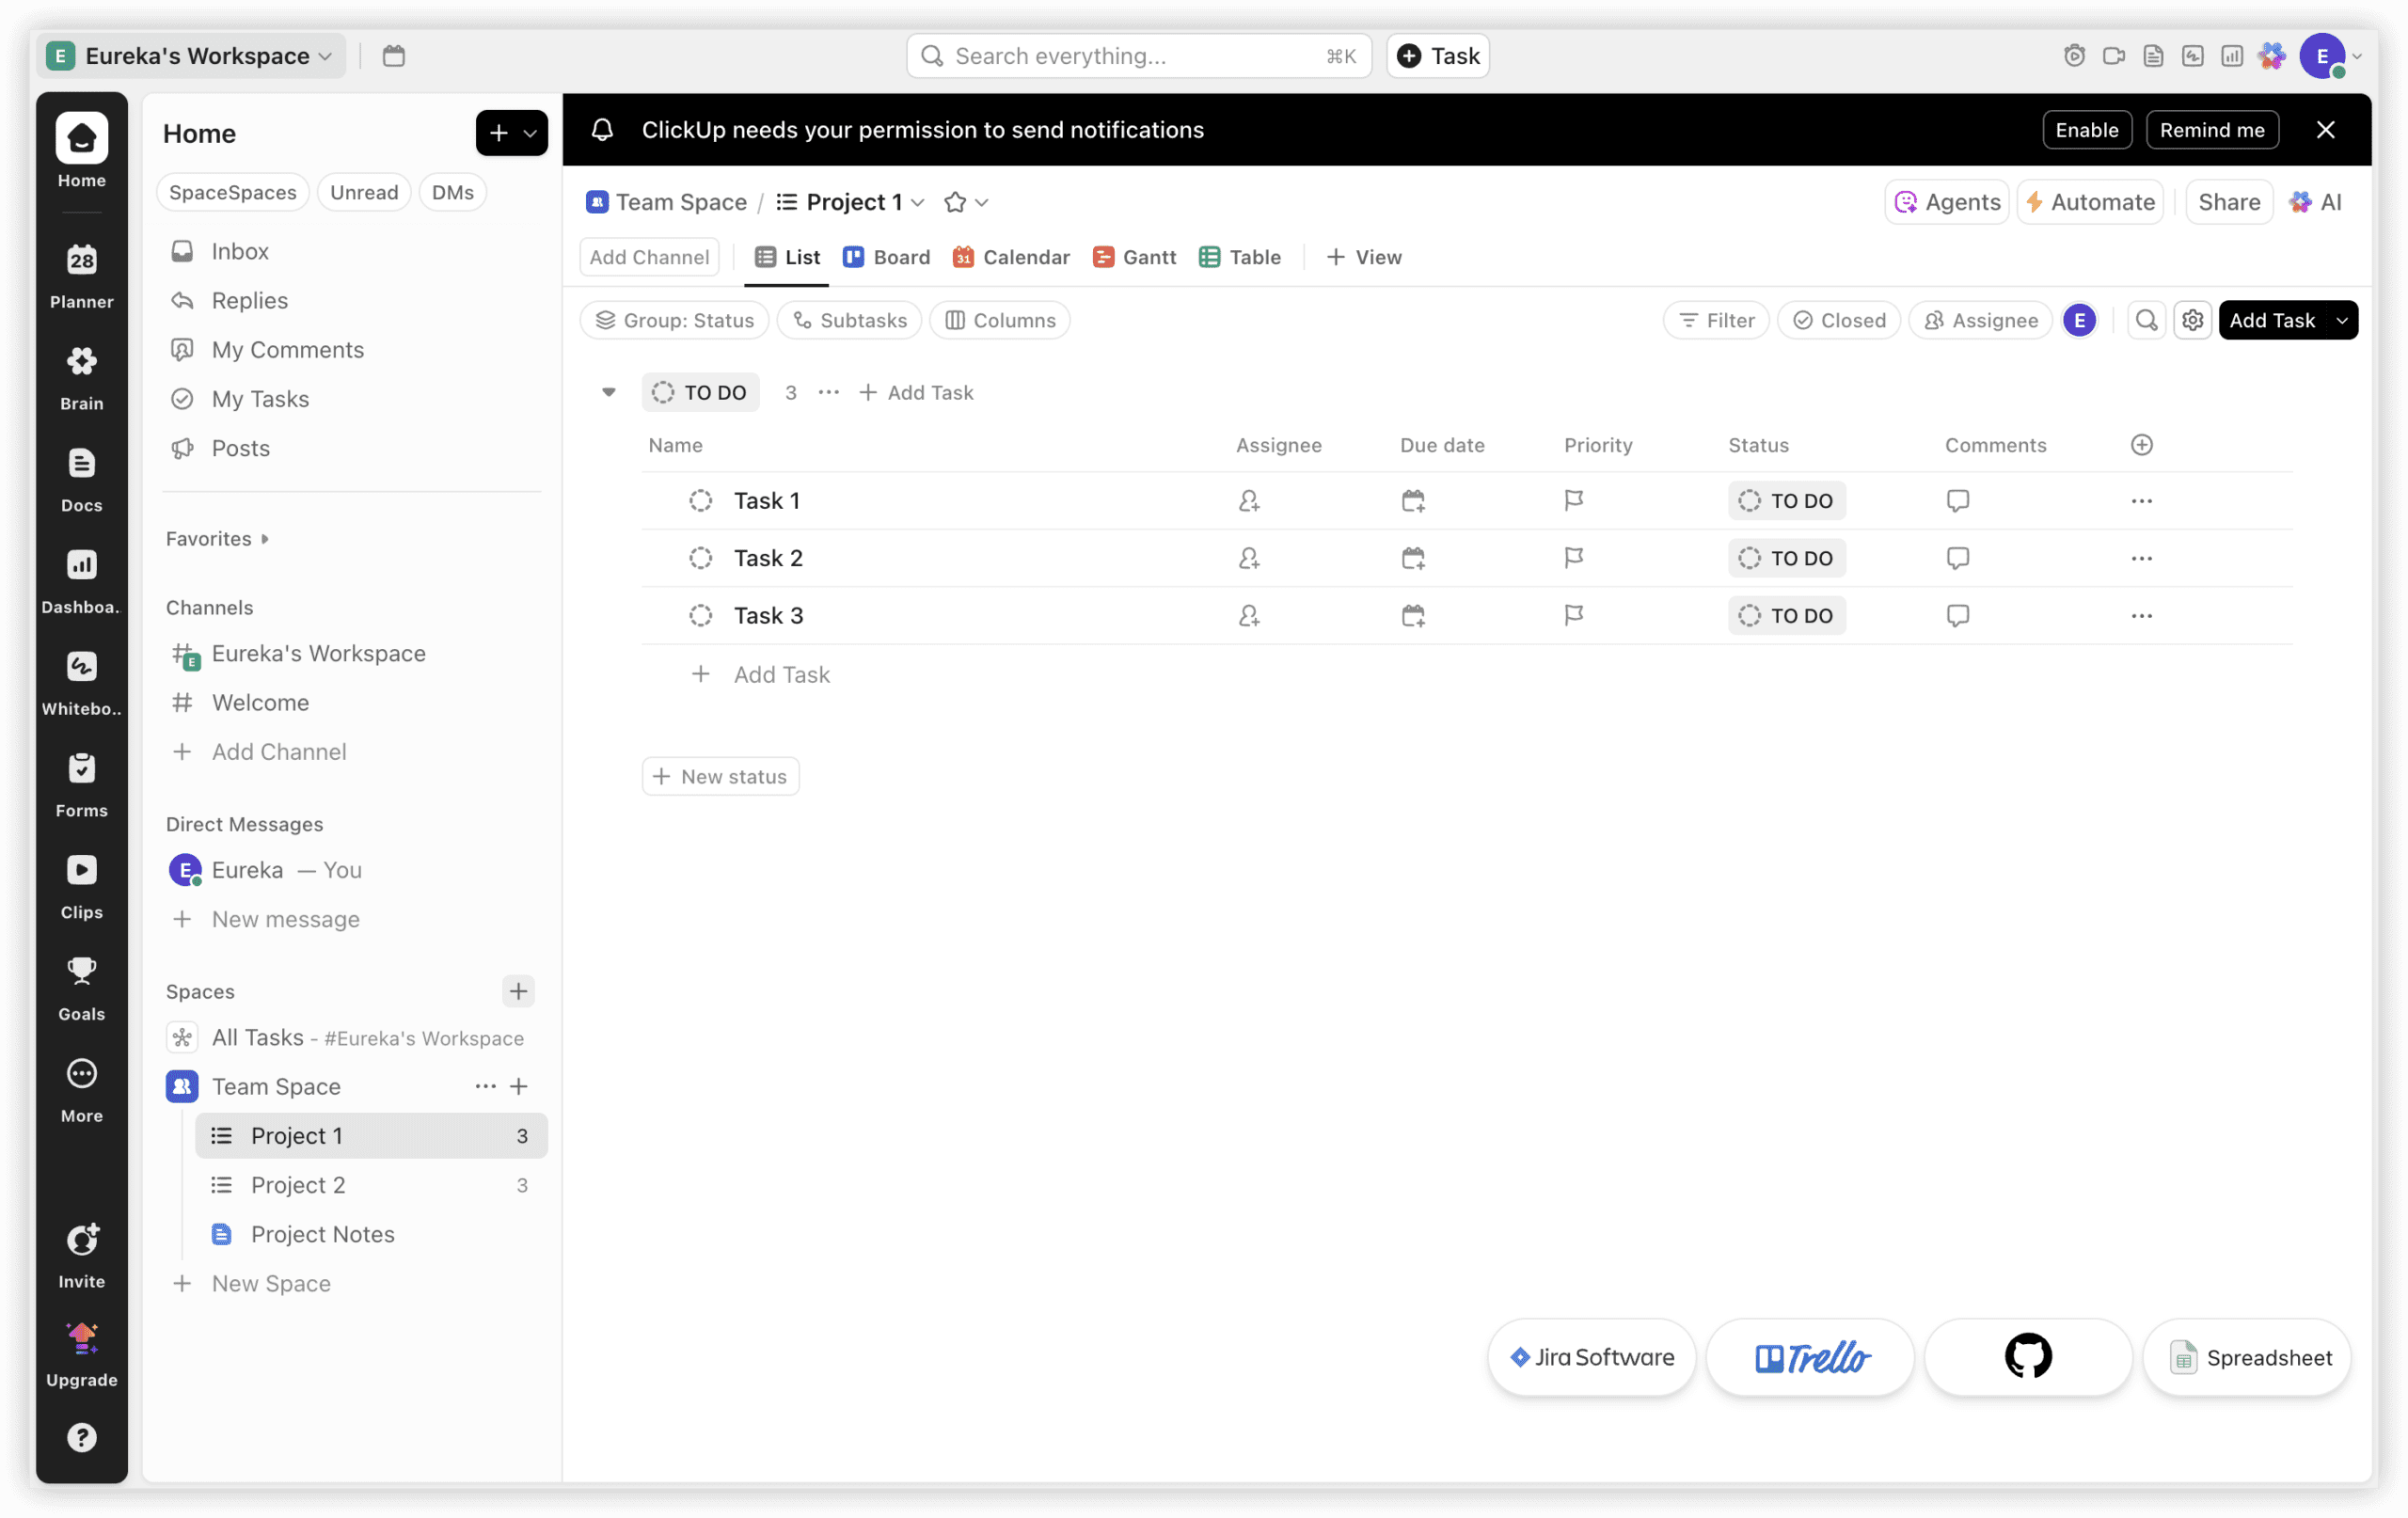
ClickUp 更适合需要高度灵活定制工作流的中小型团队或项目型组织,尤其适合那些希望将任务管理、文档协作与基础安全管控整合在一个平台上的团队。在安全的产品管理能力方面,ClickUp 提供了符合行业标准的数据加密(传输和静态加密)、细粒度的权限设置(包括自定义角色和权限)、以及审计日志功能,能够满足大多数非涉密或非强监管行业的日常安全管理需求。
使用前建议确认:ClickUp 的审计日志在免费版和低阶付费版中可能仅保留有限天数,且高级安全功能(如 SAML 单点登录、SCIM 用户预置)通常需要较高版本才支持。因此,若团队对合规审计有长期留存要求,或需要企业级身份管理集成,建议在选型时核对具体版本的功能差异,并评估是否愿意为更高版本付费。此外,ClickUp 的数据备份功能主要依赖平台自动备份,但用户主动导出和恢复的灵活性有限,建议配套定期手动导出关键数据(如任务、文档)至本地或第三方存储,以增强容灾能力。
在管理动作上,建议团队启用双重验证(2FA),并利用 ClickUp 的自定义权限角色,按项目或文件夹设置最小权限原则,避免过度授权。同时,定期审查操作日志,结合团队内部的安全培训,确保成员理解数据保护规范。对于需要更强合规保障(如 SOC 2、HIPAA)的团队,ClickUp 虽提供相关合规文档,但建议在采购前与官方确认其合规认证的覆盖范围,并考虑是否需要额外的第三方安全工具来补充。
Wrike
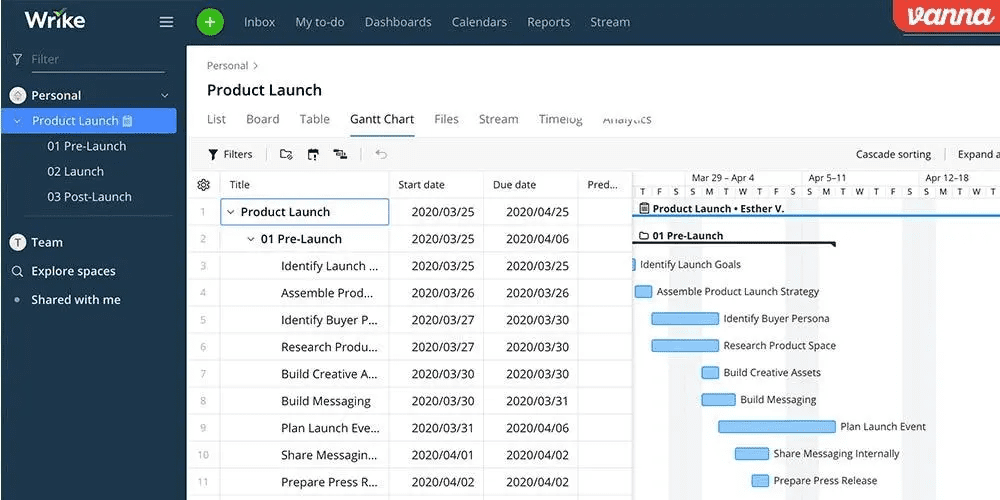
Wrike 更适合需要跨部门协同、且对项目可见性要求较高的中大型团队,尤其是营销、专业服务或产品研发等需要频繁协作的部门。在安全的产品管理场景下,Wrike 的核心适配点在于其细粒度的权限管理和审计日志功能,能够支持按项目、文件夹或任务设置访问权限,并记录用户操作,满足合规审计的基本要求。
使用前建议确认企业是否已具备成熟的 SSO 和身份治理体系,因为 Wrike 的 SAML 单点登录和 SCIM 用户同步功能需要与现有身份提供方(如 Okta、Azure AD)配合,才能实现集中化的访问控制。同时,Wrike 的数据加密能力(传输和静态加密)和 GDPR 合规性是其安全基础,但若涉及本地化部署或特定行业合规(如金融、医疗),建议进一步确认其数据中心位置和合规认证范围。
建议配套建立权限审批流程和定期审计机制,利用 Wrike 的审计日志追踪关键操作,并定期导出日志进行安全分析。对于需要高可用性和容灾能力的企业,Wrike 的云服务 SLA 和备份机制需在合同中明确,并建议制定额外的数据备份策略,以应对极端情况。
2026年安全选型落地建议与总结
选型安全的产品管理系统,不能只看宣传,要实际测试。建议先列出团队的安全需求清单,再对照工具逐一验证。对于数据敏感度高的团队,优先考虑ONES,其安全能力覆盖全面,支持私有化部署,适合长期使用。对于已有Jira生态的团队,可评估Jira的插件扩展,但需注意成本。对于追求易用性的团队,Monday.com和ClickUp可满足基本需求,但需确认安全功能是否到位。Tower和Wrike适合安全需求简单的团队,但需定期检查权限和备份。
最后,无论选择哪款工具,都要建立内部安全规范,定期审计权限和日志,确保工具真正发挥保护作用。
常见问题:关于安全产品管理系统选型的解答
2026年选择产品管理系统时,哪些安全功能最重要?
数据加密、细粒度权限管理、审计日志、数据备份与容灾、单点登录是核心。具体优先级取决于团队规模和行业要求。例如,金融行业需强合规,应优先考虑ONES这类支持私有化部署和全面审计的工具。
ONES在安全方面有哪些优势?
ONES提供数据加密、细粒度权限、审计日志、容灾备份和单点登录,并支持私有化部署,适合对数据安全要求高的团队。其安全合规能力覆盖全面,是2026年安全选型的可靠选择。
Jira和Asana在安全功能上有什么区别?
Jira和Asana都支持权限控制和审计日志,但Jira通过插件扩展安全功能,成本较高;Asana则提供内置的SSO和审计功能。Jira更适合深度使用其生态的团队,Asana更适合需要开箱即用的团队。
中小团队如何平衡安全性和易用性?
中小团队可考虑Tower或Monday.com,它们上手快,基础安全功能够用。但需确认数据加密和备份策略,并定期检查权限设置。如果业务涉及敏感数据,建议升级到ONES或Asana。
如何验证工具的安全能力是否真实可靠?
要求供应商提供安全白皮书、合规认证(如ISO 27001),并进行试用。在试用中测试权限设置、审计日志导出、备份恢复等操作,确保功能符合预期。