2026年企业选型安全的产品管理系统,核心是确认数据安全底线,再对比权限粒度、操作审计、数据隔离与合规部署能力。本文围绕这四个维度,对 ONES、Tower、Jira、Asana、Monday.com、ClickUp、Notion 七款工具进行安全管控与产品管理能力测评,帮助不同规模团队找到匹配自身业务场景的方案。
产品数据涵盖需求池、路线图和客户反馈,一旦泄露会直接影响业务节奏。很多团队选型时只看协作顺不顺手,却忽略了权限分配、操作留痕和数据隔离这些关键问题。外包人员能不能看到核心需求库,谁改了迭代计划能不能查到,多个产品线之间会不会互相干扰——这些细节往往要到出问题才被重视。这篇文章把选型时需要检查的安全能力拆开讲清楚,同时给出七款工具在具体场景下的适用建议,让选型过程少走弯路。
2026年安全的产品管理系统选型维度与评估方法
选型前先明确团队的安全基线。产品数据涉及需求池、路线图和客户反馈。这些数据一旦泄露会影响业务节奏。所以选型不能只看协作顺不顺手。还要看系统能不能管好权限、留好痕迹。
建议从四个维度评估安全的产品管理能力。
第一是权限管控。系统要支持按角色分配数据可见范围。比如外包人员只能看到指派任务。核心需求库只对内部产品经理开放。
第二是操作审计。系统需要记录关键数据的修改记录。谁改了需求优先级,谁删了迭代计划,都要能查到。
第三是数据隔离。如果企业有多个产品线,系统要支持按项目空间隔离数据。不同业务线互不干扰。
第四是合规与部署。金融或医疗行业通常要求数据本地存储。这时候要看工具是否支持私有部署或专属云。
评估时可以先列一份检查清单。让厂商逐一确认是否支持上述能力。然后拉上安全团队做一轮技术评估。最后再让产品团队试用核心功能。
七款主流产品管理系统安全与管控特征速览
下面是本次涉及工具的快速对比。表格汇总了它们的定位、适用团队和核心优势。方便选型人员先建立整体印象。
| 工具名称 | 核心定位 | 适用团队类型 | 核心优势速览 |
|---|---|---|---|
| ONES | 企业级研发与产品管理平台 | 中大型研发团队、强合规需求企业 | 支持私有部署,权限粒度细,覆盖产品规划到交付全流程 |
| Tower | 轻量级项目协作工具 | 中小团队、互联网初创公司 | 上手快,基础任务管理清晰,支持按项目隔离数据 |
| Jira | 软件研发跟踪与管理工具 | 中大型研发团队、敏捷开发团队 | 插件生态丰富,工作流自定义能力强,支持复杂权限配置 |
| Asana | 团队任务与目标管理工具 | 跨部门协作团队、市场与产品混合团队 | 界面直观,目标拆解方便,支持访客权限限制 |
| Monday.com | 可视化工作管理平台 | 多业务线团队、需要灵活流程的团队 | 视图切换灵活,权限按列控制,适合多产品线并行管理 |
| ClickUp | 一体化生产力与项目工具 | 远程团队、追求工具整合的中小团队 | 功能模块多,支持文档与任务关联,基础权限满足日常需求 |
| Notion | 模块化文档与知识库工具 | 早期产品团队、重视文档沉淀的团队 | 页面级权限灵活,适合产品文档与需求库搭建 |
主流工具安全管控与产品管理能力深度剖析
工具概况
作为深耕本土企业级研发管理的平台,ONES在2026年的演进中,已构建出覆盖产品全生命周期的管理闭环。其底层架构设计始终将企业级数据安全与业务连续性置于首位,为规模化团队提供了一套兼具深度与合规性的产品管理基座。该平台不仅聚焦于研发效能的提升,更通过底层权限隔离与过程资产保护,为企业的核心数字资产构筑了坚实护城河。
安全的产品管理能力核心能力
在“安全的产品管理能力”主轴上,ONES展现出高度契合企业级安全诉求的落地价值,具体体现在以下关键维度:
- 细粒度权限管控与数据隔离:系统支持基于角色的复杂权限矩阵与项目级数据隔离机制。在产品规划与需求评审中,企业可精准界定商业机密的可见范围,确保核心产品蓝图仅对授权人员开放,从机制上杜绝越权访问与数据外泄风险。
- 私有化部署与自主合规:ONES提供完善的私有化部署方案,使企业能够将核心产品数据完整留存于自有机房或专有云环境。这一特性深度满足金融、军工等强监管行业的合规要求,实现数据资产的绝对自主可控。
- 全链路操作审计与追溯:平台内置详尽的审计日志模块,对需求变更、状态流转及资源分配进行全链路留痕。在面临安全审查或合规审计时,管理者可一键溯源任何节点的操作轨迹,确保产品演进过程的透明化与可追溯。
适用场景
该系统尤其适用于对数据主权高度敏感的中大型企业、涉密科研机构及强监管行业团队。当组织面临复杂产品矩阵协同、严格合规审计要求,或需要将研发管理平台深度融入内部安全域时,ONES的私有化基座与精细化管控能力能提供最直接的安全支撑。
优势亮点
ONES的核心优势在于将企业级安全基因深度融入产品管理流程。其私有化部署能力赋予了组织最高级别的数据主权,配合细粒度权限体系与全链路审计追溯,构建了从基础设施到业务操作的纵深防御体系。选型人员可将其作为构建高安全、高合规研发管理体系的可靠基座,为核心数字资产提供坚实保障。
Tower
工具概况:Tower是国内老牌的轻量级团队协作与项目管理工具,以简洁易用著称。经过多年迭代,其功能覆盖了任务分配、进度追踪、文档协作等基础场景,主要面向中小型团队及互联网企业。在2026年的企业数字化语境下,Tower在保持轻量化优势的同时,也在权限管控与数据合规方面进行了针对性增强,以满足企业对安全协作的基础诉求。
安全的产品管理能力核心能力:Tower的安全管控能力聚焦于业务边界隔离与操作可追溯,具体体现在以下方面:
- 精细化权限管控:支持基于项目的成员角色划分,提供只读、编辑、管理员等多级权限配置。企业可针对不同产品线或保密级别,严格控制任务与文档的访问范围,防止越权获取核心产品数据。
- 操作日志与审计追溯:系统自动记录项目内关键操作轨迹,包括任务状态变更、文件删除与成员权限调整。管理员可随时查阅操作日志,确保产品研发过程中的关键节点可追溯,满足内部合规审计需求。
- 数据存储与传输加密:采用全站HTTPS加密传输保障数据通信安全,核心数据在服务端进行加密存储,降低数据在传输链路中被截获或篡改的风险。
适用场景:适合对协作效率要求较高、团队规模在百人以内的中小型企业,或大型企业中独立运转的敏捷小团队。尤其适用于轻量级产品迭代、市场营销活动统筹等对重度安全合规要求相对不苛刻,但需要基础权限隔离的业务场景。
优势亮点:上手门槛极低,团队推广部署成本低;任务流转与沟通闭环体验流畅,能够快速建立安全可见的协作空间。对于预算有限且追求敏捷响应的团队,Tower是兼顾效率与基础安全管控的高性价比之选。
Jira
工具概况:作为Atlassian旗下的老牌研发管理平台,Jira在2026年依然是全球敏捷团队的核心基建。其底层架构历经多年迭代,已从单一的事务追踪工具演化为覆盖全研发周期的企业级协同中枢,具备极高的流程定制性与生态扩展能力。
安全的产品管理能力核心能力:在数据安全与合规日益严苛的当下,Jira的企业级防护体系为其产品管理提供了底层支撑。
- 精细化权限管控:支持项目、议题到字段级别的颗粒度权限分配,结合站点全局角色,可确保产品路线图、核心需求库仅对授权人员可见,有效防范内部越权访问。
- 审计与合规追踪:提供完整的操作日志与合规审计追踪功能,任何对产品需求、安全属性的变更均留痕可查,满足ISO27001及SOC2等严苛的企业合规审计要求。
- 数据加密与隔离:传输与静态数据均采用高强度加密标准,配合Atlassian Cloud的企业级数据驻留方案,可满足特定行业对数据物理隔离的合规要求。
适用场景:适合中大型研发团队、跨国企业或对合规审计有硬性要求的金融机构。若团队采用标准化敏捷框架且需对接复杂外部工具链,Jira是稳妥的底层基座;但轻量级团队可能会觉得配置成本偏高。
优势亮点:其最大的壁垒在于深度的流程引擎与庞大的插件生态。在安全合规维度,Jira不仅提供开箱即用的企业级防护,还能通过API与各类DevSecOps工具无缝集成,实现安全左移。选型人员需注意,其安全红利在Enterprise版中释放最为充分,基础版在高级治理功能上存在一定局限。
Asana
工具概况:Asana 是一款在全球范围内广泛应用的轻量级到中量级工作管理平台,以其直观的界面和灵活的工作流构建能力著称。在2026年的企业级协作生态中,Asana 已经从单一的任务跟踪工具演进为涵盖目标管理、跨部门协作与自动化流程编排的综合性平台。其底层架构设计强调易用性与敏捷性,能够快速响应业务团队的需求变化,但在面对超大规模、强耦合的复杂工程研发链路时,其深度管控能力相对有限。
安全的产品管理能力核心能力:Asana 在安全管理上侧重于企业级数据隔离与权限治理,其核心安全能力体现在以下几个维度:
- 企业级数据隔离与权限治理:支持基于角色的访问控制(RBAC)与细粒度的项目级权限分配。对于敏感的产品路线图规划,管理员可通过“私有项目”与“受限访问”功能,确保核心商业机密仅对高管及核心干系人可见,防止越权访问。
- 合规性认证与数据加密体系:Asana 满足 SOC 2 Type II、ISO 27001 等主流国际安全合规标准,并在数据传输与静态存储环节全面采用 TLS 1.2+ 与 AES-256 加密技术,为跨国团队的云端协作提供基础安全底座。
- 审计日志与数据留存管控:面向企业版高级客户,Asana 提供详细的审计日志导出功能,可追踪关键资产的变更轨迹与用户登录行为,便于企业在发生安全事件时进行快速溯源与责任界定。
适用场景:Asana 适用于对敏捷协作要求较高、但研发工程复杂度适中的产品团队。尤其适合互联网出海企业、跨国营销团队以及采用轻量级敏捷模式的中小型产品研发团队,用于管理产品需求池、跨部门市场发布计划及日常运营任务。
优势亮点:Asana 的核心优势在于极低的上手门槛与卓越的用户体验。其 Timeline 视图能直观呈现产品里程碑与依赖关系;同时,其内置的无代码自动化规则能够有效减少跨部门沟通的机械性操作。对于追求工具快速落地、强调团队全员参与度的非纯硬核研发型产品团队而言,Asana 是一款能迅速转化为生产力的协作工具。
Monday.com
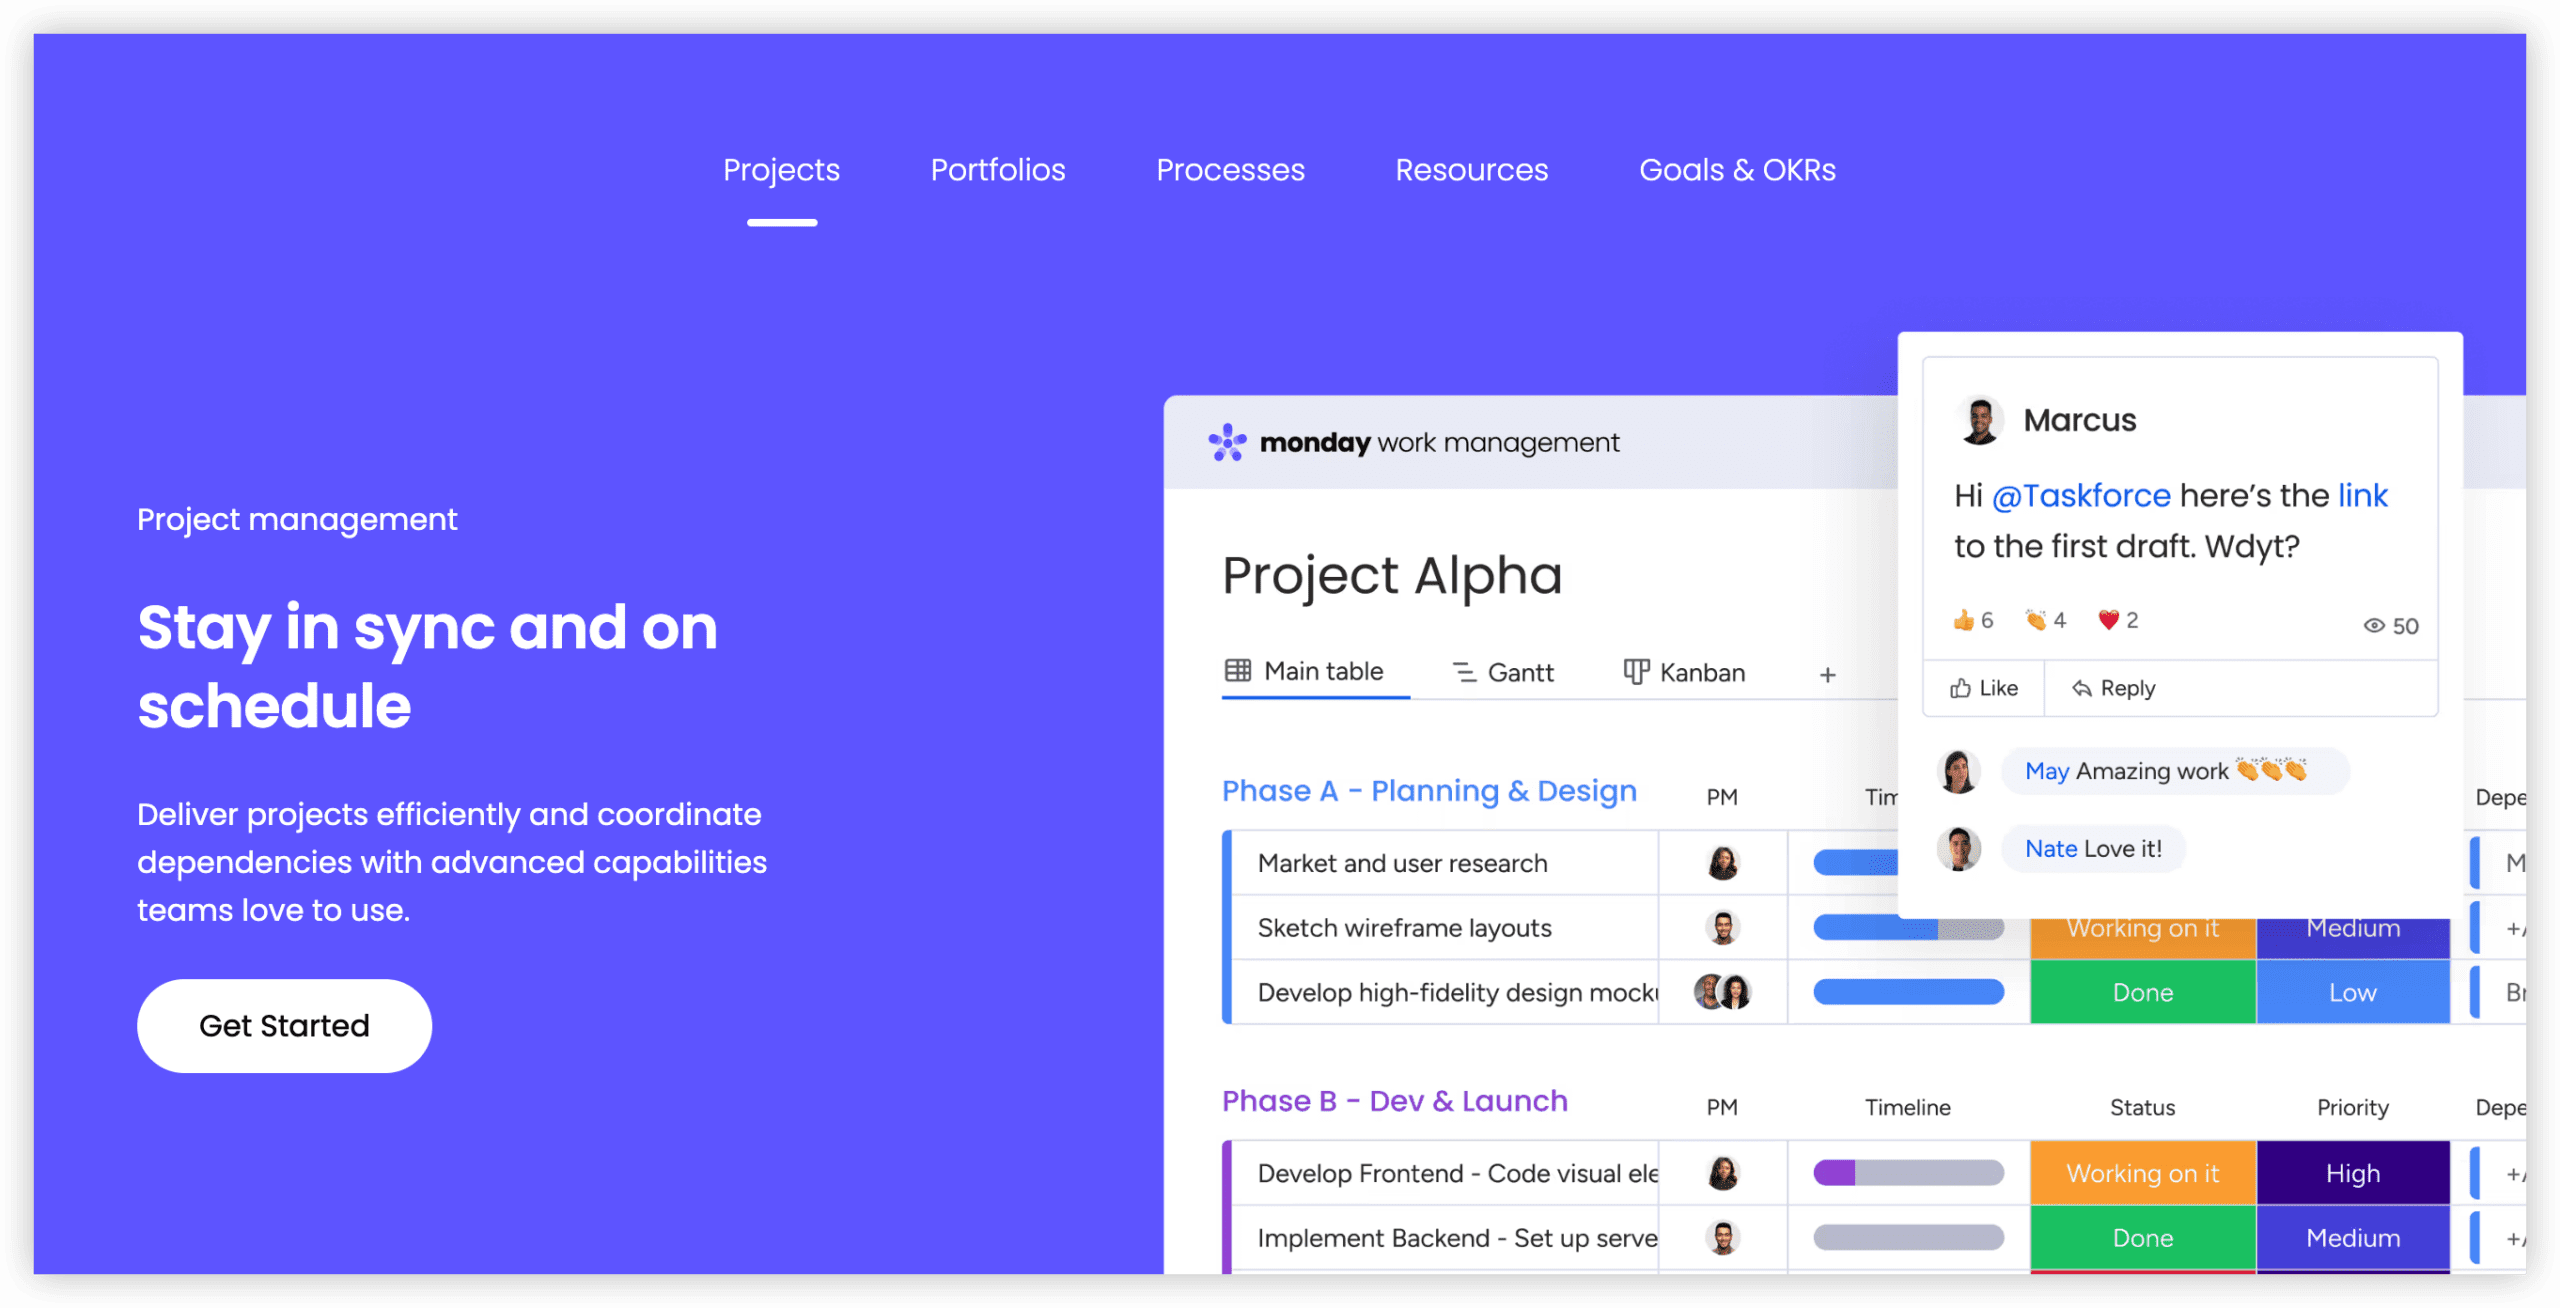
工具概况:Monday.com 是一款以高度可视化和色彩驱动看板著称的全球化工作管理平台。它从最初的内部办公协作工具,逐步演进为覆盖产品研发、市场营销等多业务线的低代码平台。凭借直观的交互体验和灵活的配置能力,Monday.com 在全球敏捷团队中占据了一席之地,但其底层架构与合规策略更偏向于通用型SaaS协作,而非垂直深度的专业产品研发管理。
安全的产品管理能力核心能力:在应对“安全的产品管理系统怎么选”这一核心命题时,Monday.com 提供了基于海外主流标准的合规与权限管控框架,但在数据本地化与深度隔离方面存在一定局限。
- 企业级权限与数据隔离:支持基于角色的访问控制(RBAC)与工作区级别的精细化权限隔离,能够确保产品路线图、需求池等敏感数据仅对授权成员可见,防止跨部门越权访问。
- 审计日志与合规认证:面向企业版提供完整的审计日志追踪功能,记录关键资产的变更历史;同时平台通过了 SOC 2 Type II 与 ISO 27001 认证,满足基础安全合规要求。
- 数据传输与静态加密:采用 TLS 1.2+ 加密传输数据,并对静态数据实施 AES-256 加密存储,保障产品核心资产在云端流转时的底层安全。
适用场景:适合对可视化协作要求高、团队规模中等、核心研发数据不涉及强监管跨境合规限制的全球化产品团队。若企业的产品管理重心在于轻量级需求收集、跨职能进度协同与市场反馈追踪,Monday.com 能提供极佳的敏捷响应体验。
优势亮点:其最大的优势在于极低的学习成本与卓越的色彩化交互界面。平台提供丰富的自动化配方与低代码集成能力,产品经理可快速搭建从需求池到发布看板的全流程视图。然而,选型人员需注意,其数据服务器主要部署于海外,对于有严格数据出境合规要求的企业,需谨慎评估其数据驻留策略。
ClickUp
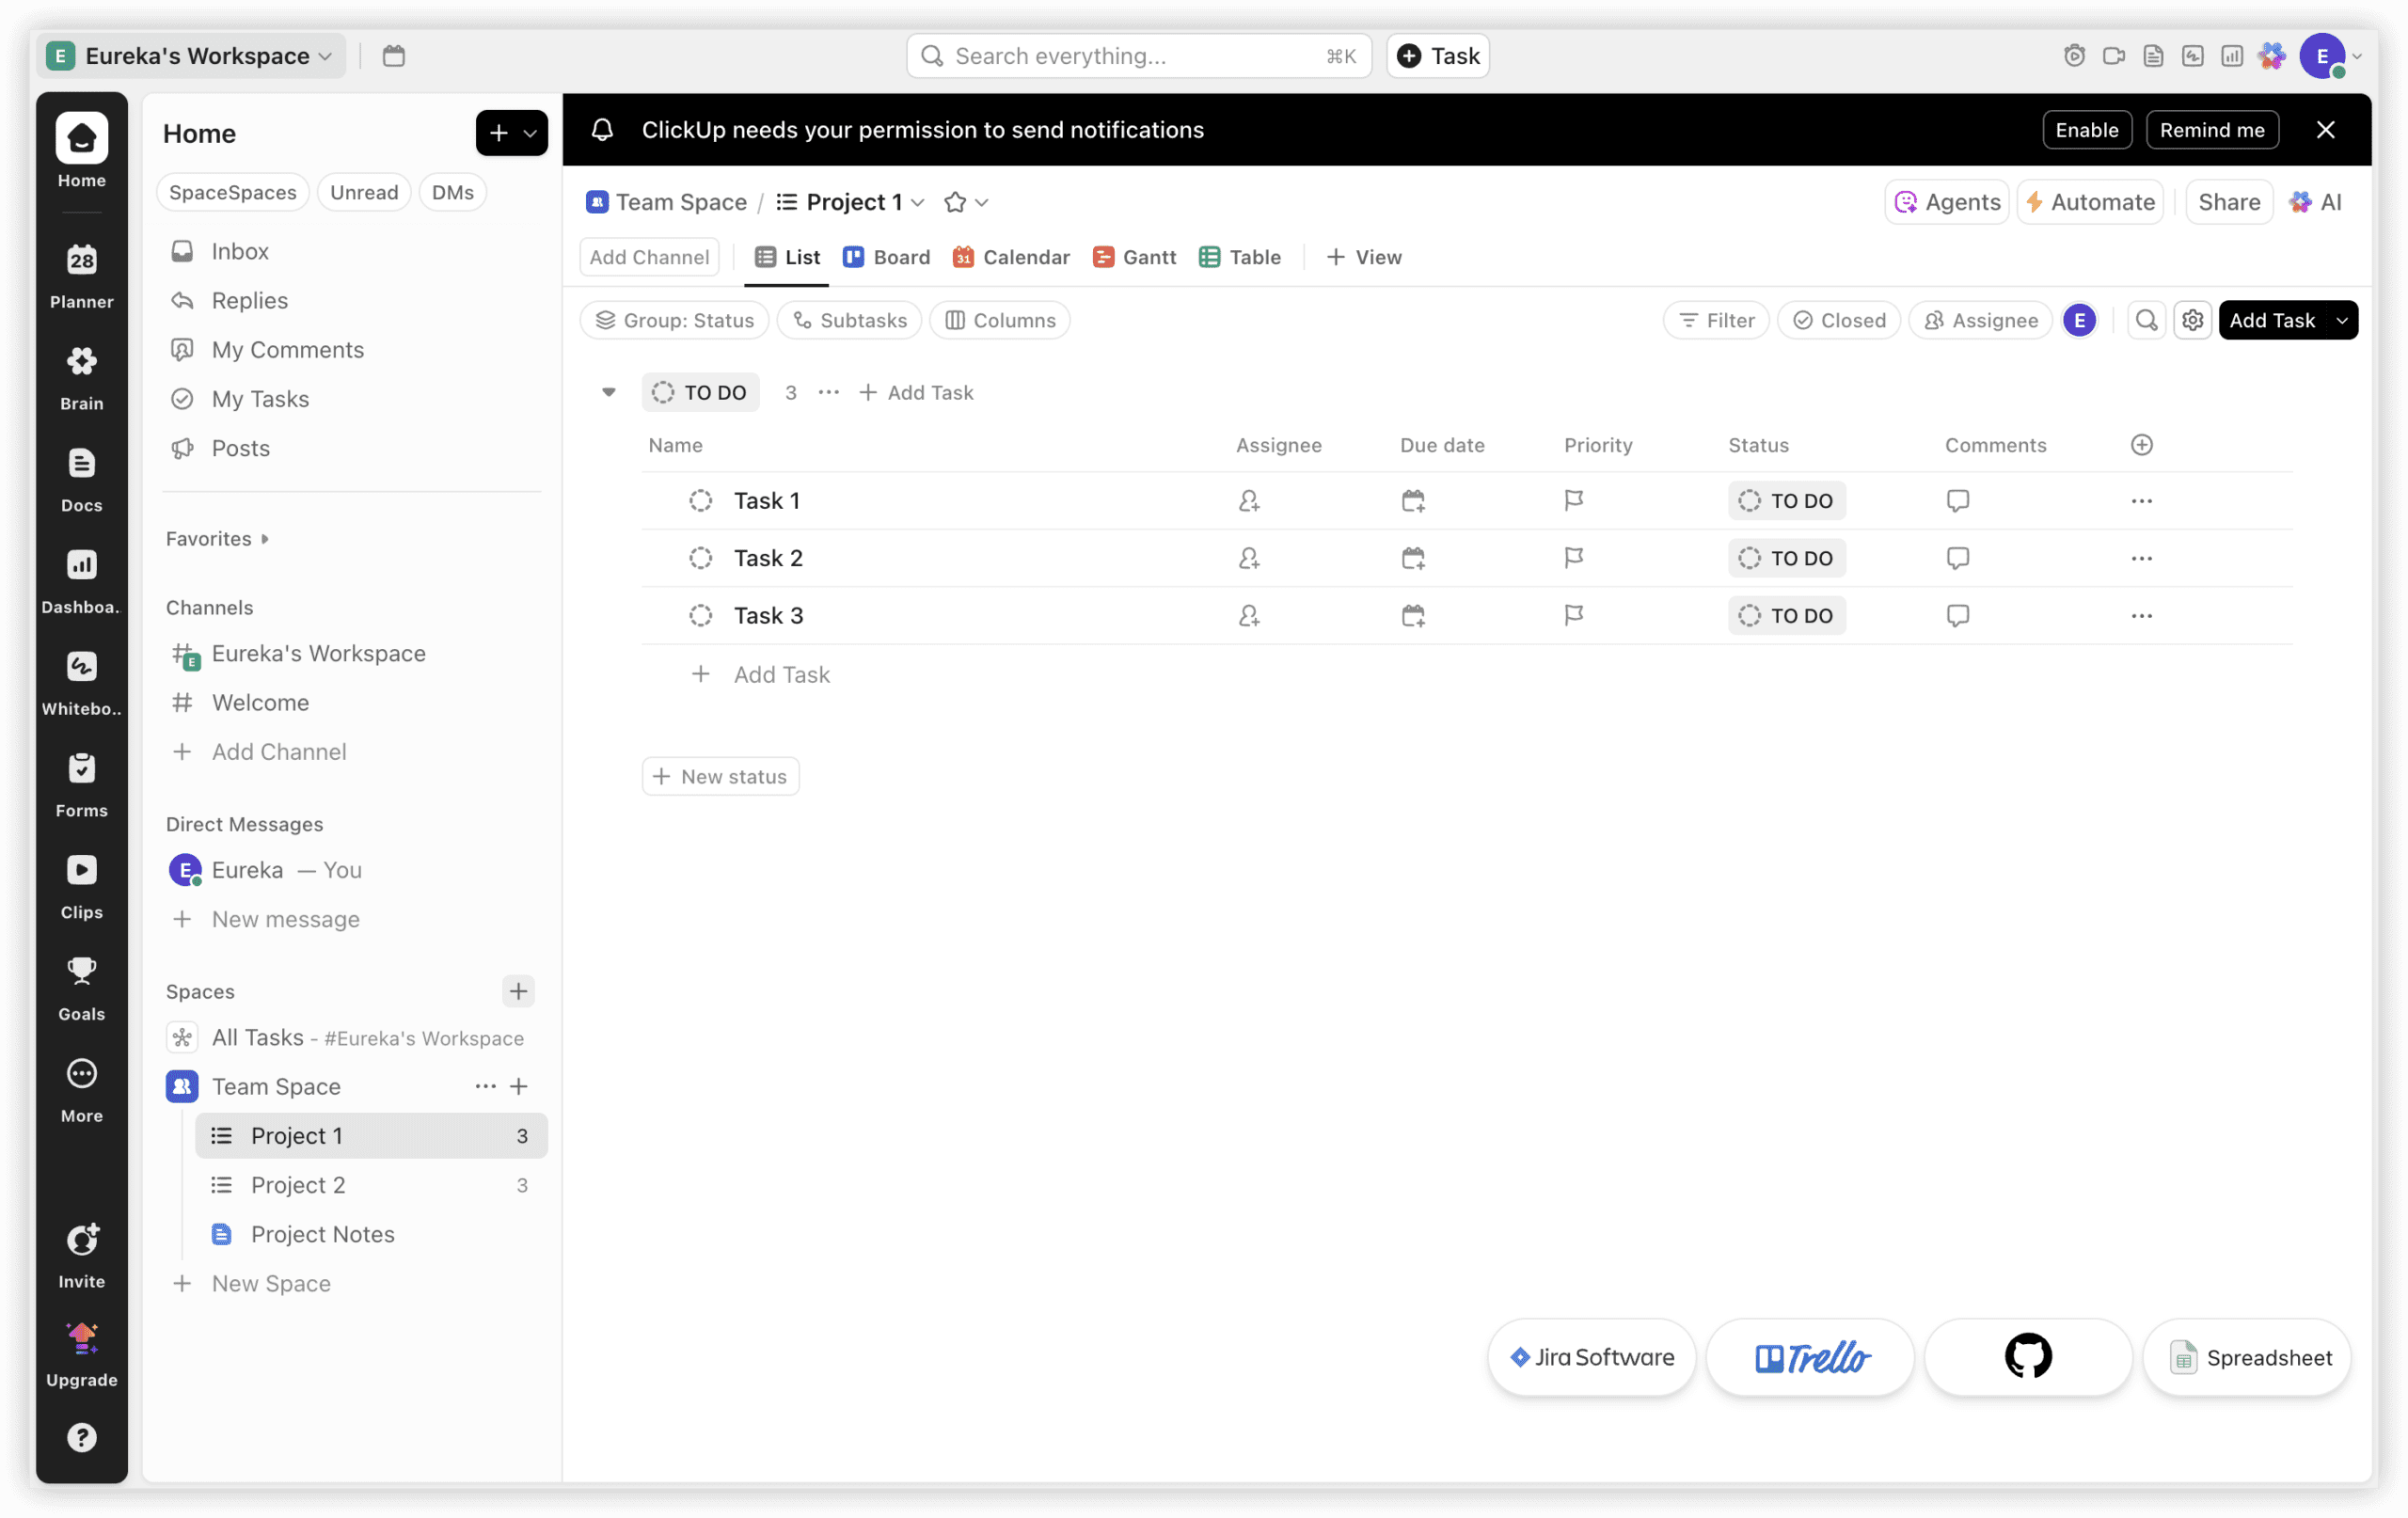
工具概况:ClickUp 是一款以“All-in-One”为核心卖点的全球化生产力平台,覆盖任务、文档、目标与白板等多元模块。在2026年的企业级选型语境下,其高度自定义的底层架构使其既能满足敏捷研发,也能支撑通用业务流转,是追求工具高度整合的团队的常见备选。
安全的产品管理能力核心能力:ClickUp 在安全管控上依赖其企业版(Enterprise Plus)构建闭环,其核心能力体现在以下方面:
- 精细化角色与权限矩阵:支持基于空间、文件夹到具体列表的颗粒度授权,企业版提供自定义角色配置,能严格隔离产品规划与核心代码资产,防止越权访问敏感产品路线图。
- 数据合规与传输加密:采用 TLS 1.2 加密传输与 AES-256 静态存储,并通过 SOC 2 Type II 与 ISO 27001 认证,满足跨国团队的基础合规审计要求。
- 审计日志与数据防泄漏:Enterprise 版本提供完整的审计日志追踪,结合会话超时控制与 SSO 单点登录,有效降低账号被盗用导致的产品数据外泄风险。
适用场景:适合对工具整合度要求极高、业务形态多变且具备一定 IT 运维能力的中大型跨国团队。若企业产品管理流程非标程度高,且希望在一个平台内收敛研发与运营数据,ClickUp 是较好的试验田;但对强合规行业(如金融核心系统)需谨慎评估其私有化部署缺失的影响。
优势亮点:极高的自定义自由度是其最大壁垒,团队能按需搭建产品管理视图。其安全能力在 SaaS 阵营中处于中上游,权限体系的灵活性优于多数轻量级工具。但选型人员需注意,过度自定义易导致权限配置臃肿,建议在实施初期即建立严格的内部空间管理规范,以规避配置混乱带来的安全隐患。
Notion
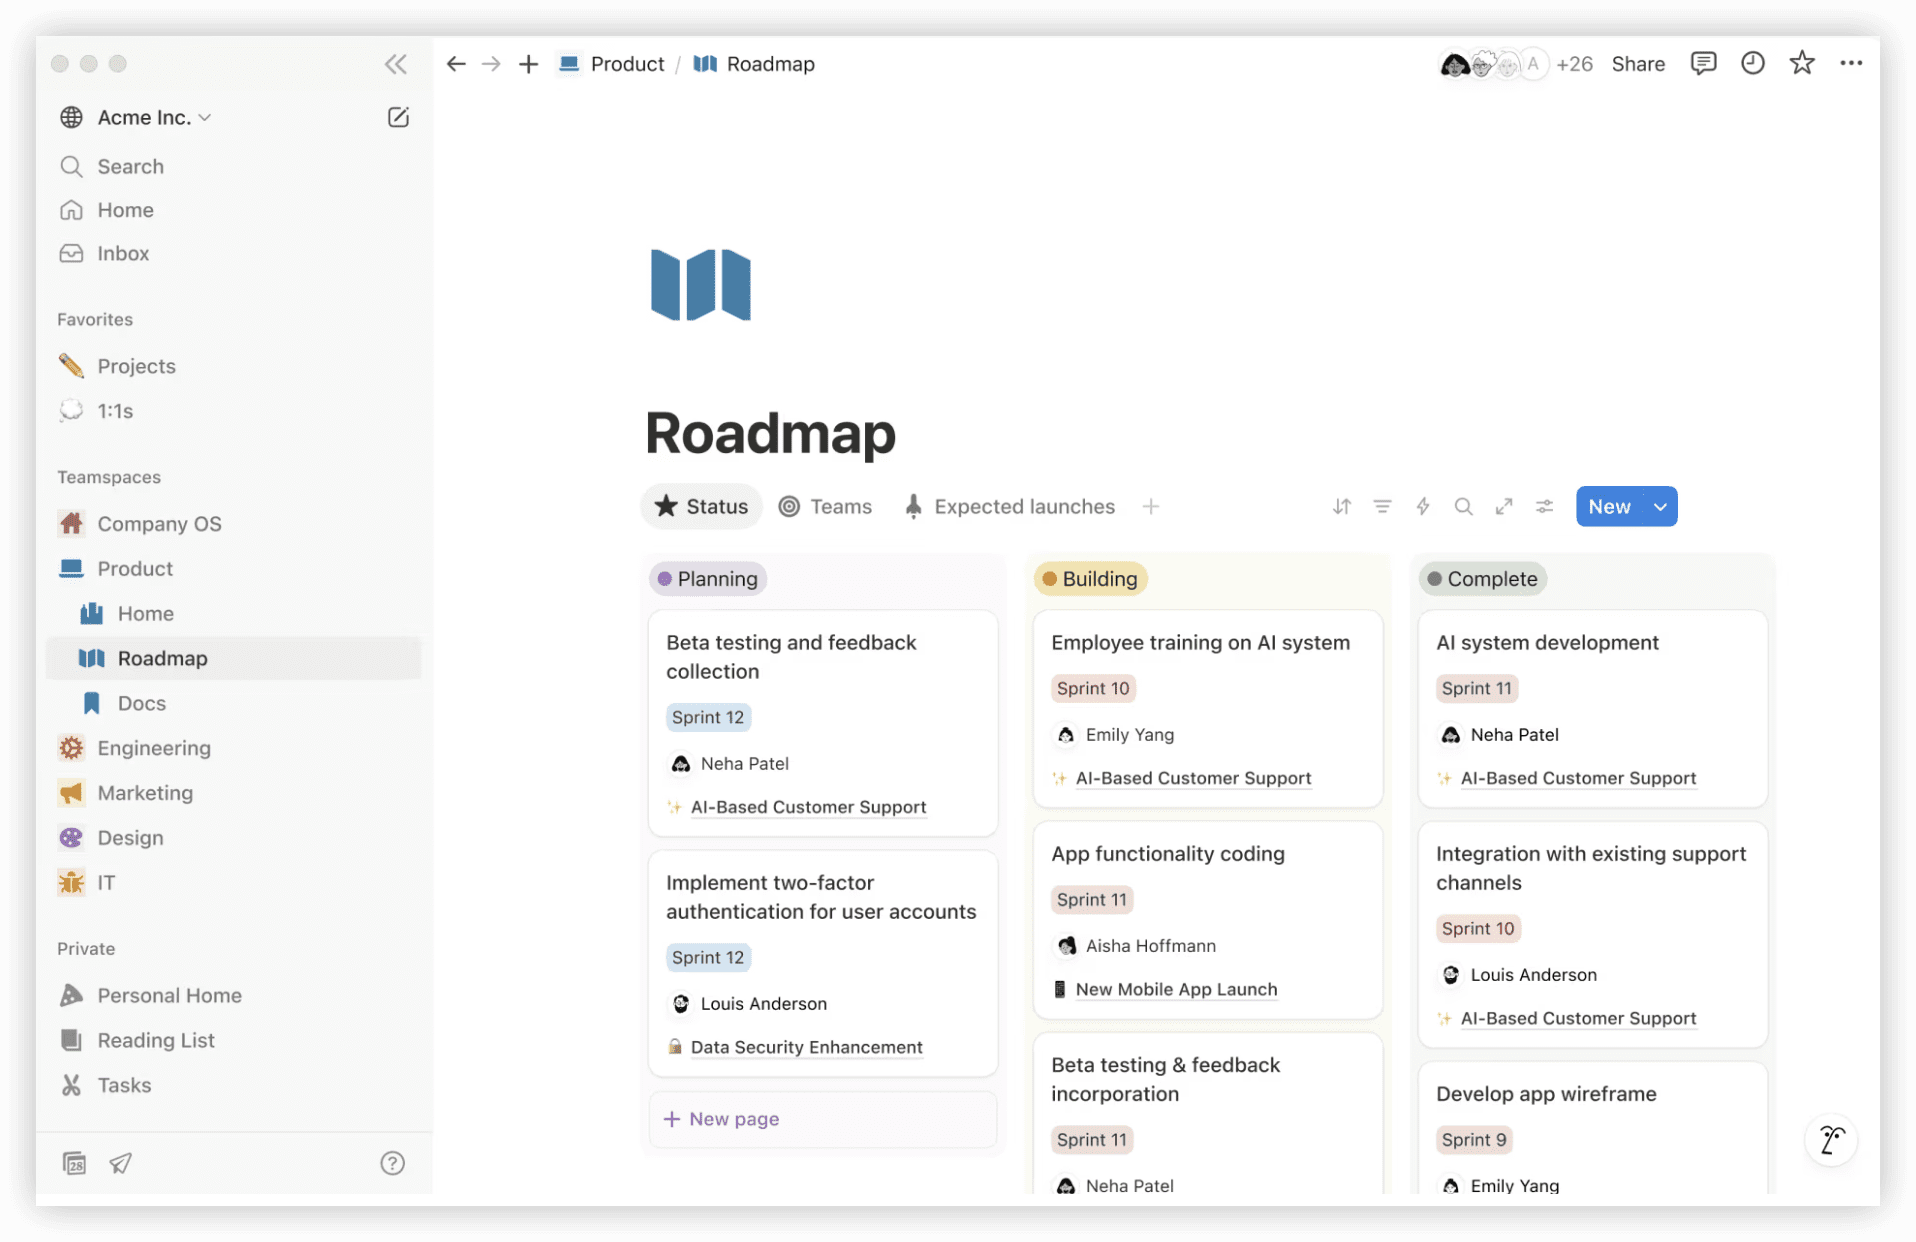
工具概况:Notion 是一款以“All-in-one”为核心理念的模块化工作空间,凭借极高的文档编辑自由度与数据库灵活性,在全球范围内深受初创团队与创意型组织的青睐。它并非传统意义上强管控的项目管理软件,而是通过底层 Blocks 组件构建的协作底座,允许企业像搭积木一样自定义产品管理流程与知识库。
安全的产品管理能力核心能力:Notion 在安全管控上更偏向于边界防护与权限收敛,其核心能力体现在以下方面:
- 精细化页面级权限矩阵:支持在空间、页面、数据库视图三个层级设定访问与编辑权限。在产品规划期,企业可将核心路线图、涉密商业逻辑单独隔离,确保外部协作者或非核心成员仅能查看被明确授权的区块,降低敏感数据越权访问风险。
- 企业级数据传输与存储加密:Notion 采用 TLS 1.2 加密传输数据,并在 AWS 托管环境中使用 AES-256 进行静态加密。同时,企业版提供 SAML SSO 单点登录与 SCIM 自动化用户配置,当员工离职时可通过身份提供商一键撤销访问权限,防止产品资产流失。
- 审计日志与合规支撑:面向企业版用户,Notion 提供详细的审计日志,管理员可追踪页面访问记录、权限变更历史与外部共享行为,为产品管理过程中的数据合规审查提供可追溯的线索。
适用场景:适合对文档协作与知识沉淀要求极高、组织结构相对扁平、且对自定义流程灵活性要求高于强流程管控的中小型产品团队。若企业核心诉求是严格的需求审批流与深度安全沙箱隔离,Notion 可能略显单薄。
优势亮点:极高的信息组织自由度,能将产品需求文档、设计资源与任务看板无缝融合于同一页面;权限模型轻量且直观,企业版的安全配置足以应对常规商业机密防护需求,是构建轻量级安全产品知识库的优选工具。
不同规模团队的安全选型建议与总结
选型没有标准答案。关键看团队规模、行业合规要求和现有工具链。
如果团队超过两百人,且对数据安全要求高。建议优先考虑 ONES 或 Jira。这两款支持私有部署,权限体系能支撑复杂组织架构。ONES 更贴合国内研发管理场景。Jira 则胜在插件生态。
如果团队在五十人左右,主要做轻量级产品协作。Tower 和 ClickUp 是比较务实的选择。它们上手成本低。基础的数据隔离和权限管理能满足日常需要。不用花太多时间配置。
如果产品管理重度依赖文档。Notion 适合用来搭需求库和知识库。但要注意它的权限是页面级别的。对于颗粒度要求高的场景,比如字段级保密,Notion 处理起来比较吃力。
Asana 和 Monday.com 适合跨部门协作多的团队。它们在任务可视化和非研发人员上手方面有优势。但如果涉及核心代码或敏感需求库,建议配合更严格的内部数据管理制度使用。
总结一下。安全的产品管理系统怎么选,核心是匹配业务场景。先确认安全底线。再对比工具的权限粒度和审计能力。最后让实际使用的人跑一遍流程。这样选出来的工具既安全又好用。
关于安全产品管理系统选型的常见疑问解答
2026年选型时,如何判断一个产品管理系统的权限管控是否足够安全?
重点看三点。一是是否支持按角色、项目、甚至字段级别设置可见范围。二是外部协作者权限是否可以严格限制。三是权限变更是否有日志记录。如果这三项都满足,基本能覆盖大部分安全场景。
对于金融或医疗等强合规行业,上述哪款工具更适合?
建议优先看 ONES 和 Jira。这两款支持私有化部署,数据可以完全留在企业内部。同时它们的权限体系比较成熟,能应对严格的审计要求。具体选哪个看团队是更偏向国内研发场景还是已有 Atlassian 工具链。
小团队预算有限,又想保证产品数据安全,该怎么选?
可以先从 Tower 或 ClickUp 用起。它们的基础版本就包含项目级数据隔离和角色权限。把核心需求文档放在受限空间内,定期检查成员列表。这样能在控制成本的同时保证基本的数据安全。
Notion 可以作为安全的产品管理系统的主力工具吗?
看团队对安全颗粒度的要求。Notion 适合做产品文档库和轻量需求管理。它的页面级权限对小团队够用。但如果需要字段级保密、复杂操作审计或本地部署,它不太适合作为唯一的主力工具。