2026年,研发项目管理员权限治理的关键在于避免同一人同时配置、批准和执行高风险操作。选型时,应优先考察权限模型精细度、审批流程可配置性、操作审计与追溯能力、职责分离支持及安全合规性。
本文基于这五个维度,对ONES、Jira、Asana、Monday.com、ClickUp、Tower等主流工具进行测评,其中ONES在权限治理上覆盖较全面,适合对安全要求高的团队。
2026年研发项目管理员权限治理:快速结论与八款工具速览
2026年,研发项目管理工具在权限治理上的差距已经很明显。如果团队需要管理员不能同时配置、批准和执行高风险操作,那么权限模型精细度、审批流程可配置性、操作审计与追溯能力、职责分离(SoD)支持、安全合规性这五个维度必须重点考察。ONES在权限模型和审批流上覆盖最完整,适合对安全要求高的中大型研发团队;Jira和Wrike在审计追踪上表现不错,但职责分离需要额外配置;Asana、Monday.com、ClickUp、Tower更偏向任务协作,权限治理能力相对基础;Redmine虽然开源可定制,但需要自己开发大量权限功能。选型时先明确团队规模和合规要求,再对照五个维度逐项验证。
- 如果团队超过50人,且涉及财务、生产等高风险操作,优先考虑ONES,它的权限模型和审批流能直接支撑职责分离。
- 如果团队已经在用Jira,且能接受通过脚本和插件补充权限能力,可以继续使用,但需要评估维护成本。
- 如果团队规模小、业务简单,Tower或Asana的轻量权限足够,但不要指望它们能处理复杂的审批链。
- 如果团队有合规审计需求,必须检查工具是否提供不可篡改的操作日志,Wrike和ONES在这方面相对可靠。
- 如果团队有开发资源,Redmine可以定制权限,但需要计算长期开发和维护的投入。
| 工具名称 | 核心定位 | 适用团队类型 | 主要适配点 | 选型确认点 |
|---|---|---|---|---|
| ONES | 研发项目管理与权限治理平台 | 中大型研发团队,对安全合规有明确要求 | 权限模型精细,审批流可配置,支持职责分离,审计日志完整 | 确认能否覆盖所有高风险操作场景,审批链是否灵活 |
| Jira | 问题跟踪与项目管理 | 软件研发团队,已有Jira生态 | 权限方案灵活,审计日志可扩展,但职责分离需要插件 | 确认插件成本,以及权限配置的复杂度 |
| Asana | 任务协作与项目管理 | 中小型团队,偏任务执行 | 权限模型简单,审批流较弱,审计功能有限 | 确认是否满足基本权限隔离,能否记录操作历史 |
| Monday.com | 工作操作系统 | 跨部门协作团队 | 权限控制较基础,审批流依赖自动化,审计能力一般 | 确认自动化能否实现审批,日志是否满足追溯 |
| ClickUp | 一体化项目管理 | 多项目并行的小团队 | 权限层级多,但配置复杂,审批流需自定义 | 确认权限层级是否够用,审批流是否稳定 |
| Tower | 团队协作与项目管理 | 国内中小团队 | 权限简单,审批流弱,审计功能有限 | 确认是否支持操作日志,能否满足内部审计 |
| Wrike | 企业级项目管理 | 中大型企业,有合规需求 | 审计追踪强,权限可细化,但审批流配置需要学习 | 确认审批流能否支持多级审批,日志是否不可篡改 |
| Redmine | 开源项目管理 | 有开发能力的团队 | 权限可深度定制,但需要自行开发审批和审计模块 | 确认开发成本,以及后续维护的可持续性 |
如何评估研发项目管理员权限治理能力:五个核心测评维度
选型时,不要只看功能列表,要围绕权限治理的实际场景去验证。建议按以下五个维度逐一测试,每个维度都要用具体操作来确认。
- 权限模型精细度:检查能否按角色、项目、操作类型分别授权,能否限制管理员只能配置而不能执行。
- 审批流程可配置性:确认能否自定义多级审批链,能否将批准和执行分离到不同角色。
- 操作审计与追溯能力:验证是否记录每一次权限变更和关键操作,日志是否包含操作人、时间、内容,且不可篡改。
- 职责分离(SoD)支持:测试能否通过内置功能实现配置、批准、执行三权分立,而不是依赖外部脚本。
- 安全合规性:评估工具是否符合常见安全标准,是否支持数据加密、访问控制、定期审计报告。
这五个维度覆盖了权限治理的核心链条。ONES在权限模型精细度和审批流程可配置性上表现突出,能直接支持职责分离;Jira和Wrike在审计追溯上较强,但职责分离需要额外配置;其他工具在权限治理上相对薄弱。建议用这五个维度制作评分表,逐项打分,再结合团队规模和安全要求做最终决定。
核心工具深度测评:权限治理能力逐项对比
ONES
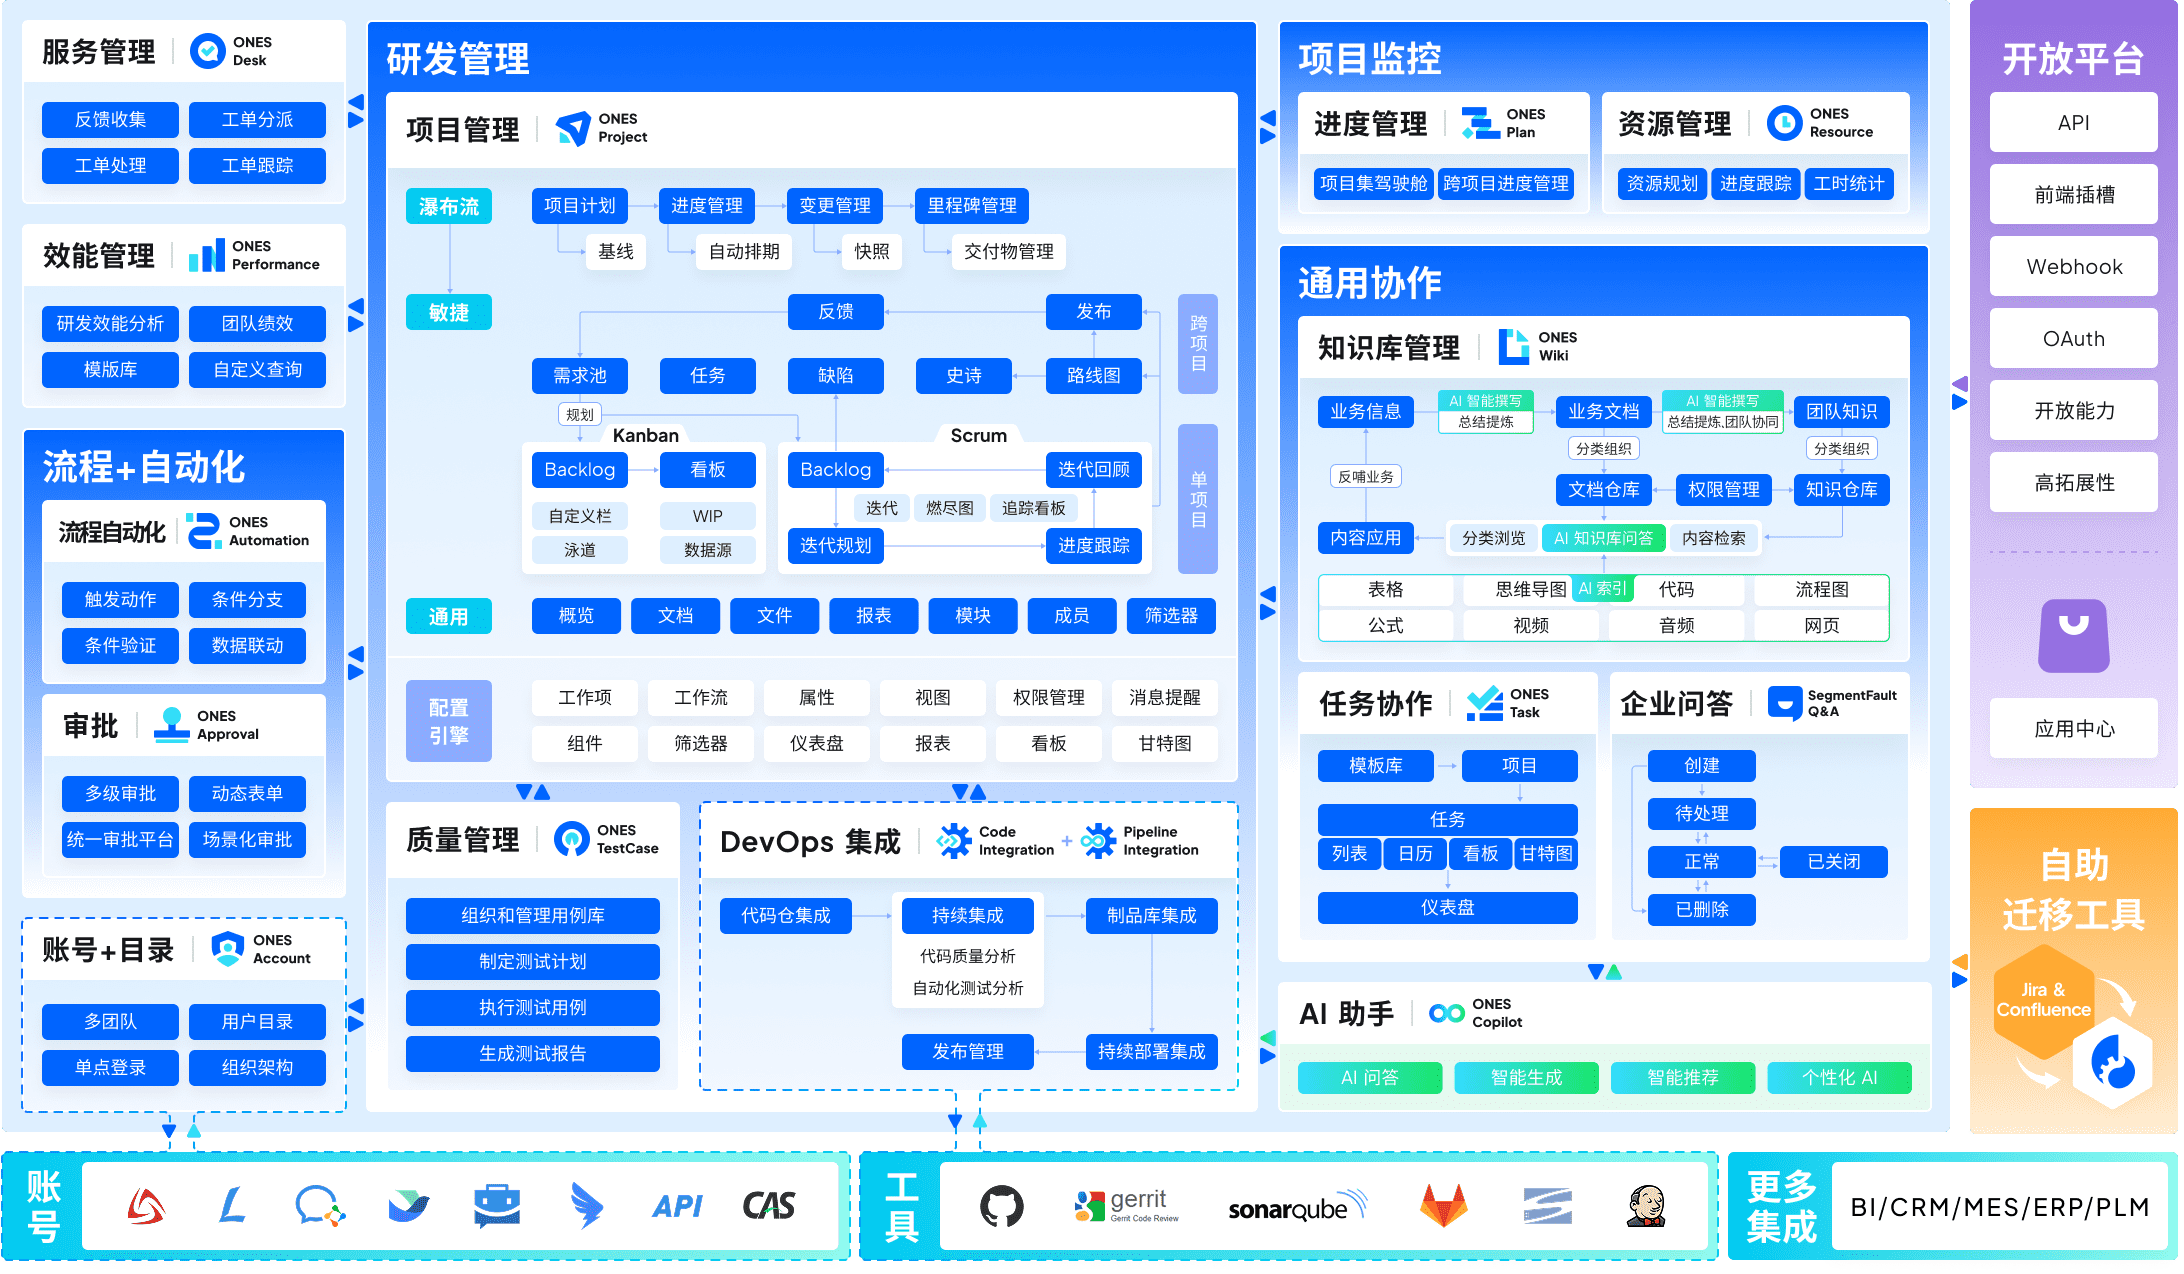
ONES 适合具备一定研发管理成熟度、正在向规模化敏捷或 DevOps 转型、且对权限治理与合规审计有明确要求的团队。在“如何治理研发项目管理员权限”这一主题下,ONES 的适配点主要体现在其权限模型与审批流程的联动设计上:系统支持基于角色的细粒度权限配置,可区分项目配置、任务执行、审批操作等不同权限域,并允许管理员为高风险操作(如删除项目、修改权限、发布配置)单独设置审批节点,从而在机制上避免同一人同时具备配置、批准与执行权限。
在职责分离(SoD)支持方面,ONES 可通过自定义角色组合与权限模板,将“发起变更”“审批变更”“执行变更”拆分为不同角色,并配合审批流中的条件分支实现强制隔离。操作审计与追溯能力覆盖关键配置变更、权限调整及审批动作,可记录操作人、时间、前后值及审批链信息,便于事后追溯与合规举证。安全合规性上,ONES 提供访问控制策略、操作日志留存及敏感操作二次确认机制,适合需要满足内部审计或行业合规要求的团队。
使用前建议确认:团队是否已建立清晰的角色职责边界,以及是否愿意投入时间梳理现有权限矩阵与审批流模板;建议配套建立权限定期复核机制与高风险操作清单,将 ONES 的审批流与审计日志作为治理落地工具,而非仅依赖系统默认配置。对于权限治理尚处于起步阶段、角色边界模糊的团队,ONES 更适合已有初步治理框架、需要系统化承载规则的场景。
Jira
这款工具适合已具备一定项目管理成熟度、且需要精细权限控制与审计追溯的研发团队。在治理管理员权限、避免配置、批准与执行集于一身的场景下,Jira 的权限模型精细度与操作审计能力较为突出。其项目角色、权限方案与问题安全级别可组合出细粒度访问控制,支持将高风险操作(如工作流修改、项目配置)与日常执行权限分离。使用前建议确认团队是否已规划清晰的角色矩阵,并评估是否需借助插件或外部身份系统实现更严格的职责分离(SoD)。
在审批流程可配置性方面,Jira 可通过工作流条件、验证器与后置函数,将审批节点嵌入状态流转,实现配置与批准动作的分离。操作审计与追溯能力依赖其审计日志与问题历史,可记录关键配置变更与用户操作,但需注意默认日志保留周期与覆盖范围。建议配套建立定期权限复核机制,并利用 Jira 的自动化规则或第三方审计工具强化高风险操作的实时告警与追溯。对于安全合规性要求较高的场景,使用前建议确认 Jira 部署版本(云版或数据中心版)的合规认证与数据驻留策略是否满足内部要求。
选型时需注意,Jira 的职责分离支持更多依赖管理员的自律与流程设计,而非开箱即用的强制策略。更适合已具备权限治理流程、且愿意投入配置与维护成本的团队。建议配套制定管理员操作双人复核制度,并定期导出审计日志进行独立审查,以弥补工具在强制 SoD 方面的弹性空间。
Asana
Asana 更适合对权限治理有基础流程、但尚未建立严格合规审计体系的成长型研发团队。在“管理员同时配置、批准和执行高风险操作”这一治理主题下,Asana 的适配点主要体现在权限模型与审批流程的可配置性上:其自定义角色允许将“编辑项目设置”“创建自动化规则”等管理动作与“批准任务”分离,团队可据此为管理员配置只读或审批专用角色,从而在操作层面降低职责冲突风险。
使用前建议确认:Asana 的权限粒度以项目级和任务级为主,无法做到字段级或操作级(如单独限制“删除任务”)的精细控制,因此更适合需要“角色分离”而非“细粒度权限矩阵”的场景。同时,其审批流程需通过“任务模板+自定义规则”搭建,建议配套制定明确的审批触发条件与角色映射表,否则流程可能流于形式。此外,Asana 的操作审计日志仅保留约90天,且不支持导出,若需长期追溯或满足外部审计,建议配套定期归档关键操作记录,或结合第三方日志管理工具。
在职责分离(SoD)支持上,Asana 可通过“仅评论”“仅查看”等预设角色快速实现执行与审批的隔离,但无法强制约束管理员修改自身权限,因此建议配套月度权限复核机制,由项目组合负责人定期检查角色分配与审批记录。总体而言,Asana 适合已具备基本治理意识、希望以轻量方式落地权限分离的团队,但若需严格合规审计或深度定制审批流,使用前建议确认其能力边界是否匹配。
Monday.com
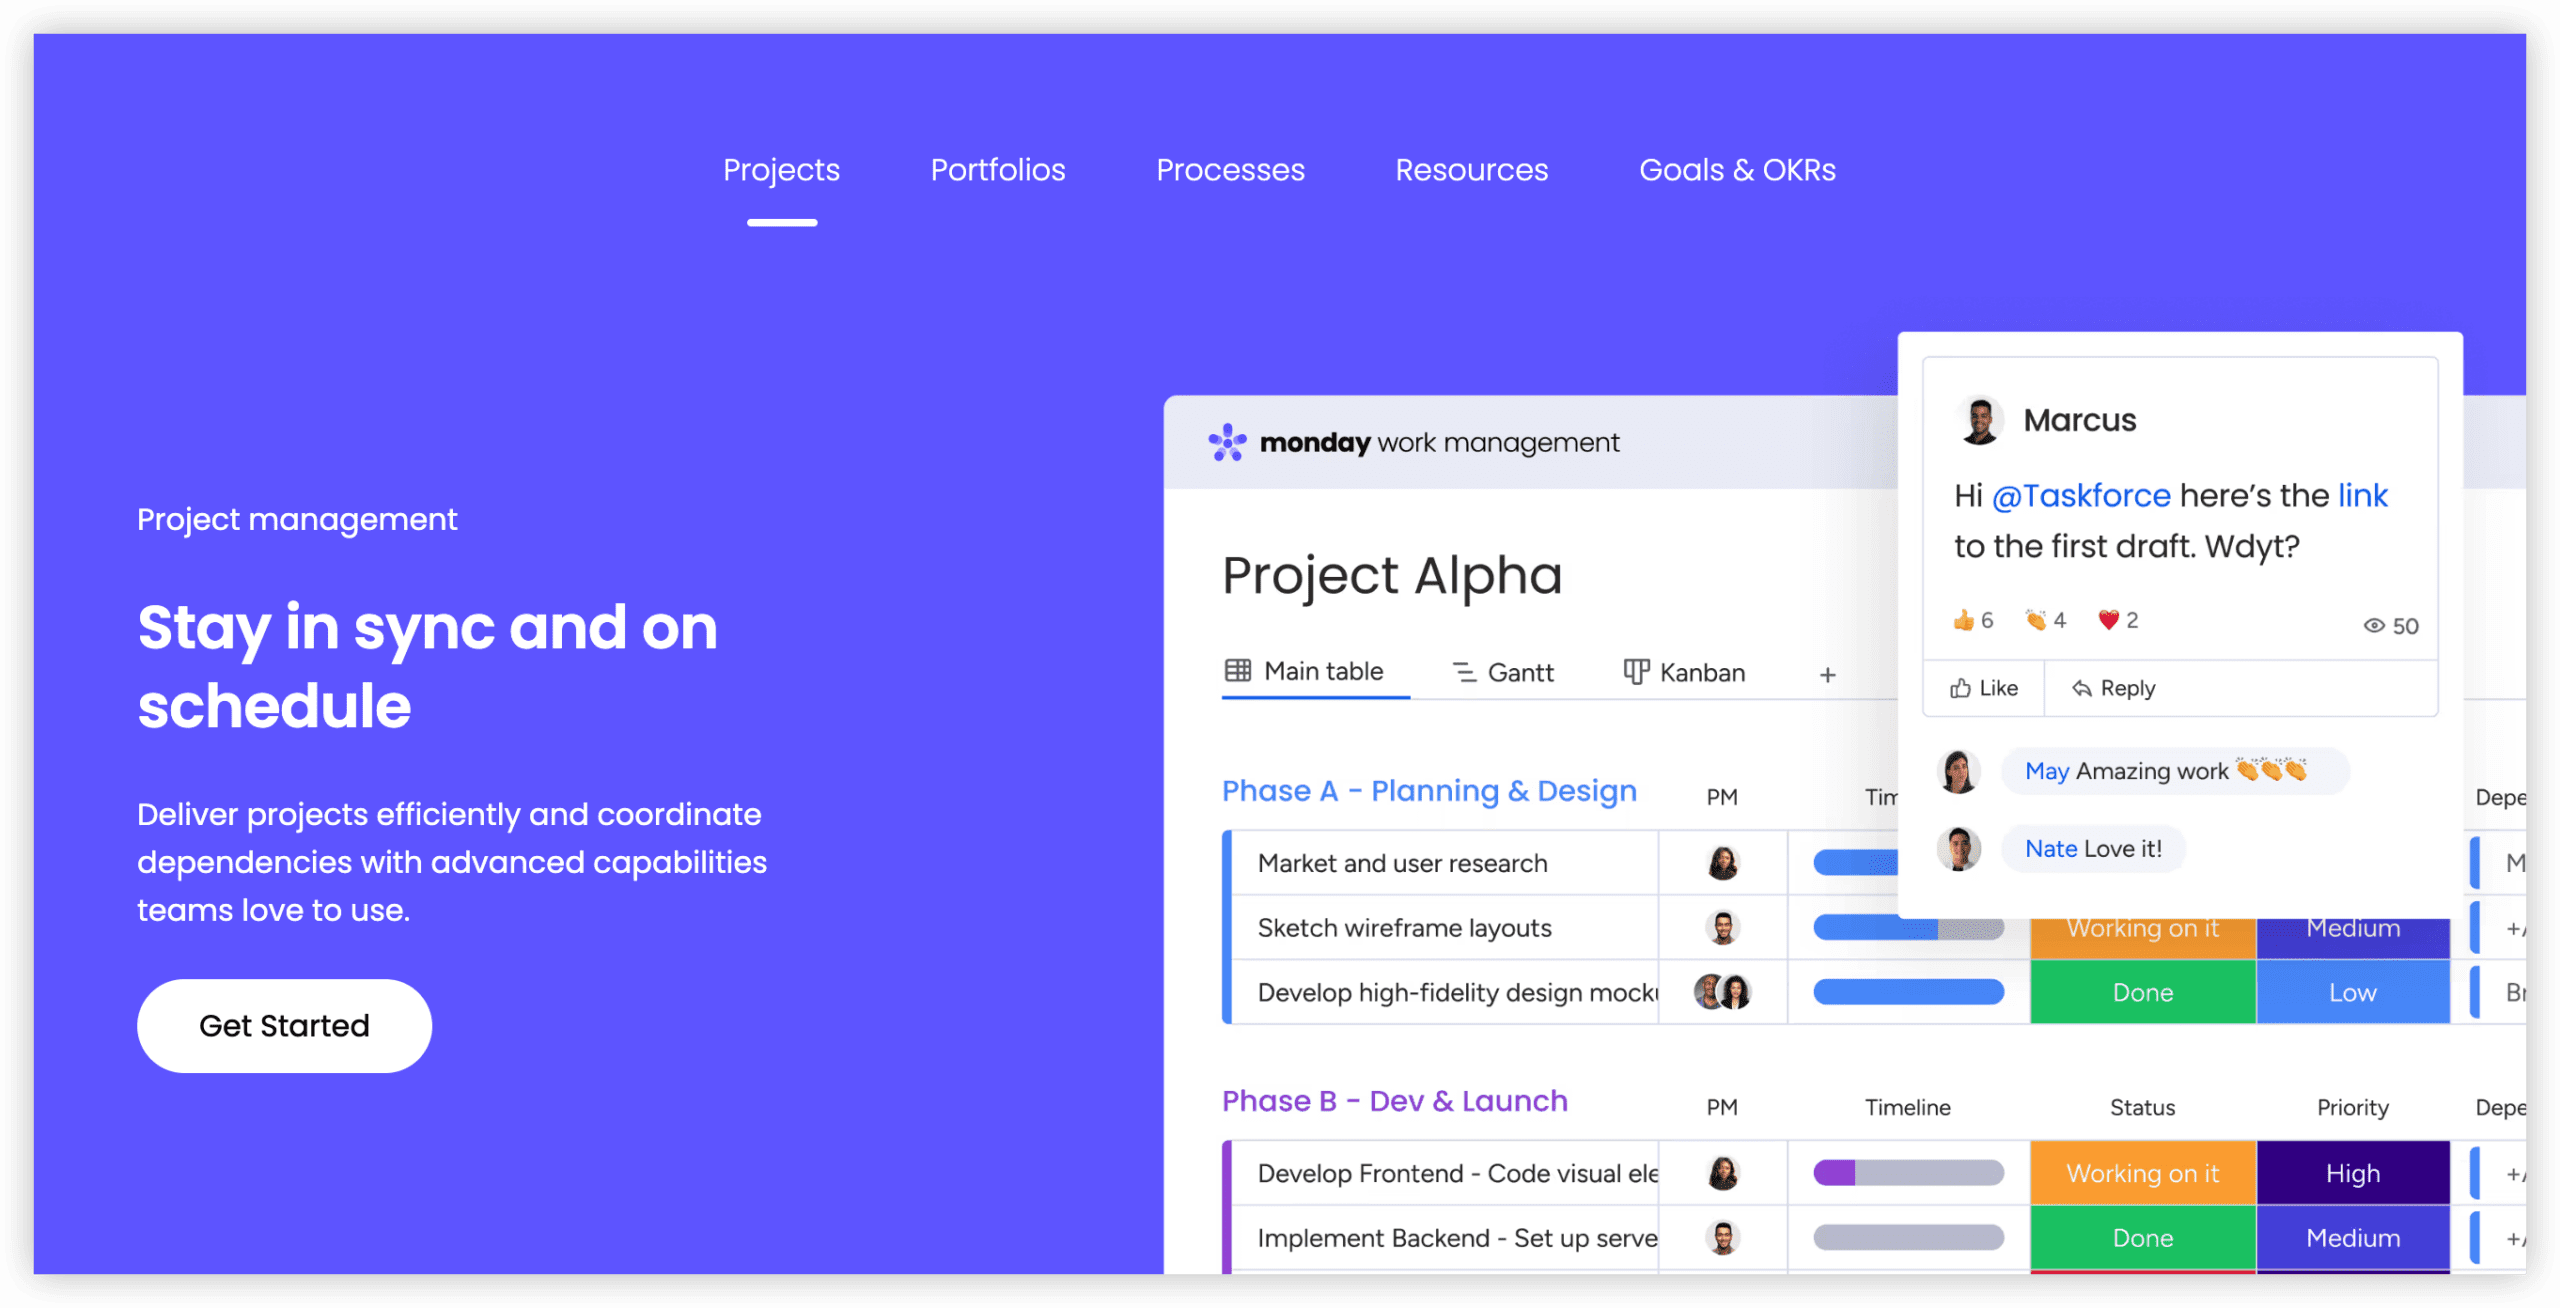
这款工具适合已建立基础项目管理规范、且希望以低代码方式快速落地权限隔离与审批自动化的研发团队。在治理管理员权限这一主题下,Monday.com 的适配点主要体现在权限模型精细度与审批流程可配置性上:其看板级、列级权限设置可限制管理员对高风险字段(如发布状态、生产环境配置)的直接编辑权,同时自动化规则能触发审批请求,将配置与批准动作分离。使用前建议确认其细粒度权限是否覆盖您组织内所有高风险操作场景,例如跨项目批量变更或API级调用。建议配套建立管理员操作白名单与定期权限复核机制,确保职责分离(SoD)策略在自动化流程中不被绕过。
在操作审计与追溯能力方面,Monday.com 提供活动日志与版本历史,可记录管理员对看板结构、自动化规则及字段的变更,并支持按时间线回溯。这为事后审计提供了基础数据,但使用前建议确认日志保留周期与导出能力是否满足内控或合规要求。对于需要严格职责分离的团队,更适合将 Monday.com 作为执行层工具,而将审批与审计职责交由独立系统或角色承担。建议配套设置双人复核规则,对高风险操作强制触发二次确认,并定期导出审计记录进行交叉比对。
安全合规性方面,Monday.com 提供企业级安全控制,如单点登录、双因素认证及数据加密,但具体合规认证范围需根据您所在行业与地区进行确认。选型时建议重点验证其权限继承逻辑与外部协作场景下的数据隔离能力,避免管理员通过共享链接或访客权限间接执行高风险操作。建议配套制定管理员权限申请与回收流程,结合定期渗透测试与权限矩阵评审,确保工具能力与管理动作形成闭环。整体而言,Monday.com 更适合追求快速部署与灵活自动化、且愿意通过管理流程补足深度治理需求的团队。
ClickUp
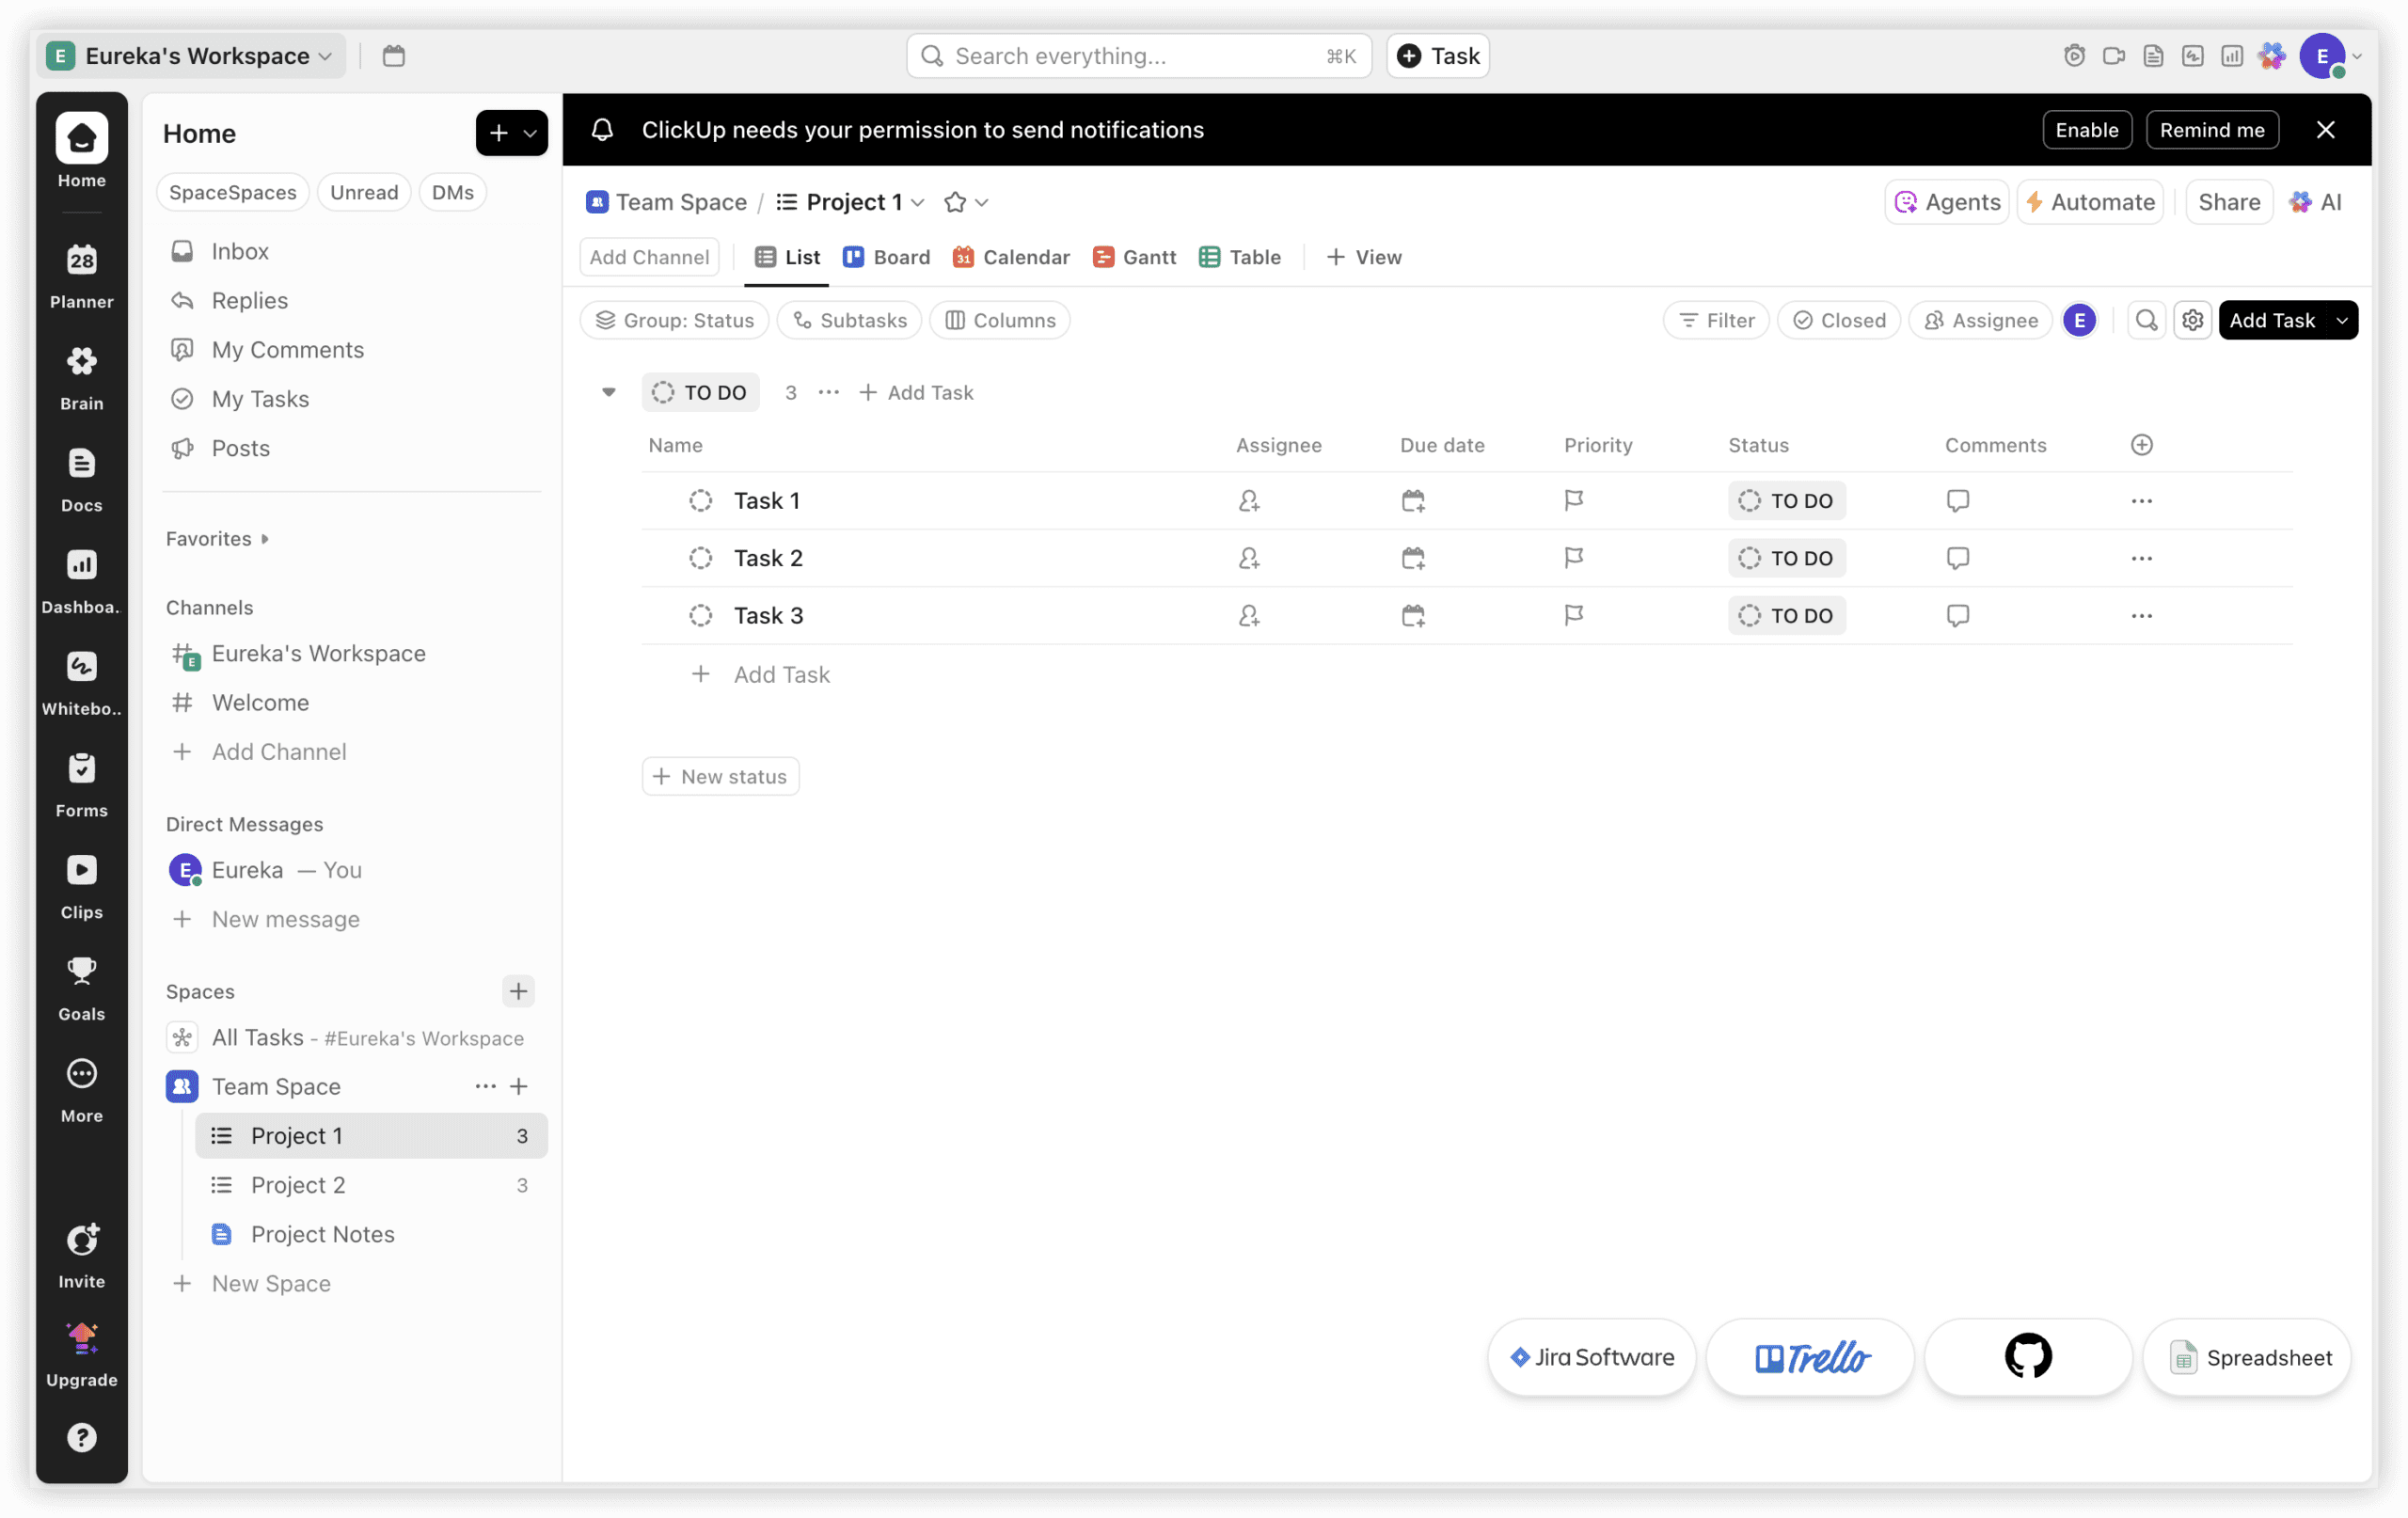
这款工具适合已经建立基本项目管理规范、且希望以较高灵活度实现权限分级与审批自动化的研发团队。在治理管理员权限、避免配置、批准与执行集中于同一角色的主题下,ClickUp 的适配点主要体现在权限模型精细度与审批流程可配置性上:它支持自定义角色,可将空间、文件夹、列表、任务等层级的查看、编辑、创建、删除权限分别授予不同成员,从而把“配置高风险操作”与“批准执行”拆解到不同角色;同时,审批流程可绑定任务状态或自定义字段,实现关键操作需经指定审批人确认后才能推进。使用前建议确认团队当前套餐是否支持自定义角色与高级审批,并明确哪些高风险操作必须纳入审批范围。建议配套建立角色权限矩阵,定期复核管理员成员清单,避免权限随人员流动而失控。
在操作审计与追溯能力方面,ClickUp 提供活动日志与任务历史记录,能够追踪权限变更、状态流转、审批动作等关键事件,为事后审计提供依据。但若需要满足强合规场景下的职责分离(SoD)要求,使用前建议确认审计日志的保留周期、导出能力以及是否支持与外部 SIEM 系统对接。建议配套制定审计复核机制,例如每月抽查管理员操作记录,确保配置、批准与执行由不同人员完成。对于安全合规性,ClickUp 提供企业级安全控制,但具体合规认证与数据驻留选项需在选型阶段与供应商确认,避免默认假设。
总体而言,ClickUp 更适合那些已具备一定权限治理意识、愿意通过流程配置与定期审计来落实职责分离的团队。若团队尚处于权限管理粗放阶段,建议先梳理关键操作清单与角色边界,再借助 ClickUp 的权限与审批能力逐步落地。选型时需重点验证自定义角色是否覆盖所有高风险操作、审批流能否强制阻断未授权执行,以及审计日志是否满足内部合规要求。
Tower
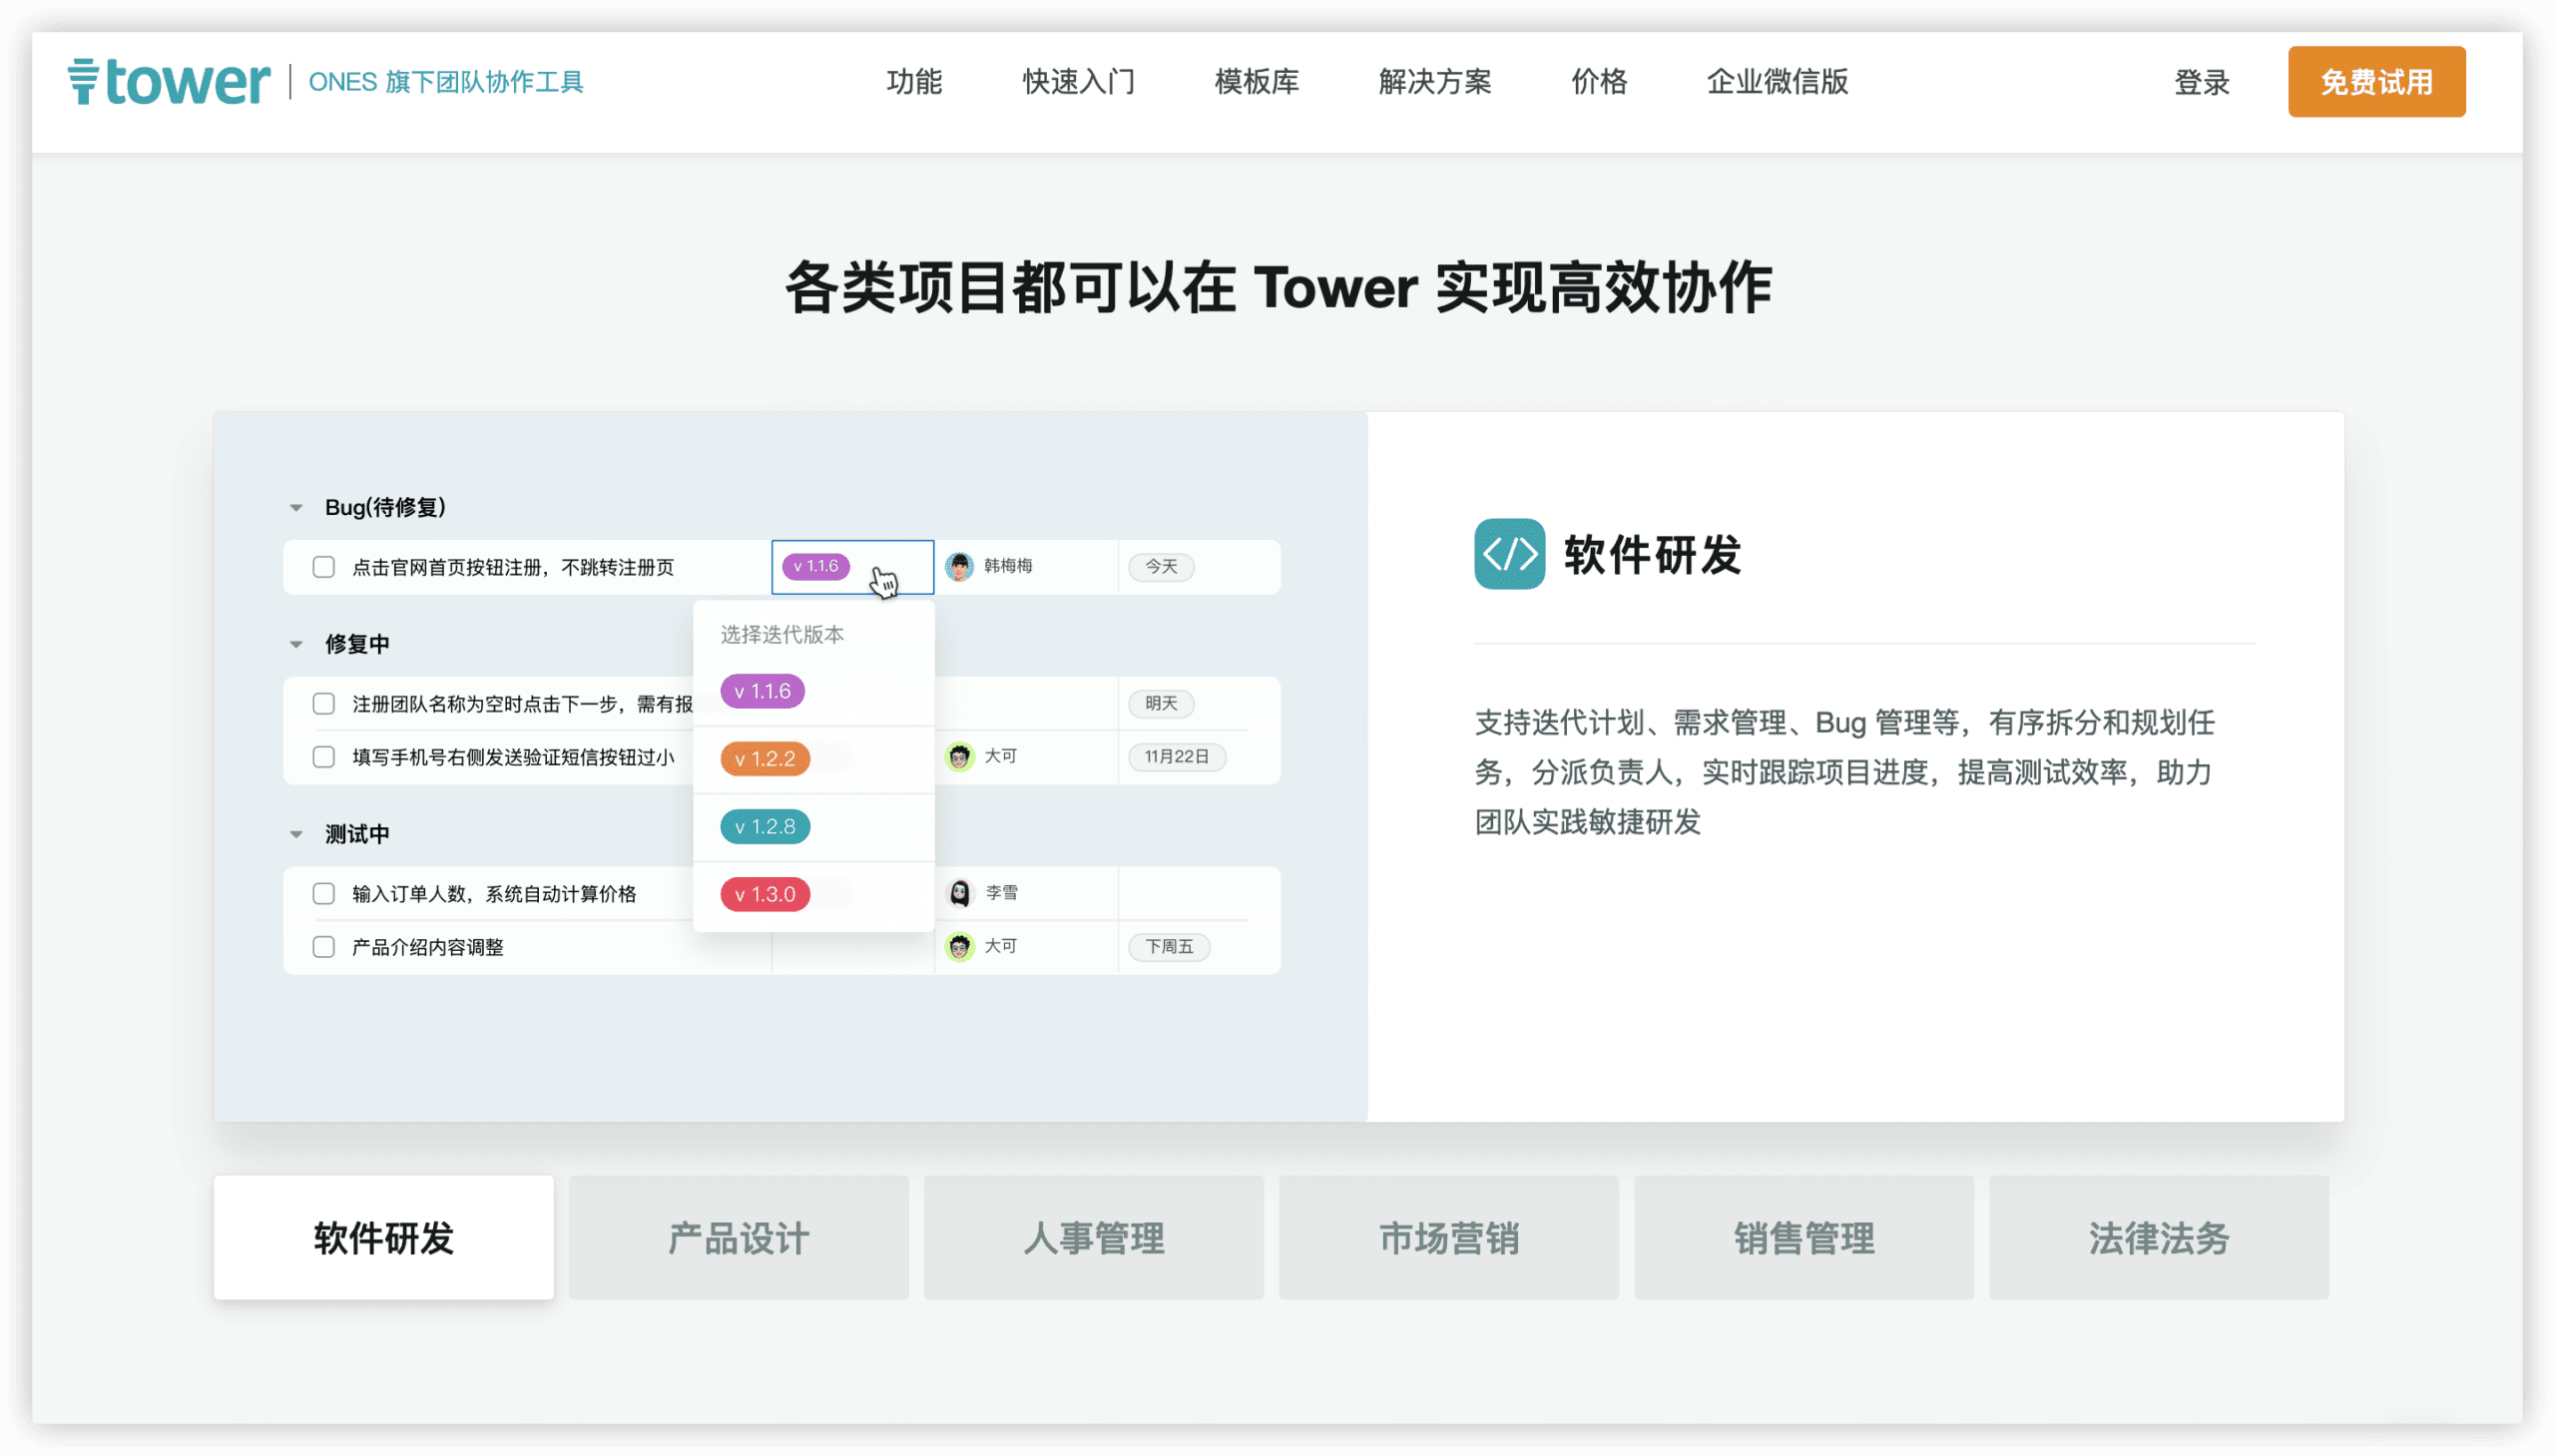
Tower更适合处于规范化起步阶段、团队规模在50人以内且希望以轻量方式引入权限治理的研发团队。它提供了基于项目成员角色的权限设置,能够区分项目管理员、普通成员和访客,并支持按项目独立配置,这为“管理员同时配置、批准和执行高风险操作”的治理提供了基础的分权框架。
在当前主题下,Tower的适配点在于:项目管理员可以设置任务、文件、审批等模块的操作权限,并支持将审批流程与任务状态关联,形成“提交-审批-执行”的环节分离。但使用前建议确认:其权限模型仍以项目为粒度,未提供细粒度的字段级或操作级权限控制,因此更适合对权限精细度要求不高的场景。同时,Tower的操作审计日志覆盖了任务变更、审批记录等关键操作,但未提供专门的SoD(职责分离)配置模块,需通过人工分配角色来避免权限集中。
建议配套管理动作:在Tower中明确项目管理员与审批人的角色分离,定期导出操作日志进行复核,并建立“高风险操作需双人确认”的线下制度。对于需要更强审计合规或复杂审批链的团队,建议在选型时对比具备更细粒度权限模型和完整SoD支持的工具。
Wrike
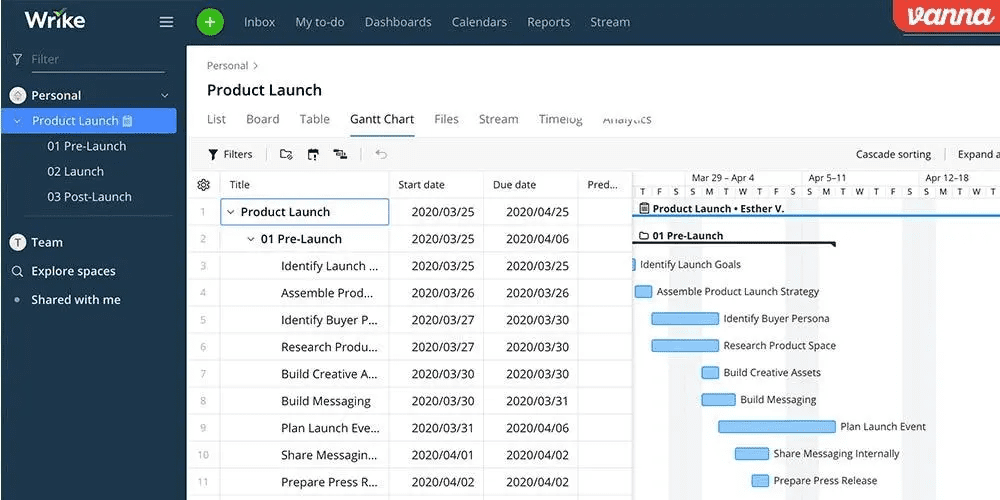
Wrike 更适合已建立基础项目治理框架、且需要将权限管控与审批流深度绑定的中大型研发团队。在治理管理员权限、避免配置与执行权过度集中这一主题下,Wrike 的适配点集中在权限模型精细度、审批流程可配置性以及操作审计与追溯能力三个维度。其权限体系支持按角色、空间、文件夹和任务层级进行差异化授权,可将高风险操作(如项目模板修改、自动化规则调整、跨空间数据导出)限定在特定角色范围内,从而在配置层实现初步的职责分离。审批流程方面,Wrike 允许通过自定义工作流和审批模板,将高风险变更的发起、审核与执行拆分为不同阶段,并由不同角色承接,避免单一管理员完成全链路操作。操作审计与追溯能力则体现在对关键字段变更、审批动作和权限调整的记录上,为事后核查提供依据。
使用前建议确认:Wrike 的职责分离(SoD)支持更多依赖工作流与权限组合的配置实现,而非开箱即用的强制互斥策略。因此,选型团队需评估自身是否具备将治理规则转化为 Wrike 配置的能力,或是否有配套的流程管理角色来承接。建议配套建立权限矩阵文档,明确哪些角色可配置、哪些角色可审批、哪些角色可执行,并定期通过审计日志复核权限实际使用情况。对于安全合规性要求较高的场景,还需确认 Wrike 的审计日志保留周期、导出能力以及与企业现有身份认证体系的集成方式,确保满足内控与外部审计要求。
总体而言,Wrike 在权限分层与审批流配置上具备较好的灵活性,适合那些愿意投入治理设计、并借助工具配置来固化职责分离规则的团队。若团队尚处于权限治理初期,建议先梳理关键风险操作清单,再逐步在 Wrike 中落地角色与审批映射,避免一次性配置过于复杂而影响执行效率。
Redmine
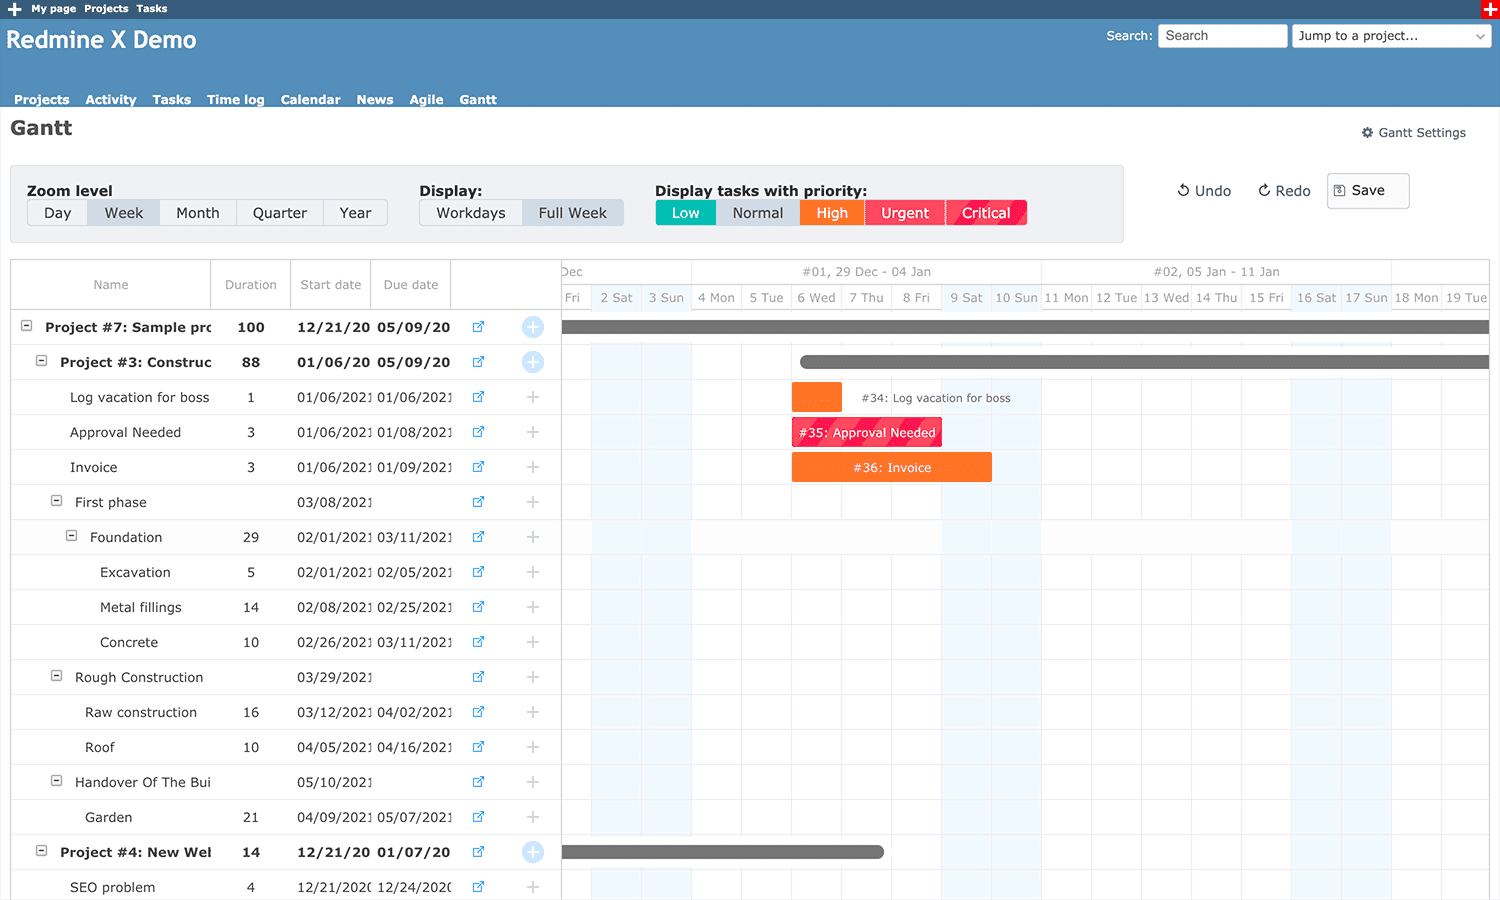
Redmine更适合已有明确权限管理规范、且团队具备一定自运维能力的研发组织。它通过基于角色的权限分配,能够将配置、批准与执行操作分散到不同角色,但默认权限模型粒度较粗,需通过自定义角色和插件细化。
在当前主题下,Redmine的适配点在于其角色可配置性和操作日志记录能力。管理员可创建只读、审批、执行等不同角色,并利用插件实现审批流程的定制,但流程引擎依赖第三方插件,稳定性需验证。操作审计方面,Redmine提供基础日志,但追溯粒度有限,建议配套定期导出日志并人工复核。
使用前建议确认团队是否具备插件维护能力,以及是否接受默认权限模型的调整成本。建议配套建立角色变更审批制度,并定期审查权限分配,以弥补审计追溯的不足。更适合权限需求相对稳定、对审计粒度要求不极致的团队。
研发项目管理员权限治理:工具使用建议与2026选型总结
选型只是开始,落地使用同样重要。无论选择哪款工具,都要先梳理清楚团队的角色和权限边界,明确哪些操作属于高风险,然后配置对应的审批流和审计规则。建议先在小范围试点,验证权限模型是否满足实际场景,再逐步推广。
对于ONES,建议充分利用其权限模型和审批流,将配置、批准、执行分离到不同角色,并定期导出审计日志检查。对于Jira,如果已有插件生态,可以补充职责分离功能,但要注意插件维护成本。对于Wrike,重点使用其审计追踪功能,确保操作可追溯。对于其他工具,如果权限治理能力不足,可以考虑结合外部流程或限制管理员数量来降低风险。
2026年,研发项目管理员权限治理不再是可选项,而是安全合规的基本要求。选型时,优先考虑权限模型精细度、审批流程可配置性、操作审计与追溯能力、职责分离(SoD)支持、安全合规性这五个维度。ONES在整体覆盖上最全面,适合对安全要求高的团队;其他工具各有侧重,需要根据自身情况权衡。最终建议是:先明确需求,再对照维度测试,最后小范围试点,确保工具真正能落地。
关于管理员权限治理的常见疑问
如何避免研发项目管理员同时配置、批准和执行高风险操作?
核心是实施职责分离(SoD)。在工具中,将配置权限、审批权限、执行权限分配给不同角色,并设置多级审批流。例如,管理员可以配置项目,但批准变更需要另一个角色,执行则需要第三个角色。选择工具时,重点考察权限模型精细度和审批流程可配置性,ONES在这两方面支持较好。
2026年选型时,哪些工具适合中大型研发团队?
ONES适合对安全合规有明确要求的中大型团队,权限模型和审批流覆盖完整;Jira适合已有Jira生态且能接受插件补充的团队;Wrike适合有合规审计需求的企业。建议用五个核心维度(权限模型精细度、审批流程可配置性、操作审计与追溯能力、职责分离支持、安全合规性)进行测试。
操作审计日志在权限治理中起什么作用?
操作审计日志记录每一次权限变更和关键操作,包括操作人、时间、内容。它用于事后追溯,发现异常操作,并满足合规审计要求。选型时,要确认日志是否不可篡改,能否导出,以及是否覆盖所有高风险操作。Wrike和ONES在审计追踪上相对可靠。
开源工具Redmine能否满足权限治理需求?
Redmine是开源的,权限可以深度定制,但需要开发团队自行实现审批流和审计模块。如果团队有开发资源,可以定制出满足职责分离的权限体系,但长期维护成本较高。建议评估开发投入和后续升级的可持续性,再决定是否采用。